Uma equipe de segurança de um órgão público foi designada...
Uma equipe de segurança de um órgão público foi designada para realizar testes de penetração no âmbito do Tribunal de Justiça do Distrito Federal e dos Territórios, seguindo como base as etapas definidas pela metodologia PTES (“Penetration Testing Execution Standard”). Como parte da etapa de Análise de Vulnerabilidades foram realizadas varreduras com o objetivo de descobrir informações sobre potenciais alvos.
Considere a topologia de redes ilustrada a seguir e que a equipe de segurança não possui nenhum bloqueio entre a rede interna e a DMZ (Demilitarized Zone).
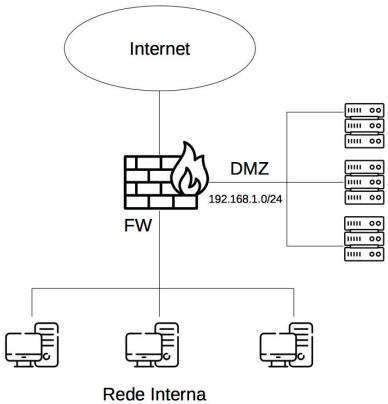
Para descobrir informações sobre potenciais alvos, a equipe de segurança utilizou o comando nmap com as seguintes opções:
nmap -Pn -O -sV 192.168.1.0/24
a) A partir do comando executado pela equipe de segurança, responda:
a.1) Qual é a finalidade da opção -Pn?
a.2) Qual é a finalidade da opção -O?
a.3) Qual é a finalidade da opção -sV?
b) Qual opção a equipe de segurança deve utilizar para salvar o resultado do comando nmap em um arquivo em formato XML, chamado resultado.xml, que poderá ser utilizado posteriormente na geração de relatórios?
c) Uma vez concluída a etapa de Análise de Vulnerabilidades e identificados os potenciais alvos, de acordo com metodologia PTES, qual é a próxima etapa que a equipe de segurança deverá executar? Descreva seu propósito.
d) Sabendo que a máscara de rede é 255.255.255.0/24, qual é a quantidade de hosts válidos que podem ser varridos?
Valor: 15 pontos
Máximo de 15 linhas.
Esta é uma questão discursiva. Assine um de nossos planos para desbloqueá-la.
As questões discursivas ajudam você a treinar a construção da resposta, organizar ideias e desenvolver uma argumentação mais próxima do que a banca espera.
-
Entenda como a banca formula o problema e o que espera como resposta
-
Aprenda a estruturar seu texto com introdução, desenvolvimento e conclusão
-
Prepare-se para uma das etapas mais decisivas da prova.