







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O tipo de malware que modifica ou substitui um ou mais programas existentes para ocultar o fato de que um computador tenha sido comprometido, ocultando vestígios de ataque, é:
Cavalos de Tróia.
Rootkit.
Spyware.
Worm.
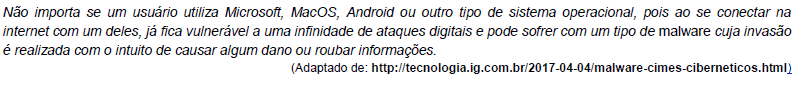
O malware referenciado no texto é um programa que, além de executar as funções para as quais foi aparentemente projetado, também executa outras funções maliciosas sem o conhecimento do usuário. Ataca através de programas que necessitam ser explicitamente executados para que sejam instalados, mas também pode ser instalado por atacantes que, após invadirem o computador, alteram programas já existentes para que também executem ações maliciosas. Este malware é denominado
Considere, abaixo, as características de um tipo de malware.
− Capaz de se propagar automaticamente pelas redes, enviando cópias de si mesmo de computador para computador.
− Não se propaga por meio da inclusão de cópias de si mesmo em outros programas ou arquivos, mas sim pela execução direta de suas cópias ou pela exploração automática de vulnerabilidades existentes em programas instalados em computadores.
− Responsável por consumir muitos recursos, devido à grande quantidade de cópias de si mesmo que costumam propagar e, como consequência, pode afetar o desempenho de redes e a utilização de computadores.
− Processo de propagação e infecção que ocorre da seguinte maneira:
− Identificação dos computadores alvos: após infectar um computador, tenta se propagar e continuar o processo de infecção.
− Envio das cópias: efetua as cópias de si mesmo após identificar os alvos.
− Ativação das cópias: após realizado o envio da cópia, necessita ser executado para que a infecção ocorra.
− Reinício do processo: após o alvo ser infectado, o processo de propagação e infecção recomeça, sendo que, a partir de então, o computador que antes era o alvo passa a ser também o computador originador dos ataques.
Com base em tais características, um Técnico identifica este malware, corretamente, como
Entre os diversos tipos de códigos maliciosos, aquele que executa tarefas de forma automatizada, que permite a comunicação com outros computadores infectados e que pode ser controlado remotamente por invasores é chamado de ___________. Outro tipo de ameaça denomina-se ____________, que monitora atividades do computador em que está instalado e envia as informações coletadas para os invasores, como, por exemplo, a sequência de teclas pressionadas no momento do preenchimento de senhas.
Assinale a alternativa que completa, correta e respectivamente, as lacunas do texto acima.
vírus - worm
bot - spyware
ransomware - cavalo de troia
adware - rootkit
keylogger - zumbi
O Cavalo de Troia é um malware que, entre outras ações que desencadeia no computador, acessa os arquivos em drives locais e compartilhados e até mesmo age como um servidor.
Certo
Errado
Sobre segurança na internet e códigos maliciosos (malware), analise o texto abaixo.
Programa projetado para monitorar as atividades de um sistema e enviar as informações coletadas para terceiros. Pode ser usado tanto de forma legítima quanto maliciosa, dependendo de como é instalado, das ações realizadas, do tipo de informação monitorada e do uso que é feito por quem recebe as informações coletadas.
Trata-se de
Códigos maliciosos (malwares) são programas especificamente desenvolvidos para executar ações danosas e atividades maliciosas em um computador. O programa que permite o retorno de um invasor a um computador comprometido, por meio da inclusão de serviços criados ou modificados para este fim é conhecido como:
Backdoor.
Spyware.
Worm.
Rootkit.
Sobre os tipos de malware, considere as afirmativas.
I. Vírus: software malicioso desenvolvido por programadores que, tal como um vírus biológico, infecta o sistema, faz cópias de si mesmo e tenta se espalhar para outros computadores, utilizando-se de diversos meios.
II. Spyware/Adwares: qualquer programa que executa, automaticamente, mostra ou baixa publicidade para o computador, depois de instalado ou enquanto a aplicação é executada.
III. Worm: capaz de se propagar automaticamente através de redes, enviando cópias de si mesmo de computador para computador.
IV. Keylogger: monitoramento de atividades de um sistema e envio das informações a terceiros.
V. Hijacker: alojamento furtivo em computadores, por meio de protocolos ActiveX ou na instalação de programas gratuitos e suspeitos. Ele atua nos mais populares navegadores de Internet, alterando a página inicial, instalando barras de ferramentas e até impedindo que o usuário acesse determinados sites.
Estão corretos:
Worms são programas que têm a capacidade de se propagar automaticamente pelas redes, enviando cópias de si mesmo, de computador para computador. São responsáveis por consumir muitos recursos devido à grande quantidade de cópias de si mesmo que costumam propagar, afetando consideravelmente o desempenho de redes e a utilização de computadores. Uma das formas de propagação e infecção dos worms é através da identificação dos computadores alvos, que pode ser realizada por diversos modos, EXCETO:
Varredura na rede e identificação dos computadores ativos.
Utilização de listas predefinidas ou obtidas na internet contendo a identificação dos alvos.
Utilização de informações contidas no computador infectado, como arquivos de configuração e listas de endereço de e-mail.
Captura e armazenamento de informações digitadas pelo usuário no teclado do computador em arquivos de configuração que são utilizados para a identificação dos alvos.
Lis trabalha no setor de protocolo do Hospital Universitário de uma Instituição Federal de Ensino Superior e costuma acessar alguns web sítios de interesse pessoal. Embora se preocupe com a segurança de quais páginas acessar, Lis teve um problema com os dados de usuário e senha de seu e-mail pessoal, pois houve um acesso sem que ela soubesse. Possivelmente ela sofreu algum ataque de um programa que registrou os seus dados para uso criminoso. Este ataque foi efetivado pelo programa malicioso ou “Malware”:
Cavalo de Troia ou “Trojan Horse”.
Sequestro de Browser ou “Browser Hijacking”.
“Spyware”.
Verme ou “Worm”.
Registrador de teclado ou “Keylogger”.
A respeito de segurança na Internet, analise a afirmativa a seguir.
Tipo de código malicioso que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, e que exige pagamento de resgate. O pagamento do resgate geralmente é feito via bitcoins. Além de infectar o equipamento, esse tipo de código malicioso também costuma buscar outros dispositivos conectados, locais ou em rede, e criptografá-los.
O tipo de código malicioso descrito é o
spam.
ransomware.
bot.
spyware.
Considere o texto abaixo publicado pela Microsoft.
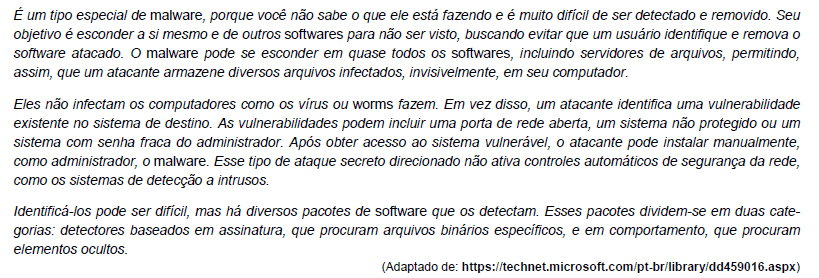
O texto refere-se ao malware
O malware que, por meio de criptografia, torna inacessíveis os dados armazenados em um equipamento e exige pagamento de resgate para restabelecer o acesso ao usuário é do tipo
ransomware.
backdoor.
cavalo de troia.
spyware.
rootkit.



