Questões de Concurso sobre Linux


Disciplina
Assunto 1
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
2.930 questões encontradas
Questões por página
20
Mais recentes
 
No Linux, para aplicar a permissão total ao diretório crtr para o dono, o grupo e outros, recursivamente, ou seja, para aplicar a permissão no diretório e todos os seus arquivos e subdiretórios, utiliza-se a instrução:

A
chmod 777 crtr.

B
sudo 146 crtr.

C
chmod -R 777 crtr.

D
sudo -C 667 crtr.

E
chmod -A 667 crtr.
É uma característica do sistema operacional Linux:

A
exigir uma máquina robusta para sua instalação.

B
permitir no modo gráfico a abertura simultânea de no máximo 10 janelas.

C
necessitar de licença para utilização.

D
acessar o sistema de arquivos nativo ReiserFS.

E
requerer reinicialização após instalação de programas.

Um usuário do sistema operacional Linux gostaria de executar a ação de mudar a permissão de acesso de um de seus arquivos pessoais, o agenda.txt, para que ele tenha permissão de leitura e escrita; o grupo dele, apenas permissão de escrita; outros usuários, permissão somente de leitura. O comando para executar essa ação é:


A

chmod 644 agenda.txt


B

chmod 660 agenda.txt


C

chmod 624 agenda.txt


D

chmod 774 agenda.txt

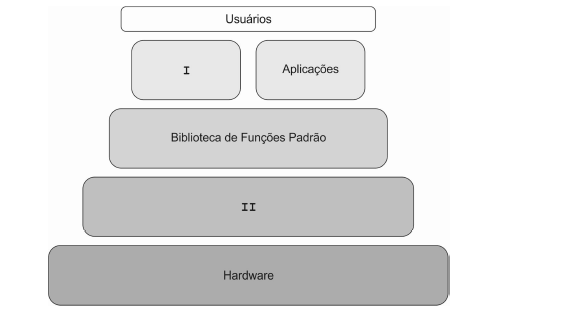
Considere a figura abaixo que mostra a arquitetura do sistema operacional Linux.

Imagem associada para resolução da questão

A caixa


A
I representa a camada responsável pela interface entre o hardware e as aplicações. Dentre suas funções encontram-se gerenciamento de I/O, manutenção do sistema de arquivos, gerenciamento de memória e swapping, controle da fila de processos, etc.

B
II representa a camada que permite o acesso a recursos através da execução de chamadas feitas por processos. Tais chamadas são geradas por funções padrão suportadas pelo kernel. Dentre suas funções estão habilitar funções padrão como open, read, write e close e manter a comunicação entre as aplicações e o kernel.

C
I é um processo que executa funções de leitura de comandos de entrada de um terminal, interpreta-os e gera novos processos, sempre que requisitados. É conhecido também como interpretador de comandos.

D
II é um processo que realiza modificações no shell, permitindo que funcionalidades do Linux sejam habilitadas ou desabilitadas, conforme a necessidade. Tal processo gera ganho de performance, pois à medida que customiza o shell, o usuário torna o Linux enxuto e adaptável.

E
I é um processo que realiza modificações no kernel, permitindo que funcionalidades do Linux sejam habilitadas ou desabilitadas, conforme a necessidade. Tal processo gera ganho de performance, pois à medida que customiza o kernel, o usuário torna o Linux enxuto e adapt ável.

Em um computador com o Red Hat Enterprise Linux, um usuário pode se autenticar no sistema e usar qualquer aplicação ou arquivo que tenha permissão para acessar, após a criação de uma conta de usuário normal. O Red Hat Enterprise Linux determina se um usuário ou grupo pode acessar estes recursos baseado nas permissões a eles atribuídas. Considere que um Técnico, cujo nome de usuário é pedro, criou um arquivo executável chamado apptrf e utilizou o comando ls -l apptrf que resultou em:

-rwxrwxr-x 1 pedro pedro 0 Sep 26 12:25 apptrf

Considerando a saída do comando e o funcionamento das permissões e contas de usuário no Red Hat Enterprise Linux, é correto afirmar:


A
correto afirmar: (A) O primeiro conjunto de símbolos (-rwx) define o acesso do grupo, desta forma o grupo tem acesso restrito (-), podendo ler e gravar, mas não pode executar o arquivo apptrf.

B
O terceiro (e último) conjunto de símbolos define os tipos de acesso para todos os outros usuários. Todos os outros usuários podem ler e executar o arquivo apptrf, mas não podem modificá-lo, gravando dados, de maneira alguma.

C
O segundo conjunto de símbolos define o acesso do proprietário, desta forma apenas o proprietário pedro tem acesso total e pode ler, gravar e executar o arquivo apptrf.

D
A permissão especial setgid indica que a aplicação deve executar como o proprietário do arquivo e não como o usuário executando a aplicação. É indicada pelo caractere e no lugar do x na categoria proprietário. Se o proprietário do arquivo não tem permissões para executar, o E torna-se maiúsculo para refletir este fato.

E
A permissão especial setdir bit é usada principalmente em diretórios. O bit indica que um arquivo criado no diretório pode ser removido somente pelo usuário que criou o arquivo. É indicado pelo caractere u no lugar do x na categoria todos (everyone). Se a categoria todos não tem permissão para executar, o U torna-se maiúsculo para refletir este fato.
   
Gerar simulado