







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Uma empresa pública configurou sua própria intranet e deseja acessar essa intranet, com bons níveis de segurança, via internet, de modo que seja possível estender a rede privada dessa empresa para além de sua alocação física. Uma solução, que pode ser aplicada a essa situação, é fazer o uso da tecnologia de:
CMS
GPH
NAS
VPN
Considerando a necessidade corporativa de proteger dados sensíveis durante a navegação na internet, um analista da área de TI recomendou o uso de conexões criptografadas através do protocolo HTTPS em todos os navegadores utilizados pela empresa (Microsoft Edge, Mozilla Firefox e Google Chrome). Essa recomendação está fundamentada corretamente no fato de que o protocolo HTTPS:
Impede automaticamente o download de qualquer arquivo suspeito ou infectado durante a navegação.
Acelera significativamente o carregamento das páginas por meio de compressão automática dos arquivos acessados.
Dispensa totalmente o uso de antivírus e firewalls, por ser um protocolo seguro e inviolável.
Criptografa os dados trocados entre navegador e servidor, dificultando interceptações não autorizadas e garantindo a autenticidade das páginas acessa.
Em redes de computadores, cada dispositivo precisa receber um endereço IP para se comunicar. Em uma rede com muitos hosts, configurar manualmente (de forma estática) o endereço IP de cada dispositivo seria inviável e sujeito a erros. Indique o protocolo responsável por atribuir automaticamente endereços IP.
TCP.
FTP.
IPv6.
DNS.
DHCP.
Sobre os tipos de redes de computadores e o seu uso em organizações, analise as afirmativas a seguir:
I- É uma rede pública, mundial, acessível a qualquer usuário, usada para comunicação e compartilhamento de informações.
II- É uma rede privada de uma organização, acessível apenas a funcionários ou usuários autorizados.
III- É uma extensão da rede privada de uma organização, permitindo acesso restrito a parceiros, clientes ou fornecedores externos.
Assinale a alternativa CORRETA, considerando as afirmativas de cima para baixo.
Internet, extranet, intranet.
Internet, intranet, extranet.
Intranet, extranet, internet.
Intranet, internet, extranet.
Extranet, internet, intranet.
Em uma rede corporativa, foi detectado um problema intermitente de conectividade à internet. A análise do técnico revelou que o roteador central estava utilizando um firmware desatualizado, o que gerava incompatibilidades na tradução de endereços de rede (NAT). Durante o processo de correção, também foi verificado que os servidores DNS configurados manualmente em cada máquina apresentavam um alto tempo de resposta.
O técnico propôs atualizar o firmware do roteador e alterar as configurações DNS para um servidor público mais eficiente.
Com base nesse cenário, assinale a alternativa INCORRETA.
A atualização do firmware do roteador pode corrigir falhas no processo de NAT, restaurando a conectividade da rede.
A utilização de servidores DNS públicos confiáveis pode melhorar o tempo de resposta para resolução de nomes.
A configuração manual de DNS em dispositivos é recomendada em redes com alta demanda por estabilidade e segurança.
O NAT é responsável por traduzir endereços IP privados em endereços públicos, permitindo a comunicação com a internet.
O tempo de resposta elevado nos servidores DNS impacta diretamente na latência de uma rede local, mesmo sem acesso à internet.
Um técnico de informática está projetando uma infraestrutura de rede de computadores que deve suportar velocidades de até 1 Gbps em distâncias de até 100 metros.
Para suportar esses requisitos, a categoria mínima de cabo recomendada é a:
7 (Cat 7).
3 (Cat 3).
6a (Cat 6a).
4 (Cat 4).
5e (Cat 5e).
Em uma rede Wi-Fi corporativa com autenticação WPA2- Enterprise, o acesso é controlado por um servidor RADIUS. Nesse contexto, o papel principal do servidor RADIUS é:
Realizar a tradução de endereços IP privados para públicos durante a conexão.
Fornecer autenticação e autorização centralizadas aos usuários da rede.
Armazenar as chaves de criptografia WPA2 utilizadas pelos roteadores.
Atuar como servidor de nomes, resolvendo endereços DNS internos.
O modelo OSI é composto por sete camadas: física, enlace, rede, transporte, sessão, apresentação e aplicação. A camada de enlace é dividida em duas subcamadas, que são:
Hub e Fibra Ótica
Half duplex e Full duplex
LLC (Logical Link Control) e MAC (Media Access Control)
TCP (Transmission Control Protocol) e UDP (User Datagram Protocol)
O firewall ou “parede de fogo” é um sistema que atua como ponto único de defesa entre a rede privada e a rede pública. Ele pode, ainda, controlar o tráfego entre as sub-redes de uma rede privada. O tipo de firewall que examina a aplicação e a identificação do pacote conforme um contexto é denominado:
Stateful inspection
Filtro de pacotes
Circuit level gateways
ACL (Access List)
Em um ambiente doméstico ou corporativo, a configuração de um firewall pessoal deve equilibrar segurança e funcionalidade. Qual das opções a seguir representa a prática mais recomendada de configuração?
Permitir conexões de saída e bloquear conexões de entrada, liberando exceções apenas para serviços e aplicações confiáveis.
Permitir todas as conexões de entrada e saída, confiando na detecção de ameaças por antivírus e sistemas de atualização.
Bloquear todas as conexões de entrada e saída, permitindo o tráfego apenas por meio de regras específicas criadas manualmente.
Manter o firewall desativado em redes privadas, ativandoo somente em redes públicas para evitar interferências na comunicação interna.
Ao configurar uma estação de trabalho em rede, o técnico observa que o computador obtém IP automaticamente e resolve nomes de domínio sem intervenção manual. Assinale a alternativa correta que apresenta quais protocolos executam, respectivamente, essas funções.
DNS e ARP.
SNMP e FTP.
HTTP e TCP.
DHCP e DNS.
A arquitetura do protocolo IPv6 é projetada para superar as limitações do IPv4, utilizando um espaço de endereçamento muito maior e classificações específicas de endereços para diferentes finalidades. O roteamento de pacotes IPv6 depende da correta identificação desses tipos de endereços.
A partir deste contexto, analise as assertivas a seguir.
I- Endereços globais unicast são utilizados para comunicação na internet pública e são identificados pelo prefixo 2000::/3.
II- O endereço de loopback em IPv6 é ::1, permitindo que um host se comunique consigo mesmo sem a necessidade de uma interface de rede física.
III- Endereços IPv6 de multicast são designados pelo prefixo FE80::/10 e utilizados para comunicação ponto a multiponto.
IV- Endereços link-local são automaticamente atribuídos a todas as interfaces de rede e são necessários para o funcionamento de protocolos como o NDP(Neighbor Discovery Protocol).
É CORRETO o que se afirma apenas em:
III e IV.
I e III.
II e IV
I, II e IV.
I e II.
Uma das principais responsabilidades da Camada de Transporte é o endereçamento de portas de serviço, permitindo que o sistema operacional direcione dados recebidos para a aplicação correta.
A partir deste contexto, avalie as asserções a seguir e a relação proposta entre elas.
I- Ao receber um segmento de dados, a Camada de Transporte utiliza os números de porta de origem e destino contidos no cabeçalho do segmento para entregar os dados ao processo, no caso aplicação, apropriado.
PORQUE
II- Cada aplicação em execução em um host pode ser identificada por um número de porta único, garantindo que o tráfego de rede para um navegador web, por exemplo, seja separado do tráfego destinado a um cliente de e-mail.
A respeito dessas asserções, é CORRETO afirmar que:
as asserções I e II são proposições falsas.
as asserções I e II são proposições verdadeiras, mas a II não é uma justificativa correta da I.
a asserção I é uma proposição verdadeira, e a II é uma proposição falsa.
a asserção I é uma proposição falsa, e a II é uma proposição verdadeira.
as asserções I e II são proposições verdadeiras, e a II é uma justificativa correta da I.
Redes locais (LANs) permitem a comunicação e o compartilhamento de recursos entre computadores em uma área geográfica limitada. Analise as afirmativas sobre conceitos básicos de redes locais.
I.Um roteador (router) é um dispositivo essencial em muitas LANs, responsável por encaminhar pacotes de dados entre diferentes redes (como a LAN e a Internet) e, frequentemente, por atribuir endereços IP aos dispositivos conectados via DHCP.
II.O endereço IP (Internet Protocol) é um identificador numérico único atribuído a cada dispositivo conectado a uma rede, permitindo sua localização e comunicação com outros dispositivos.
III.O compartilhamento de impressoras e arquivos em uma rede local é impossível, pois cada computador deve operar de forma totalmente isolada por razões de segurança.
Está correto o que se afirma em:
II e III apenas.
I e II apenas.
I, II e III.
I e III apenas.
Uma empresa precisa instalar equipamentos de rede sem fi o de acordo com um padrão da família IEEE 802.11, no qual a rede deve funcionar nas frequências de 2,4 GHz e 5 GHz e ter velocidades nominais de até 600 Mb/s. Esse padrão é o 802.11:
a
b
h
n
Com base na situação-problema, a turma foi dividida para representar a estrutura física da rede:
• Alguns estudantes seguram switches de papelão;
• Outros estudantes são computadores;
• Barbantes conectam os estudantes representando cabos de rede;
• Dois alunos representam os switches antigos da escola;
• Um grupo tenta simular uma conexão com a internet, mesmo sem representar um roteador.
Qual alternativa apresenta a melhor descrição da rede representada pelos estudantes?
A rede montada é uma PAN, pois os estudantes estão conectados localmente entre si, e cada um representa um nó pessoal.
A rede representada é uma MAN, pois os estudantes simulam conexões intersetoriais com a intenção de representar bairros da cidade.
A rede é uma WAN, pois a simulação tenta incluir a comunicação com a internet, o que caracteriza uma conexão de longa distância.
A rede simulada é uma LAN, pois os estudantes representaram uma conexão entre diversos setores da escola, com switches e cabos simbólicos.
O Serviço DHCP é um protocolo fundamental de rede que automatiza a atribuição de endereços IP, máscaras de sub-rede, gateways e outras informações de rede em dispositivos clientes.
Assinale a alternativa correta com relação ao funcionamento e às características do protocolo DHCP.
A atribuição de um endereço IP pelo servidor DHCP ocorre em uma única fase de interação, e o protocolo se aplica exclusivamente a endereços IPv6.
O benefício do DHCP é a automação da distribuição de endereços IP e configurações, dispensando a necessidade de ajustes manuais e reduzindo a probabilidade de falhas, como os conflitos de endereçamento.
O servidor DHCP utiliza um endereço IP estático para dar início à comunicação com os clientes, os quais, por sua vez, precisam ter um endereço IP previamente configurado para solicitar concessão.
Um dos elementos essenciais que o servidor DHCP deve disponibilizar aos clientes é o endereço de e-mail principal do administrador da rede.
O DHCP é um protocolo pertencente à camada de Sessão que faz uso exclusivo do protocolo TCP, para garantir a entrega segura e confiável das informações de configuração.
Nos dias atuais, tornou-se imprescindível o uso dos recursos das redes de computadores com acesso à internet, que podem ser implementadas com uso de cabos e, como alternativa, na modalidade sem fio. Assim, as redes cabeadas utilizam um tipo de par trançado com conectores padronizados, havendo dois plugues bem comuns, conhecidos como Cat5 e Cat6, embora padrões avançados, como Cat7 e Cat8, possam usar conectores especializados, como GG45 ou Ethercon. Atualmente, há uma tendência natural para redes conhecidas como padrão Gigabit Ethernet.
Nesse contexto, a sigla e a imagem utilizados para os conectores Cat 5 e Cat 6 são, respectivamente:
RJ-45 e 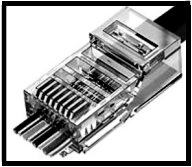
RCA e 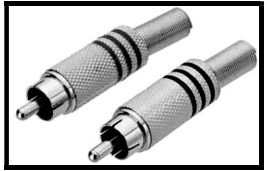
HDMI e 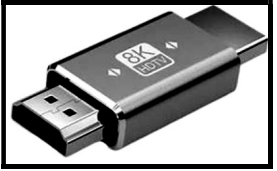
USB-C e 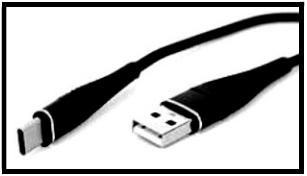
Assinalar a alternativa que apresenta a nomenclatura do protocolo que permite a uma máquina descobrir um endereço IP por meio de um endereço MAC:
Internet Control Message Protocol (ICMP).
Address Resolution Protocol (ARP).
Directional Mobile Address (DMA).
Reverse Address Resolution Protocol (RARP).
Network Address Translation Protocol (NAT).
Quando se fala sobre HTTPS, é CORRETO afirmar que, em uma comunicação entre o usuário e um site, ele:
Substitui a necessidade de antivírus, garantindo total proteção contra ameaças virtuais.
Aumenta a velocidade de navegação, tornando o carregamento de sites mais rápido.
Impede o acesso a sites de phishing, bloqueando páginas fraudulentas.
Permite que os sites sejam acessados apenas por usuários autenticados.
Garante que os dados enviados e recebidos sejam criptografados, impedindo que sejam interceptados por terceiros.



