







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O módulo 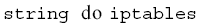 permite a inspeção de conteúdo de um pacote e a realização de uma ação se determinado tipo de tráfego for encontrado em um pacote. Essa técnica pode ser usada tanto para segurança como para economia de banda dentro da rede.