Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Tanto a arquitetura cliente-servidor quanto a arquitetura peer-to-peer são usadas para conectar computadores em rede e permitir a troca de informações entre eles, apresentando como papel do cliente, ser responsável por
armazenar os dados do sistema.
gerenciar o acesso de usuários ao sistema.
fornecer serviços e recursos para o servidor.
executar as operações de negócio do sistema.
enviar solicitações ao servidor e processar as respostas recebidas.
Faça análise do cenário representado pelo diagrama de rede a seguir:

Figura 1 - Diagrama de rede
A respeito da Figura 01, assinale a alternativa correta:
I.Existem 04 redes distintas conectadas ao Switch, os computadores de cada rede podem se comunicar entre si, mas não com os computadores de redes diferentes.
II.A comunicação entre todos os hosts das 04 redes é perfeitamente possível, pois eles estão conectados no mesmo Switch.
III.Os computadores conectados na Rede 01 podem se comunicar com os computadores da Rede 02, Rede 03 e Rede 04, pois o Switch faz o roteamento dos pacotes.
IV.O switch é um equipamento de rede que atua na camada 01 do modelo OSI. Isso significa que ele transmite dados pela infraestrutura física existente, enviando as mensagens recebidas para todos os outros dispositivos das redes.
É correto o que se afirma em:
I, II e III.
II, apenas.
I, apenas.
III, apenas.
I e III, apenas.
De acordo com a arquitetura de camadas, a camada responsável pela movimentação de pacotes de um hospedeiro remetente a um hospedeiro destinatário, executando as funções de repasse e roteamento, é a
camada física.
camada de rede.
camada de enlace.
camada de aplicação.
camada de transporte.
Leia as informações a seguir sobre rede definida por software (Software-Defined Networking – SDN).
Software-Defined Networking (SDN) is an approach to networking that uses software-based controllers or application programming interfaces (APIs) to communicate with underlying hardware infrastructure and direct traffic on a network. This model differs from that of traditional networks, which use dedicated hardware devices (i.e., routers and switches) to control network traffic. SDN can create and control a virtual network – or control a traditional hardware – via software. While network virtualization allows organizations to segment different virtual networks within a single physical network, or to connect devices on different physical networks to create a single virtual network, software-defined networking enables a new way of controlling the routing of data packets through a centralized server.
The key difference between SDN and traditional networking is infrastructure: SDN is software-based, while traditional networking is hardware-based. Because the control plane is software-based, SDN is much more flexible than traditional networking. It allows administrators to control the network, change configuration settings, provision resources, and increase network capacity – all from a centralized user interface, without the need for more hardware.
There are also security differences between SDN and traditional networking. Thanks to greater visibility and the ability to define secure pathways, SDN offers better security in many ways. However, because software-defined networks use a centralized controller, securing the controller is crucial to maintaining a secure network.
(Disponível em: https://www.vmware.com/topics/glossary/content/software-defined-networking.html. Acesso em: 14/08/2023.)
De acordo com o exposto, assinale a afirmativa INCORRETA.
Virtualização de rede e SDN são abordagens iguais.
Em SDN, é crucial proteger o controlador para manter a rede segura.
SDN usa controladores em software ou API para comunicar com o dispositivo de rede.
SDN é mais flexível que as redes tradicionais devido ao plano de controle ser baseado em software.
Administradores podem controlar a rede; alterar definições de configuração; provisionar recursos; e, aumentar a capacidade da rede.
Considere o diagrama de caixas que apresenta uma arquitetura de rede:
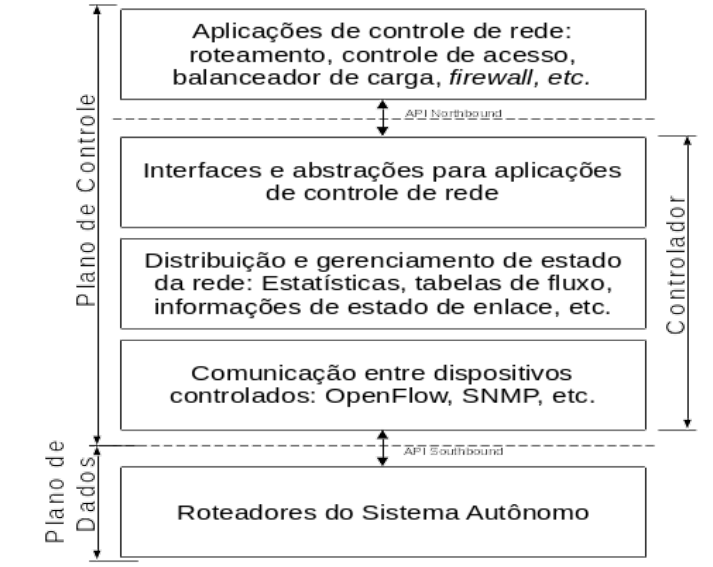
Esta arquitetura representa uma:

Rede Privada Virtual (Virtual Private Network – VPN)
Rede Definida por Software (Software Defined Network – SDN)
Rede de Distribuição de Conteúdo (Content Delivery Network – CDN)
Rede em Cluster de Alta Disponibilidade (High Availability Cluster)
Rede Local Virtual (Virtual Local Area Network – VLAN)
Assinale a alternativa que apresenta um dos princípios fundamentais das SDNs.
Utilização de uma única VLAN para cada rede IP.
Controle distribuído em cada um dos nodos para formação das redes.
Separação funcional entre os planos de dados e de controle.
Utilização do protocolo SNMP com a MIB SDN para configuração de redes.
As ações de filtragem e encaminhamento são baseadas apenas nas informações da camada de enlace.
A respeito de redes definidas por software, ou Software Defined Networks (SDNs), é correto afirmar que
correspondem ao mesmo conceito também conhecido como Virtual Private Networks (VPNs).
os administradores teriam a possibilidade de alterar configurações e provisionar recursos da rede por meio de uma interface de usuário centralizada.
são menos flexíveis que as redes tradicionais, mas apresentam melhor desempenho.
quando comparadas a redes tradicionais, o plano de dados de um switch passa a ser baseado em software, mas o plano de controle continua baseado em hardware.
dependem da contratação de um serviço específico de um provedor de nuvem para serem implantadas.
Uma rede cliente-servidor é um tipo de arquitetura de rede que permite que vários clientes distintos recebam comandos de um servidor central. Trata-se de uma boa prática para a manutenção de redes cliente-servidor:
Utilizar senhas simples e fáceis de lembrar.
Manter backups diários dos dados do servidor.
Configurar todos os clientes com acesso de administrador.
Permitir o acesso ao servidor a partir de qualquer dispositivo externo.
Uma desvantagem das redes definidas por software, ou Software Defined Networks (SDNs), em relação às redes tradicionais, é
a dependência de equipamentos, protocolos e softwares proprietários de fornecedores específicos, não interoperáveis.
a impossibilidade do uso do protocolo IPv6, ainda não suportado.
o potencial surgimento de vulnerabilidades de segurança devido à centralização envolvida.
a inadequação para o uso de aplicações com características de Big Data.
a baixa escalabilidade à medida que novos dispositivos são adicionados à rede.
Considerando que o firewall irá atuar como DHCP para a sua rede interna, assinale a opção que representa um endereço válido possível para o computador 3.
10.0.1.3
10.1.10.2
0064:ff9b:0001:0000:0000:0000:0000:0001
0064:ff9b:0001:0000:0000:0000:0000:0002
0065:ff9b:0002:0000:0000:0000:0000:0003
Considere a arquitetura de rede abaixo.
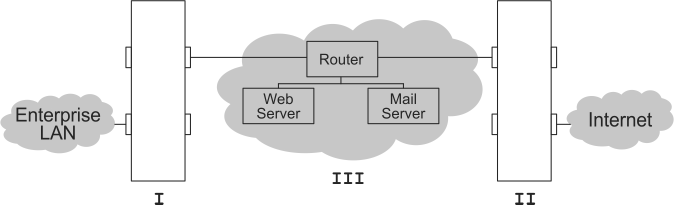
É correto afirmar que
essa arquitetura de dual routing requer que uma DMZ seja implementada no segmento III, para impedir que este envie tráfego de destino externo para o router externo (II) e tráfego de destino interno para o router interno (I). Quando os dispositivos I e II são do mesmo fabricante, a segurança é aumentada, pois os ataques são dificultados.
III é uma zona intermediária que impede que o tráfego de informação flua entre as duas redes Enterprise LAN e Internet, que estão protegidas pelos roteadores I e II.
o dispositivo interno I e o externo II podem ser configurados para conceder acesso de e para o segmento III, protegendo essa rede. Quando essa arquitetura é implementada com diferentes fabricantes de I e II, ganha-se segurança adicional, uma vez que pode dificultar os ataques.
III corresponde a um Security Operation Center (SOC), dispositivo responsável por controlar o tráfego de informação entre as duas redes Enterprise LAN e Internet, que estão protegidas pelos gateways I e II.
III corresponde a uma DMZ, rede responsável por controlar o tráfego de informação entre as duas redes Enterprise LAN e Internet, que estão protegidas por um proxy direto (I) e um proxy reverso (II).
A figura a seguir representa uma ligação VPN com protocolo IPSec do tipo Site-to-Site e 2 (dois) roteadores Linux Debian de borda (Router-SiteA e Router-SiteB).
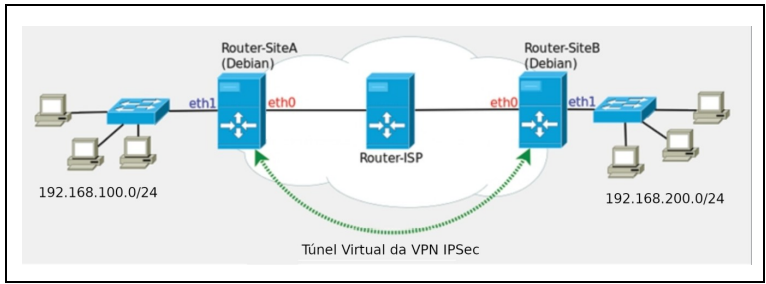
Fonte: Brito (2017, s/p).
Nesse contexto, analise as afirmativas a seguir:
I. O comando sysctl -w net.ipv4.ip_forward=1 é necessário no processo de configuração dos roteadores de borda para indicar que o sistema operacional tem permissão para fazer roteamento entre redes.
II. Na figura, os endereços IPv4 192.168.100.0/24 e 192.168.200.0/24 correspondem, respectivamente, aos endereços da interface de rede eth1 (Intranet) dos roteadores Router-SiteA e Router-SiteB.
III. Como o IPSec é um padrão da Internet, documentado e reconhecido por meio de uma RFC, é possível estabelecer uma VPN IPSec utilizando uma ponta Linux com outra ponta, usando um equipamento Cisco baseado em IOS, por exemplo.
IV. Devido a uma limitação do sistema operacional Linux, durante o processo de estabelecimento de um túnel VPN usando IPSec, não é possível usar certificados digitais e chaves assimétricas. Nesse contexto, é necessário que as pontas compartilhem a mesma chave criptográfica.
V. Uma VPN IPSec é implementada diretamente entre os roteadores, em nível de rede, enquanto uma VPN TLS é implementada entre os software cliente/servidor, em nível de aplicação.
É CORRETO o que se afirma em
I e III, apenas.
I e IV, apenas.
I, III e V, apenas.
II, III e IV, apenas.
II, IV e V, apenas.
Um sistema de acesso à Internet baseado em tecnologia WI-FI foi desenhado (figura 1) para operar de forma dinâmica, garantindo sempre o melhor desempenho. Para atender à demanda dos rádios A, B, C e D, a largura de banda do link de óptico de interconexão à Internet utiliza tecnologia _____. Um sistema baseado no protocolo ____ padrão ____ mantém qualquer um dos Smartphones (1 a 6) conectados ao ponto de acesso com melhor qualidade de sinal, de forma transparente ao usuário.
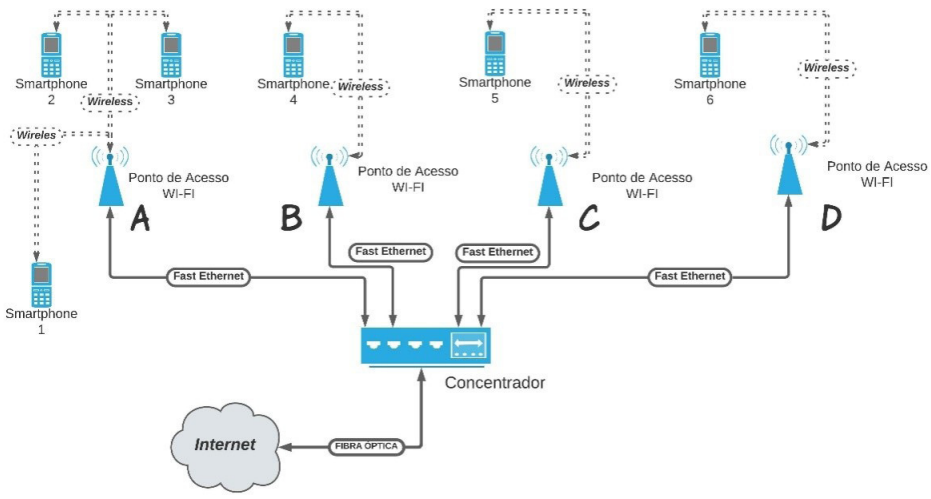
Figura 1 – Esquema ilustrando a rede projetada.
Fonte: IFSP, 2022.
MESH, HWMP, IEEE 802.11a.
100BASE-TX, IEEE 815.2, HWMP.
FTTH, 1000 BASE-TX, IEEE 802.11ac.
GPON, HWMP, IEEE802.11s.
A arquitetura 464XLAT, utilizada para traduzir IPv6 em IPv4, utiliza dois tradutores, nomeados:
NAT64 e DNS64.
CLAT e PLAT.
Tv4 e Tv6.
NAT444 e Teredo.
6to4 e 4to6.
Um Network Admission Control (NAC) implementado com
base no modelo zero trust access (ZTA) nega acesso a qualquer recurso, por padrão, e impõe políticas de reconhecimento de identidade e de contexto para acesso à rede privada ou corporativa.
a configuração inline geralmente possui um servidor que não está diretamente no fluxo de tráfego de rede; esse servidor se comunica com dispositivos de infraestrutura de rede, como switches, roteadores e pontos de acesso sem fio, que aplicarão as políticas NAC e permitirão ou negarão o tráfego.
o controle de rede out-of-network aplica as políticas NAC depois que um dispositivo já recebeu acesso à rede; isso porque pode haver tráfego suspeito vindo do dispositivo ou este se conecte a algo que não deveria acessar, por exemplo.
a configuração pós-admissão possui um ponto que fica dentro do fluxo normal de tráfego; a partir desta posição in-flow, permite-se ou recusa-se o acesso, ou seja, decidem-se e aplicam-se simultaneamente as políticas NAC para cada solicitação.
o controle de rede out-of-network aplica as políticas NAC antes que um dispositivo receba acesso à rede; nesse caso, se o dispositivo não atender às condições da política, ele não será autorizado.
Uma arquitetura de rede de computadores é composta principalmente pelo meio físico de transmissão (cabos, fibras ópticas, ondas eletromagnéticas), pelos equipamentos que transmitem os pacotes de dados (switchers, hubs, roteadores) e pelos próprios computadores (máquinas).
Certo
Errado
Em redes nas quais um grande número de computadores é interligado por roteador, recomenda-se usar, como default gateway, o endereço de loopback, para evitar conflito de IPs.
Certo
Errado
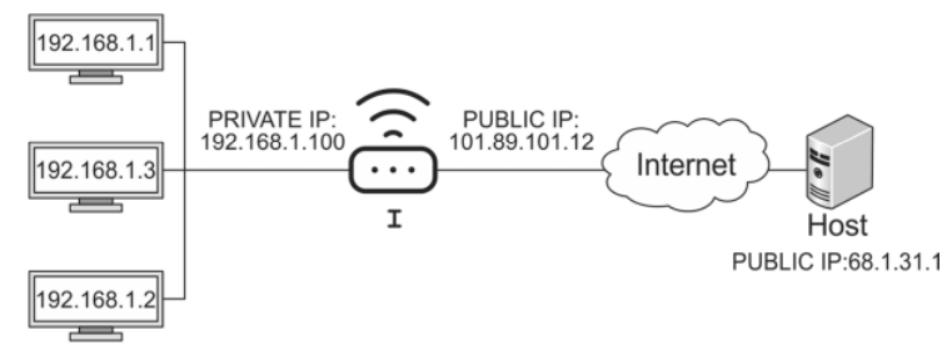
Considere a figura abaixo.

II | ||
INSIDE PRIVATE IP:PORT | INSIDE PUBLIC IP:PORT | OUTSIDE PUBLIC IP:PORT |
192.168.1.1:9688 | 101.89.101.12:8801 | 68.1.31.1:23 |
192.168.1.2.1253 | 101.89.101.12:5123 | 68.1.31.1:23 |
192.168.1.3.1025 | 101.89.101.10:102 | 68.1.31.1:23 |
De acordo com a figura,
antes que a VPN encaminhe pacotes entre as redes interconectadas, o seu protocolo traduz os endereços de rede interna privada em endereços não válidos, mas globalmente exclusivos.
a solicitação chega ao endereço IP privado e as instruções contidas na porta NAT (II) a enviam para onde esta deve ir sem revelar os endereços IP públicos dos destinos.
um roteador NAT (I) atua como um agente entre a Internet e a rede privada, permitindo que um grupo de dispositivos seja representado por um único endereço IP exclusivo quando eles acessam algo fora de sua rede.
I corresponde à VPN e II corresponde à tabela VPN.
I corresponde ao firewall NAC e II corresponde ao Port Address Control (PAC).
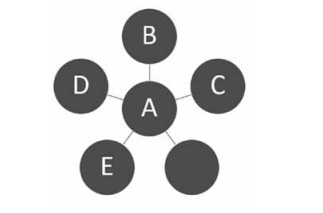
A prefeitura de Presidente Prudente está instalando uma rede e decidiu pela topologia estrela. A partir da imagem a seguir, assinale a alternativa que indica, correta e respectivamente, qual elemento da rede é um switch, qual elemento pode ser um computador conectado à rede e qual elemento pode ser uma impressora compartilhada.

A, B, C
B, A, C
D, E, A
E, B, C
C, D, B
As atuais arquiteturas de redes de computadores são baseadas em dois conceitos fundamentais: o primeiro chamado modelo em camadas e o segundo conhecido como protocolos de comunicação. Com relação a esses conceitos, qual descrição a seguir aborda de modo consistente um aspecto da relação entre camadas e protocolos?
O uso de camadas em redes de computadores permite o desenvolvimento de protocolos cada vez mais abrangentes e complexos, em que cada camada adiciona, de maneira transparente, uma nova característica a um protocolo. A estruturação de várias funções no mesmo protocolo dá origem à expressão “pilha de protocolos”.
Os protocolos IP e TCP foram padronizados pela ISO para as camadas de transporte e rede, respectivamente. A estruturação do protocolo IP sobre o TCP dá origem à expressão “pilha de protocolos”.
Os protocolos atuam como um padrão de comunicação entre as interfaces das camadas de uma arquitetura de redes e se comunicam através da troca de unidades de dados chamadas de frame. O uso de protocolos para a comunicação entre camadas sobrepostas dá origem à expressão “pilha de protocolos”.
As camadas das arquiteturas de redes de computadores foram concebidas para separar e modularizar a relação entre protocolos nas topologias lógica em barramento e física em estrela. A estruturação dos protocolos lógicos sobre os físicos dá origem à expressão “pilha de protocolos”.
As arquiteturas de redes de computadores são organizadas em camadas para obter modularidade, e as funções abstratas dentro de cada camada são implementadas por protocolos. A estruturação com vários protocolos usados em camadas distintas dá origem à expressão “pilha de protocolos”.