







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O uso do protocolo IPSec (IP security) permite oferecer vários serviços, como o sigilo e a integridade dos dados. Todos eles são embasados em criptografia de chave simétrica, pois o alto desempenho é fator determinante, o que impede, ou, pelo menos, torna desaconselhável, que os algoritmos de criptografia de chave pública, como o RSA, por exemplo, sejam utilizados para este fim.
O reconhecimento da confiança em um certificado digital pode ser feito por delegação, com uso de terceiras partes mutuamente confiáveis, denominadas autoridades certificadoras.
O uso de criptografia permite manter a confidencialidade de informações armazenadas de forma persistente pelos sistemas de informação.
Uma colisão em uma tabela de hashing consiste na existência de pelo menos duas chaves que resultam na geração de um mesmo hash referenciando determinada posição na tabela de hashing.
A criptografia assimétrica usa um par de chaves calculadas matematicamente. O processo de criptografia realizado com uma das chaves só pode ser desfeito com a outra chave, que é gerada a partir da primeira, e vice-versa.
Para assinar digitalmente uma mensagem utilizando criptografia com chave pública, o remetente deve
codificar a mensagem com sua chave pública e esta é decifrada com a chave privada do destinatário.
codificar a mensagem com a chave pública do destinatário e esta é decifrada com a chave privada do destinatário.
codificar a mensagem com a chave pública do destinatário e depois com a sua chave privada. A mensagem é decifrada aplicando-se primeiro a chave privada do destinatário e, em seguida, a chave pública do remetente.
codificar a mensagem com sua chave privada e depois com a chave pública do destinatário. A mensagem é decifrada aplicando-se primeiro a chave privada do destinatário e, em seguida, a chave pública do remetente.
codificar a mensagem com sua chave pública e depois com a chave privada do destinatário. A mensagem é decifrada aplicando-se primeiro a chave pública do destinatário e, em seguida, a chave privada do remetente.
O algoritmo de criptografia assimétrica RSA (Rivest, Shamir e Adleman) tem sua segurança fundamentada na dificuldade de se fatorar números inteiros muito grandes. Além de ser utilizado para criptografar mensagens a serem enviadas por canais inseguros de comunicação, o RSA também pode ser aplicado na criptografia de chaves simétricas que são utilizadas na criptografia simétrica de mensagens.
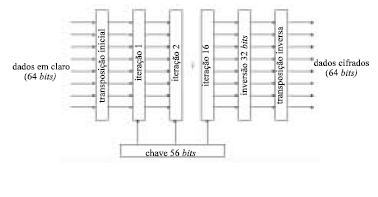
Entre os algoritmos de chave simétrica, destacam-se o DES (data encryption standard), o triple DES e o AES (advanced encryption standard)/Rijndael. A figura a seguir representa o diagrama em blocos simplificado do algoritmo AES/Rijndael.
A respeito de criptografia, é correto afirmar que:
Em geral, usa-se a criptografia simétrica para implementar a assinatura digital.
O objetivo principal da função de Hash é garantir a privacidade da informação.
A assinatura digital permite garantir a autenticidade de quem envia a mensagem, como também garantir a confidencialidade da mensagem.
Os sistemas de criptografia assimétrica, em geral, são muitos mais rápidos do que os de criptografia simétrica.
Em sistemas de criptografia simétrica, a gerência e distribuição das chaves são bem mais complexas que em sistemas de criptografia assimétrica.
O AES (advanced encription standard), também conhecido como Rijndael, é um algoritmo que suporta cifragem de blocos de 128 bits, 192 bits e 256 bits.
Uma função criptográfica não pode ser considerada segura computacionalmente se a complexidade do algoritmo para criptoanálise que resulte em quebra do segredo criptográfico dessa função for linear.
A criptografia é uma técnica usada para cifrar mensagens, protegendo as informações que são transmitidas entre um remetente e um destinatário.
As ferramentas CASE são softwares essenciais para a obtenção de níveis elevados de produtividade. As opções a seguir destacam características comuns encontradas em ferramentas voltadas para orientação a objeto, EXCETO:
verificação de erros em tempo de execução.
gerenciamento de versões concorrentes.
geração de código fonte a partir de modelos
emissão de certificados digitais confiáveis
Em algoritmos criptográficos simétricos do tipo cifradores de fluxo, a chave criptográfica é usada para gerar uma seqüência pseudo-aleatória de período longo. Assim, os dados são cifrados seqüencialmente (em fluxo), chaveados pelos elementos da seqüência gerada. A segurança do algoritmo reside, portanto, no processo de geração da seqüência.
Um algoritmo de criptografia bem conhecido e ainda considerado seguro devido ao seu mecanismo de cifragem é o DES (data encription standard), que permite uma chave de tamanho variável de 56 bits a 64 bits.
Nos sistemas criptográficos simétricos e assimétricos, é correto afirmar que
a geração de chaves para assinaturas RSA é diferente da geração de chaves para a codificação criptográfica RSA.
o software PGP (Pretty Good Privacy) criptografa mensagens para e-mail ou arquivos extensos utilizando somente o protocolo RSA.
o segredo da segurança do algoritmo DES (Data Encryption Standard) é a presença de S-boxes.
o ambiente de segurança pessoal (PSE) serve para armazenar chaves privadas com segurança, não se propondo a efetuar decodificações ou mesmo assinaturas.
o número de iterações e o número de bytes da chave são fixos no RC5, de forma semelhante ao que ocorre com o DES (Data Encryption Standart).
Em criptoanálise, no ataque por texto conhecido, tem-se um bloco de texto normal e seu correspondente bloco cifrado, e o objetivo é determinar a chave de criptografia para futuras mensagens.



