







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Acerca dos padrões de segurança para redes sem fio, considere as afirmações a abaixo:
I. O padrão WEP tem como algoritmo de criptografia o RC4 (Ron’s Cipher 4). Trata-se de um algoritmo de fluxo (stream cipher) que utiliza um mecanismo de verificação de integridade CRC32 (Cyclic Redundancy Check) de 32 bits.
II. O EAP faz uso de métodos legados. Exemplos desses métodos são: TTLS (Tunneled Transport Layer Security) e o PEAP (Protected EAP) para sistema de autenticação pré-existente.
III. O WPA é razoavelmente mais forte que o padrão WEP, pois estabeleceu um novo esquema de verificação de integridade, por meio do protocolo TKIP (Temporal Key Integrity Protocol), substituindo o mecanismo de verificação de integridade CRC pelo MD5 (Message-Digest algorithm).
IV. Sobre o WPA2, seu diferencial está no fato de o mesmo ter abandonado a criptografia de fluxo e o RC4 e adotado o CCMP (Conter Mode with Cipher Block) como novo sistema de criptografia que faz uso do algoritmo de criptografia AES (Advanced Encryption Standard) que se baseia em algoritmo de criptografia por blocos (block cipher).
Está CORRETO apenas o que se afirma em:
Alguns fatores trazem dificuldades adicionais e podem ser críticos para o funcionamento adequado de uma rede sem fio metropolitana (WMAN). Sobre o assunto, assinale a alternativa correta.
Há necessidade de visada direta, o que dificulta os ajustes das antenas, o número de usuários atendidos simultaneamente e a segurança.
A segurança não é algo que se deve levar em consideração, visto que em uma WMAN serão poucos usuários conectados e baixo fluxo de informações.
O WiMax não é considerado um exemplo de WMAN.
A quantidade de usuários atendidos simultaneamente não é um fator que causa problemas, uma vez que a maioria dos hardwares de rede aceitam conexões ilimitadas.
A necessidade de visada direta não é um fator preponderante de sucesso nesse tipo de conexão.
Observe o quadro a seguir, que apresenta quatro redes sem fio (wifi) com as respectivas características:
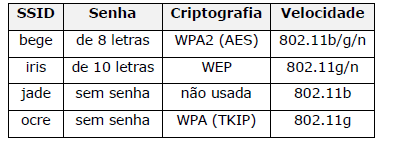
Atente ao que se diz a respeito das redes wifi apresentadas acima.
I. A rede com SSID bege é a mais segura das quatro, pois emprega um protocolo de criptografia forte, ainda que use uma senha curta.
II. A rede com SSID ocre é a que tem maior alcance das quatro, pois não suporta dispositivos antigos, que ainda usam o padrão 802.11b.
III. As redes com SSID iris e jade são as mais rápidas, pois toda a comunicação com os clientes é feita de modo aberto, sem o custo adicional de criptografar os dados.
É correto o que se afirma somente em
Wi-Fi (Wireless Fidelity) é um meio de acesso a curta distância, que serve para implementar LANs sem fio, ou seja, é usado para interligar, por rádio, equipamentos que compõem uma LAN. Sobre Wi-Fi, é correto afirmar que
serve para interligar redes de longa distância com os mesmos equipamentos utilizados em curta distância, somente mudando as configurações.
é definido pelo padrão IEEE 805.16, que determina as características da rede.
o padrão IEEE não determina regras sobre o Wi-Fi, somente sobre redes cabeadas.
Wireless Fidelity é um meio de acesso com protocolos proprietários, não sendo utilizados os protocolos comuns de outras redes.
é útil, por exemplo, para conectar laptops à Internet, podendo ter alcance de poucas centenas de metros. É definido pelo padrão 802.11, do IEEE, havendo versões em que variam alcance.
Apesar do número de detalhes técnicos funcionando em segundo plano, quando usamos uma rede sem fio com autenticação WPA2-Enterprise, ela é inacreditavelmente fácil de configurar. Sobre o assunto, é correto afirmar que
as duas principais peças dessa arquitetura são o ponto de acesso sem fio e o servidor de autenticação RADIUS.
a principal peça da arquitetura é o ponto de acesso.
o servidor RADIUS não se integra com Active Directory do Windows Server.
o servidor RADIUS não pode ser integrado ao LDAP.
o único ponto importante dessa arquitetura é o servidor RADIUS.
O conceito de WWAN surgiu devido à necessidade de interligar redes com enlaces sem fio a grandes distâncias. Em relação ao assunto, assinale a alternativa correta.
Não podemos considerar as redes de celulares como exemplos de WWAN.
Uma rede WWAN possui protocolos proprietários para transmitir dados.
Não é necessário o uso de antenas em uma rede WWAN, pois a comunicação é toda feita por sinais de satélite.
Uma rede WWAN usa somente topologia Token-ring para transmitir dados.
As redes de celulares podem ser consideradas exemplo de uma WWAN.
As redes sem fio possuem topologias para trabalhar. Sobre topologia de rede sem fio, assinale a alternativa correta.
Token-ring pode ser uma topologia de rede sem fio.
Ad-hoc é uma topologia de redes FrameRelay apenas, não sendo empregada em redes sem fio.
Estruturada e ad-hoc são exemplos de topologia de redes sem fio.
Barramento é o tipo mais comum de topologia de rede sem fio.
Estruturada não é uma topologia de rede sem fio, sendo empregada somente em redes cabeadas.
Considere a figura a seguir.
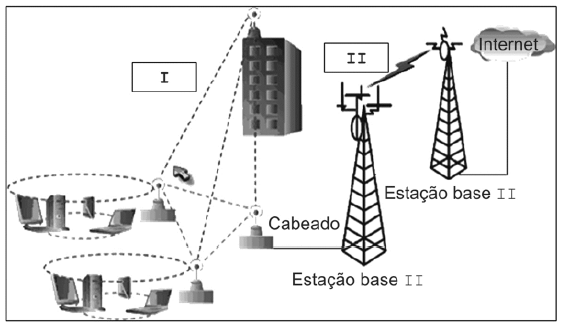
A figura apresenta
as diferenças entre as redes cabeada e sem fio. I corresponde a uma MAN e II corresponde a uma WAN.
redes que utilizam dois meios de transmissão. I corresponde ao bluetooth e II corresponde ao satélite.
redes que utilizam dois modos de comunicação de dados. I corresponde ao simplex e II corresponde ao duplex.
uma solução de rede metropolitana sem fio. I corresponde à Wi-Fi e II corresponde à WiMax.
dois tipos de redes com diferentes alcances. I corresponde a uma LAN e II corresponde a uma WAN.
A tecnologia de transmissão sem fio alcançou a atual taxa de transmissão e vasta utilização graças às técnicas de codificação digital de sinais. Para se alcançar a taxa de transmissão de 11 Mbps, o 802.11b utiliza a técnica de codificação
QPSK.
BPSK.
16-QAM.
DSSS.
OFDM.
Atualmente, o uso da tecnologia sem fio tem se expandido não somente para atender os usuários móveis mas também os usuários e os equipamentos fixos de grandes corporações, o que demanda o uso de equipamentos de acesso de alto desempenho. Nesse contexto, o Analista escolheu o equipamento de acesso padrão 802.11n, pois tem uma taxa de transmissão de até
104 Mbits/s, na frequência de 5 GHz e canal de 20 MHz.
600 Mbits/s, na frequência de 2.4 GHz e canal de 40 MHz.
800 Mbits/s, na frequência de 5 GHz e canal de 80 MHz.
400 Mbits/s, na frequência de 2.4 GHz e canal de 40 MHz.
350 Mbits/s, na frequência de 5 GHz e canal de 20 MHz.
Observe a saída do programa nmap abaixo:
.
Starting Nmap 6.40 ( http://nmap.org ) at 2017-02-16 08:45 BRST Nmap scan report for nmap.org (200.16.16.4) Host is up (0.00037s latency). Not shown: 997 closed ports PORT STATE SERVICE 25/tcp open **** 80/tcp open **** 21/tcp open **** Nmap done: 1 IP address (1 host up) scanned in 0.34 seconds |
.
De acordo com a saída do programa Nmap e levando-se em consideração as portas padrão de serviço, quais os serviços/protocolos que estão rodando no computador com IP 200.16.16.4?
Envio de e-mail/SMTP, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP, Resolução de Nomes/DNS.
Serviço Telnet/TELNET, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP, Servidor Web/HTTP.
Resolução de nomes/DNS, Envio de e-mail/SMTP, Serviço Telnet/TELNET.
Envio de email/SMTP, Servidor Web/HTTP, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP.
Servidor Web/HTTP, Resolução de Nomes/DNS, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP.
O padrão de rede Wi-Fi que pode utilizar mais de um rádio, permitindo trabalhar com canais nas frequências de 2.4GHz e 5.8GHz, simultaneamente, é o
802.11n
802.11a
802.11g
802.11b
Uma rede sem fio ad hoc tem uma estação base, também chamada de ponto de acesso, por onde passa toda a comunicação.
Certo
Errado
A piconet, unidade básica de um sistema Bluetooth, consiste em um nó mestre e em escravos ativos situados próximos ao mestre. A distância máxima permitida entre um escravo e o mestre depende da potência dos seus transmissores.
Certo
Errado



