







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em segurança da informação, os agentes envolvidos em uma relação agente-ativo são:
Projetista, Custodiante, Patrocinador e Usuário.
Proponente, Custodiante, Controlador e Invasor.
Proprietário, Custodiante, Controlador e Usuário.
Planejador, Custodiante, Customizador e Usuário.
Proprietário, Customizador, Coordenador e Executor.
No que diz respeito a Acordo de Níveis de Serviço − SLA (Service Level Agreement), é correto afirmar:
Na ordem adequada em que os processos devem ser executados, a verificação da aderência ao Acordo do Nível de Serviço ocorre logo após ao Gerenciamento de Incidentes.
O estabelecimento do Acordo do Nível de Serviço implica, diretamente, implementação de um sistema de alocação de custos pelo Gerenciamento de Nível de Serviço.
A razão que embasa o Gerenciamento da Disponibilidade como parte de uma iniciativa mais ampla do Gerenciamento de Serviços reside na garantia da disponibilidade de serviços proporcionada pelos Acordos de Nível de Serviço.
O Plano de Continuidade dos Serviços de TI deve ser acionado quando a falha exceder os níveis estabelecidos no Acordo do Nível de Serviço.
O Catálogo de Serviço descreve todos os serviços de TI que a organização de TI pode prover e, eventualmente, pode substituir um Acordo do Nível de Serviço.
A gestão de continuidade de negócios é complementar à gestão de riscos e tem como foco o desenvolvimento de uma resposta a uma interrupção causada por um incidente de difícil previsão, materializada na forma de um plano de continuidade de negócios.
A adoção de um sistema de gestão de segurança da informação não sofre influência e independe das necessidades, dos objetivos, do tamanho ou da estrutura da organização, pois deve ser uma decisão estratégica para a mesma.
Um dos resultados da avaliação de riscos é a produção de uma declaração de atividades críticas.
Toda informação sobre ativos, ameaças, vulnerabilidades e cenários de risco levantada durante as análises/avaliações de risco deve ser comunicada por meio de uma wiki web acessível no escopo da intranet na organização.
A respeito dos conceitos de segurança da informação, assinale a opção correta.
Disponibilidade é a garantia de que o acesso à informação seja obtido apenas por pessoas autorizadas.
Confidencialidade é a garantia de que os usuários autorizados obtenham acesso à informação e aos ativos correspondentes sempre que necessário.
No processo de autorização para a instalação de processamento da informação, importante para a segurança da informação, hardware e software são verificados de maneira independente; não há necessidade de se garantir compatibilidade com outros componentes do sistema.
Os controles de criptografia visam proteger a confidencialidade, a autenticidade e a integridade das informações consideradas de risco e para as quais outros controles não fornecem proteção adequada.
Assinaturas digitais, para serem implementadas por meio de técnicas criptográficas, necessitam de, pelo menos, dois pares de chaves relacionadas. Um par é utilizado para criar uma assinatura (privada), e o outro, para verificar a assinatura (pública).
O número de porta preferencial para aplicações HTTP é a porta 161.
A IETF (Internet Engineering Task Force) define padrões para a Internet.
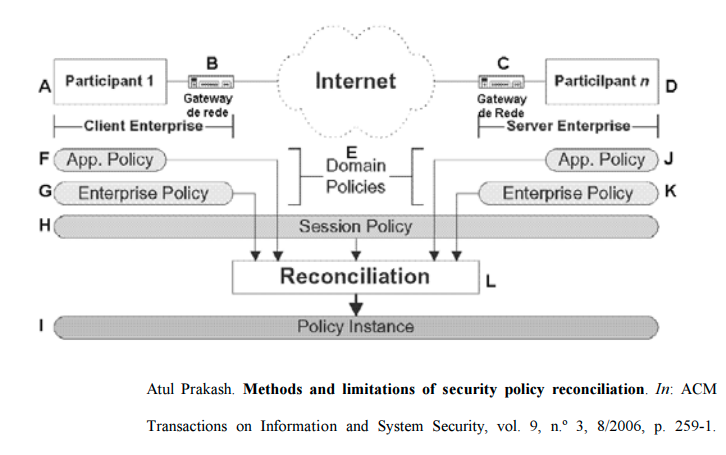
A figura acima apresenta elementos de um modelo de reconciliação entre políticas de segurança, no qual se destacam elementos nomeados de A a L. Considerando essa figura, julgue os próximos itens, acerca de processos de definição, implantação e gestão de políticas de segurança e auditoria.
I O modelo apresentado descreve um cenário de integração B2C (business to consumer).
II A implementação do processo de reconciliação entre políticas, apresentado no elemento L, tem maior chance de privilegiar o atendimento às políticas F e G, que às políticas J e K.
III Os conceitos de user-agent e server-agent se aplicam de forma mais precisa, respectivamente, a A e D que a B e C.
IV O tempo de validade das políticas E, F, G e H é ordenado, do ponto de vista do menor para o maior escopo temporal, como H, F, G e E.
Estão certos apenas os itens
I e II.
I e III.
II e III.
II e IV.
III e IV.
Sobre os conceitos de segurança da informação, analise:
I. Os ativos produzem as ameaças.
II. As ameaças exploram as vulnerabilidades.
III. Os riscos afetam as probabilidades.
IV. Vulnerabilidades exploram os impactos.
Está correto o que se afirma APENAS em
II e III.
I e IV.
I.
II.
I e III.
Os protocolos TCP (transmission control protocol) e IP (Internet protocol) são dois dos protocolos mais importantes da Internet.
A Internet é uma rede mundial de computadores, interconectando equipamentos de computação localizados em diversas regiões do globo.
Os provedores de serviços de Internet (Internet service providers – ISPs) oferecem acesso à Internet.
Desde sua primeira versão, o SNMP provê mecanismos de autenticação, sigilo e integridade.
O protocolo TCP oferece a uma aplicação solicitante um serviço confiável, orientado a conexão.
Os planos de continuidade de negócios devem ser mantidos atualizados e garantir que as informações sejam classificadas de acordo com seu grau de sigilo preconizado pela política de classificação das informações.
Os problemas de segurança de rede estão relacionados a sigilo, autenticação, não-repudiação e controle de integridade da rede. Enquanto o sigilo está relacionado ao fato de manter as informações longe de usuários não-autorizados, a não-repudiação preocupa-se em certificar que uma mensagem recebida é legítima.
Certo
Errado
63 Uma autenticação é caracterizada como forte quando estão presentes 2 ou mais itens dos seguintes fatores:
senha, integridade, disponibilidade.
disponibilidade, confidencialidade, confiabilidade.
onde você está, em quem você confia, integridade.
o que você é, o que você sabe, o que você tem.
o que você é, confiabilidade, em quem você confia.



