







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O controle de Acesso Baseado em Papéis (Role Based Access Control – RBAC) possui como elementos básicos Usuários, Papéis e Permissões, sobre os quais é correto afirmar que
um usuário pode estar relacionado a vários papéis.
um usuário só pode estar relacionado a um único papel específico.
papéis não guardam nenhuma relação com usuários.
permissões não guardam nenhuma relação com papéis.
uma permissão só pode estar relacionada a um único papel.
A política do Sistema de Gestão de Segurança da Informação (SGSI), que deve ser aprovada por todos os funcionários da organização, deverá estabelecer um direcionamento global e princípios para ações relacionadas com a segurança da informação, bem como conter critérios para a avaliação dos riscos.
A abordagem de processo para a gestão da segurança da informação possibilita, entre outros benefícios, a implementação e operação de controles para gerenciar os riscos de segurança da informação, no contexto dos riscos de negócios globais da organização e a monitoração e análise crítica do desempenho e eficácia do SGSI.
O software de bloqueio de comportamento, diferentemente dos scanners de heurística ou dos embasados em impressão digital, integra-se ao sistema operacional de um computador host e monitora o comportamento do programa em tempo real em busca de ações maliciosas.
O bloqueio de conteúdo pelo servidor SMTP pode recusar a mensagem enviando um código de erro, acrescido da mensagem Message Content Rejected ou desviando-a para uma área chamada de quarentena.
Analise as seguintes sentenças:
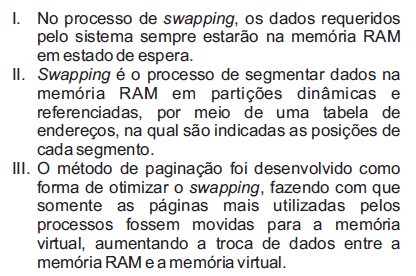
Assinale a alternativa correta.
Apenas a I está correta.
Apenas a II está correta.
Apenas a III está correta.
Apenas I e II estão corretas.
Os vírus do tipo hoax são facilmente detectados pelas ferramentas de antivírus que utilizam técnicas de detecção por assinaturas, pois fazem uso de macros já conhecidas de vírus.
O antispam spamassassin, utilizado no sistema operacional Linux, possui detecção de spam por bayes, que disponibiliza uma base de dados na Internet para consulta da ferramenta de antispam.
As ferramentas de antivírus que realizam a verificação do tipo heurística detectam somente vírus já conhecidos, o que reduz a ocorrência de falsos positivos.
Assinale a categoria de serviço de segurança que melhor caracteriza a proteção contra uso não autorizado de recursos, execução de programas e uso de meios de comunicação:
Autenticação.
Controle de acesso.
Confidencialidade de dados.
Integridade de dados.
O recurso de greylist recusa, de forma temporária, o recebimento de uma mensagem e aguarda sua retransmissão, levando em consideração que servidores de e-mail legítimos possuem políticas de retransmissão em caso de erros.
Ao detectar que uma mensagem de e-mail é um spam, as ferramentas de antispam são capazes de modificar o assunto da mensagem, para alertar o usuário de que se trata de spam, e depois entregá-la na conta de e-mail do usuário.
Os vírus do tipo mutante são capazes de modificar a estrutura de arquivos, para dificultar sua detecção por antivírus.



