







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um emissor criptografou um arquivo utilizando a chave pública de determinado destinatário e enviou esse arquivo a ele. Ao utilizar a chave pública desse destinatário, o que o emissor pretende garantir?
Autenticidade.
Confidencialidade.
Disponibilidade.
Integridade.
Irretratabilidade.
Uma empresa precisa implementar um mecanismo de criptografia para proteger a comunicação entre seus servidores e clientes web. O requisito é que a chave de criptografia possa ser compartilhada publicamente sem comprometer a segurança da comunicação.
O tipo de criptografia que atende a esse requisito é a
criptografia assimétrica.
criptografia simétrica.
função hash.
cifra de César.
Esteganografia.
Um Auditor do TCE-SC utiliza um token com certificado digital para assinar eletronicamente um despacho. Esse processo garante a integridade e o não repúdio.
A tecnologia que utiliza um par de chaves, uma pública e uma privada, sendo a privada usada para assinar o documento, e a pública, para verificar a assinatura, é a(o)
Criptografia Simétrica.
Criptografia Assimétrica.
Criptografia por Substituição.
Algoritmo de Hashing MD5.
Autenticação de Fator Único.
Em ambientes computacionais seguros, mecanismos criptográficos distintos são empregados de forma complementar para atender aos requisitos da Segurança da Informação.
Considerando criptografia simétrica, criptografia assimétrica e funções hash criptográficas, assinale a alternativa INCORRETA.
A criptografia simétrica é amplamente utilizada para proteger grandes volumes de dados, devido ao seu menor custo computacional quando comparada à criptografia assimétrica.
A criptografia assimétrica é comumente empregada em processos de autenticação e na troca segura de chaves em sistemas de comunicação segura.
As funções hash criptográficas produzem valores de tamanho fixo e são utilizadas principalmente para garantir a integridade da informação.
A criptografia assimétrica utiliza um par de chaves matematicamente relacionadas, permitindo que dados cifrados com uma chave sejam decifrados com a outra.
As funções hash criptográficas garantem a confidencialidade da informação, pois permitem a recuperação do conteúdo original a partir do valor de hash gerado.
A criptografia é amplamente utilizada em sistemas computacionais para garantir a confidencialidade, a autenticidade e a integridade das informações. Sobre criptografia assimétrica, analise as assertivas a seguir:
I. A criptografia assimétrica utiliza um par de chaves matematicamente relacionadas denominadas chave pública e chave privada.
II. Uma mensagem criptografada com a chave pública de um usuário pode ser descriptografada por qualquer usuário que possua a mesma chave pública.
III. Em sistemas de assinatura digital, o emissor utiliza sua chave privada para gerar a assinatura, que pode ser verificada utilizando a chave pública correspondente.
IV. A criptografia assimétrica é normalmente mais eficiente que a criptografia simétrica para transmissão de grandes volumes de dados.
Quais estão corretas?
Apenas I e III.
Apenas II e III.
Apenas II e IV.
Apenas I, III e IV.
I, II, III e IV.
A criptografia é um elemento fundamental para a segurança da informação em ambientes corporativos. Quanto aos sistemas criptográficos simétricos e assimétricos, assinale a alternativa correta.
Na criptografia simétrica, são utilizadas duas chaves matematicamente relacionadas: uma chave pública, compartilhada livremente, para cifrar os dados, e uma chave privada, mantida em segredo, para decifrá-los.
O algoritmo AES (Advanced Encryption Standard) é um exemplo de criptografia assimétrica, sendo amplamente utilizado na fase de troca de chaves durante o handshake do protocolo TLS.
Na criptografia assimétrica, o que é cifrado com a chave pública pode ser decifrado com a chave privada correspondente; e o que é assinado com a chave privada pode ser verificado com a chave pública, sendo essa última operação a base das assinaturas digitais.
A principal vantagem da criptografia assimétrica sobre a simétrica é o desempenho computacional superior, tornando-a preferível para cifrar grandes volumes de dados em operações de tempo real.
Os algoritmos RSA e AES pertencem à mesma categoria de criptografia simétrica, divergindo na extensão de bits empregada nas chaves e nos vetores de inicialização matemáticos aplicados durante a cifragem.
Durante o estabelecimento de um túnel seguro em uma VPN, diversos protocolos operam para garantir que a comunicação não seja interceptada. Sobre o emprego da criptografia assimétrica nesse cenário, é CORRETO afirmar que ela é fundamental para:
cifrar o tráfego de voz e vídeo em tempo real.
trocar chaves criptográficas de forma segura.
realizar o endereçamento de rede dos clientes remotos.
implementar mecanismos de prevenção de perdas de pacotes.
otimizar o throughput em conexões de longa distância.
Criptografia é o processo de transformar texto simples e legível em texto cifrado e ilegível, para mascarar informações confidenciais de usuários não autorizados. As organizações usam regularmente a criptografia na segurança de dados, para proteger dados confidenciais contra acesso não autorizado e violações de dados. Dentre os tipos de criptografia, dois são descritos a seguir.
I. criptografa e descriptografa dados usando uma chave secreta que é compartilhada por todas as partes envolvidas em uma transação;
II. também conhecida como criptografia de chave pública, criptografa e descriptografa dados usando duas chaves diferentes. Qualquer pessoa pode usar a chave pública para criptografar dados, mas apenas os detentores da chave privada correspondente podem descriptografar esses dados.
Os tipos descritos em I e em II são conhecidos, respectivamente, como criptografias:
reversa e transversa
homomórfica e híbrida
simétrica e assimétrica
reservada e ultrassecreta
de hamming e de hashing
A segurança da informação é baseada no tripé da confidencialidade, integridade e disponibilidade. Considerando os mecanismos de proteção e criptografia, assinale a alternativa CORRETA.
Políticas de controle de acesso baseadas em Role-Based Access Control (RBAC) permitem que cada usuário defina livremente suas próprias permissões de acesso aos recursos do sistema.
O hash criptográfico é uma técnica reversível que permite recuperar o dado original a partir do código gerado, sendo ideal para o armazenamento de senhas que precisam ser enviadas por e-mail.
Firewalls de aplicação (WAF) operam exclusivamente na camada de transporte (camada 4 do modelo OSI), bloqueando conexões baseadas apenas no endereço IP e na porta de origem.
A criptografia assimétrica utiliza um par de chaves, onde a chave pública é usada para cifrar os dados e a chave privada, mantida em segredo pelo proprietário, é usada para decifrá-los.
A assinatura digital garante a confidencialidade da mensagem, impedindo que qualquer pessoa, exceto o destinatário, consiga ler o conteúdo original da comunicação interceptada.
Sobre os conceitos de algoritmos e de mecanismos de criptografia aplicados à Segurança da Informação, assinale a alternativa correta.
A criptografia assimétrica utiliza uma única chave compartilhada de modo confidencial para realizar tanto a cifragem quanto a decifragem de todas as informações transmitidas.
O algoritmo de hash criptográfico permite recuperar integralmente a mensagem textual original a partir do resumo fixo gerado por seu processamento matemático interno.
A assinatura digital é obtida mediante a cifragem do documento com a chave pública do remetente, permitindo comprovar a confidencialidade da informação transmitida.
A criptografia simétrica caracteriza-se pelo uso de um mesmo segredo criptográfico para cifragem e decifragem, exigindo mecanismos adequados para a distribuição da chave.
O certificado digital tem como finalidade principal armazenar a chave privada do titular e distribuí-la de forma segura e auditável aos destinatários autorizados.
A criptografia é pilar fundamental da segurança da informação. A sua utilização correta permite que diversas aplicações sejam feitas de forma segura e mantenha os dados seguros e longe do acesso por partes indevidas.
Quanto ao uso de criptografia, assinale a afirmativa correta.
A Quântica (por exemplo, BB84) utiliza os fenômenos quânticos no processo de troca de chaves, o que permite a detecção da interceptação da chave trocada com alta probabilidade.
A Assimétrica (por exemplo, RSA) é usada para garantir o sigilo nas comunicações do TLS (Transport Layer Security) por ser bastante eficiente.
A Simétrica (por exemplo, AES) é usada quando se quer garantir o sigilo e a autenticidade nas comunicações.
A de Curvas Elípticas (por exemplo, ECC) ainda encontra resistência no seu uso, pois gera chaves maiores, entretanto é eficiente.
A pós-Quântica (por exemplo, Kyber) utiliza algoritmos simétricos mais eficientes e rápidos no contexto emergente da computação quântica.
Hibernate Envers é uma extensão do Hibernate ORM que fornece uma maneira fácil de criptografar e anonimizar dados de entidades.
Certo
Errado
A criptografia é uma técnica que visa proteger informações por meio do uso de algoritmos codificados, hashes e assinaturas. Existem vários tipos de criptografia, incluindo a simétrica, a assimétrica, a de transposição, o AES, o RSA, entre outros. Com relação à criptografia assimétrica, assinale a afirmativa que contém a sua principal característica.
Utiliza a mesma chave para cifrar e decifrar os dados, tornando o processo mais rápido.
Funciona apenas para criptografar senhas, sem ser aplicável a outras formas de proteção de dados.
Depende exclusivamente de uma chave secreta compartilhada entre as partes para garantir a segurança da comunicação
Emprega um par de chaves, uma pública e uma privada, permitindo a troca segura de informações sem a necessidade de compartilhamento prévio de uma chave secreta.
A criptografia de chaves assimétricas, também conhecida como criptografia de chave __________, utiliza duas chaves distintas: uma __________, que pode ser livremente divulgada, e uma __________, que deve ser mantida em segredo por seu dono.
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do trecho acima.
pública – pública – privada
particular – privada – pública
única – pública – privada
privada – privada – pública
compartilhada – privada – pública
Com respeito à segurança de sistemas de informação, a fi gura abaixo ilustra um método de criptografia, que usa um par de chaves diferentes, uma pública e outra privada. A chave pública é compartilhada abertamente e é usada para criptografar dados, enquanto a chave privada é mantida em segredo e usada para descriptografá-los. Proporciona um alto nível de segurança nas comunicações digitais, pois as informações criptografadas com a chave pública só podem ser descriptografadas pelo destinatário que possui a chave privada. É comumente usada em sistemas de segurança de computadores, com a troca segura de dados pela internet ou a assinatura digital de documentos eletrônicos.
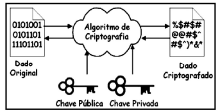
Esse esquema é conhecido como criptografi a:
twofish
blowfish
simétrica
assimétrica
A criptografia assimétrica utiliza a mesma chave para cifrar e decifrar mensagens, sendo ideal para ambientes que exigem rapidez na troca de dados.
Certo
Errado
Durante uma auditoria técnica no ambiente de rede da Secretaria Municipal de Saúde, verificou-se que a comunicação entre os servidores remotos e o datacenter da Prefeitura utiliza criptografia assimétrica baseada no algoritmo RSA com chaves de 1024 bits. Considerando as recomendações mais recentes de segurança da informação, os avanços em técnicas de criptoanálise e os padrões definidos por organismos como a NIST, qual das medidas abaixo representa a ação técnica mais consistente para reforçar a segurança sem comprometer a interoperabilidade com sistemas existentes?
Atualizar o tamanho da chave utilizada no algoritmo RSA para 2048 bits ou superior, assegurando maior robustez frente a ataques por fatoração.
Substituir a arquitetura de comunicação por protocolos baseados em criptografia simétrica de fluxo, otimizando o tráfego com compressão integrada.
Adotar algoritmos de cifra por bloco como o DES de 56 bits, que oferecem desempenho superior em redes com alta latência.
Remover a etapa de criptografia, mantendo a integridade da rede por meio de segmentações lógicas, VLANs e firewalls em camadas.
Alterar a pilha de protocolos para HTTP/2 com compactação de cabeçalhos, mantendo a mesma estrutura criptográfica para compatibilidade.
Paulo deseja enviar uma mensagem confidencial para Ana. Para garantir confidencialidade, Paulo deverá criptografar a mensagem com
a chave privada de Ana.
sua assinatura digital.
sua chave privada.
sua chave pública.
a chave pública de Ana.
Por padrão, em criptografia assimétrica, a chave pública é utilizada para cifrar uma mensagem sempre que se deseja preservar a integridade da informação.
Certo
Errado
O participante A de um sistema de envio de mensagens encriptadas por criptografia assimétrica, ponta a ponta, envia uma mensagem ao participante B. A plataforma intermediária que provê o serviço não realiza encriptação ou decriptação, sendo essas tarefas responsabilidade dos participantes. A plataforma garante que apenas o destinatário de cada mensagem consegue ter acesso a elas, e que nem mesmo a plataforma consegue decifrá-las. PrivA, PubA, PrivB e PubB denotam, respectivamente, a chave privada de A, chave pública de A, chave privada de B e chave pública de B.
Nesse contexto, para que B consiga decifrar a mensagem recebida de A, é correto afirmar que
o participante A precisa conhecer PrivB para encriptar a mensagem antes do envio.
o participante A precisa encriptar a mensagem utilizando PrivA.
o participante B precisa conhecer PrivA para decriptar a mensagem recebida.
o participante A precisa encriptar a mensagem utilizando PubB.
tanto A quanto B precisam conhecer PrivA, PubA, PrivB e PubB.



