







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere as afirmativas relacionadas ao Sistema de Segurança da Informação (SGSI). Registre V, para verdadeiras, e F, para falsas:
(__)É um sistema de gestão corporativo voltado para a Segurança da Informação, que inclui toda abordagem organização usada para proteger a informação empresarial e seus critérios de Confidencialidade, Integridade e Disponibilidade.
(__)O SGSI inclui estratégias, planos, políticas, medidas, controles e diversos instrumentos usados para estabelecer, implementar, operar, monitorar, analisar criticamente, manter e melhorar a segurança da informação.
(__)A norma ISO 27001 é o padrão e a referência internacional para a Gestão da Segurança da Informação.
Assinale a alternativa com a sequência correta:
V - V - F.
F - V - F.
V - F - F.
V - V - V.
F - V - V.
A norma NBR ISO/IEC 27005:2019 fornece diretrizes para a gestão de riscos de segurança da informação em uma organização. De acordo com esta norma, é conveniente que
o nível de risco seja determinado para todos os cenários de incidentes relevantes.
seja dada atenção unicamente a incidentes que causem consequências de natureza permanente.
o valor do impacto ao negócio seja sempre expresso de forma quantitativa.
controles para modificar, reter ou compartilhar os riscos sejam prontamente evitados.
sejam identificados somente os riscos cujas fontes estejam sob controle da organização.
A figura a seguir ilustra o fluxograma geral do processo de gestão de riscos de segurança de informação, em conformidade com a ISO 27005.
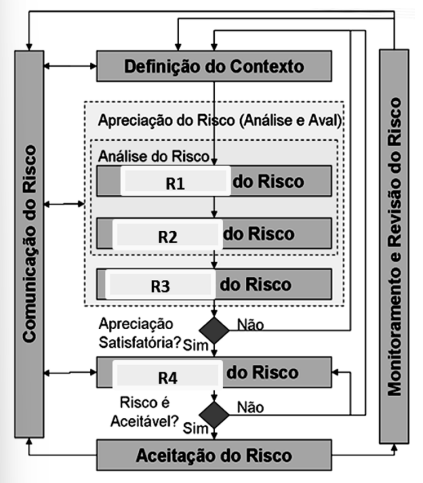
As fases de risco identificadas como R1, R2, R3 e R4 são denominadas respectivamente:
estimativa, avaliação, tratamento e identificação
identificação, estimativa, avaliação e tratamento
avaliação, tratamento, identificação e estimativa
tratamento, identificação, estimativa e avaliação
A Norma ISO/IEC 27.002 especifica quais controles criptográficos podem ser utilizados para alcançar diferentes objetivos de segurança da informação. Assinale a alternativa correspondente ao controle que utiliza técnicas de criptografia para fornecer evidência da ocorrência ou não ocorrência de um evento ou de uma ação.
Confidencialidade
Não repúdio
Integridade
Autenticidade
Autenticação
O processo de gestão de riscos de segurança da informação da equipe de TI do TCE/ES, denominado ProcessoR, foi elaborado em plena observância à norma NBR ISO/IEC 27005:2019.
Sendo assim, durante a execução do ProcessoR, a equipe de TI do TCE/ES deve julgar se o risco residual é ou não satisfatório logo após a atividade do ProcessoR de:
análise de riscos;
aceitação do risco;
avaliação de riscos;
tratamento do risco;
identificação de riscos.
Uma política de segurança ou uma política de uso aceitável é um conjunto de regras e normas que define os direitos e deveres dos usuários de uma rede ou sistema de informação de uma instituição. O desrespeito a essas políticas pode acarretar diferentes tipos de consequências, dependendo da gravidade e da natureza da infração. Desse modo, quais são as possíveis consequências do desrespeito à política de segurança ou à política de uso aceitável de uma instituição?
I. O desrespeito à política de segurança ou à política de uso aceitável de uma instituição pode ser considerado um incidente de segurança e, dependendo das circunstâncias, ser motivo para encerramento de contrato (de trabalho, de prestação de serviços etc.).
II. O desrespeito à política de segurança ou à política de uso aceitável de uma instituição está isento de um crime cibernético e, conforme a situação, está livre de consequências legais, sem ser motivo para abertura de inquérito policial, processo judicial ou prisão.
III. O desrespeito à política de segurança ou à política de uso aceitável de uma instituição pode ser considerado uma infração administrativa e, dependendo das circunstâncias, ser motivo para aplicação de multas, advertências ou suspensões.
Está(ão) correta(s):
apenas I.
apenas II.
apenas III.
apenas I e II.
apenas I e III.
A norma ABNT 27005 estabelece, em sua seção sobre Tratamento do Risco de Segurança da Informação, quatro opções desse tratamento, sendo, especificamente, duas dessas opções:
Modificação do Risco e Minimização do Risco.
Ação de Evitar o Risco e Perpetuação do Risco.
Desvio do Risco e Retenção do Risco.
Minimização do Risco e Desvio do Risco.
Retenção do Risco e Compartilhamento do Risco.
Foi requisitado ao responsável pela segurança da informação do departamento que implemente uma política de segurança que armazene o histórico de acesso ao sistema de notas da universidade.
Assinale a alternativa que apresenta a medida de segurança a ser implementada.
Criptografia dos dados
Cópias de segurança
Registros de log
Controle de usuários
A norma ISO 27002 visa estabelecer diretrizes e princípios gerais para iniciar, implementar, manter e melhorar a gestão de segurança da informação em uma empresa. Além disso, ela inclui a seleção, a implementação e o gerenciamento de controles, considerando os ambientes de risco encontrados em uma empresa. São considerados benefícios dessa normativa, EXCETO:
Proporciona maior controle de ativos e informações sensíveis.
Oferece uma abordagem para implantação de políticas de controles.
Contribui para uma melhor conscientização sobre segurança da informação.
Aumenta os custos com a prevenção de incidentes de segurança da informação.
Com o avanço da tecnologia e a crescente dependência de sistemas digitais, a segurança da informação tornou-se uma área de foco crítico para as organizações. Além de proteger contra ameaças externas, a segurança da informação também envolve a gestão de riscos, continuidade dos negócios e conformidade com regulamentações.
Qual das seguintes abordagens é mais alinhada com uma estratégia de segurança da informação eficaz, conforme discutido no contexto moderno de gestão de riscos e continuidade dos negócios?
Adotar uma política de "zero confiança" sem avaliar o impacto nos processos de negócios.
Focar exclusivamente em tecnologias de firewall e antivírus.
Ignorar a formação e a capacitação dos colaboradores em segurança da informação.
Implementar uma abordagem proativa, adaptativa e orientada para processos, apoiada por um gerenciamento sistêmico e contínuo da segurança da informação.
Uma das formas de assegurar a proteção da informação é através de uma Política de Segurança da Informação. Possui como objetivo prover orientação e apoio a todos os ativos da organização, de acordo com os requisitos de negócio e com as leis regulamentadoras pertinentes. Sobre a Segurança da Informação, analise as afirmativas a seguir.
I. Ao interconectar redes públicas e privadas, o acesso aos recursos de informações compartilhados aumenta a dificuldade de se controlar. Instalar e utilizar antivírus é uma forma de ação preventiva que pode eliminar completamente a insegurança de ataques à rede.
II. Uma Política de Segurança da Informação é adquirida a partir da implementação de controles adequados. Os recursos e as instalações de processamento de informações devem ser mantidos em áreas seguras, incluindo políticas segurança, procedimentos, estruturas organizacionais e funções de software e hardware com barreiras de segurança apropriadas e controle de acesso.
III. Uma Política de Segurança da Informação é um manual de procedimentos que atribuem controles de segurança que precisam ser estabelecidos, implementados, monitorados e analisados para garantir que os objetivos do negócio sejam atendidos. Caso não existam regras preestabelecidas, a segurança se tornará inconsistente.
IV. Uma Política de Segurança da Informação bem estruturada com procedimentos de controle adequados é importante para os negócios, tanto do setor público quanto do setor privado para proteger as infraestruturas críticas.
Está correto o que se afirma apenas em
I e III.
III e IV.
I, II e IV.
II, III e IV.
Políticas de segurança definem os direitos e as responsabilidades de cada um em relação à segurança dos recursos computacionais que utiliza e as penalidades às quais está sujeito, caso não as cumpram (Cartilha de Segurança da Internet, 2012). Sobre os tipos de políticas de segurança, marque V para as afirmativas verdadeiras e F para as falsas.
( ) Política de confidencialidade: não define como são tratadas as informações institucionais, ou seja, se elas podem ser repassadas a terceiros.
( ) Política de senhas: define as regras sobre o uso de senhas nos recursos computacionais, como tamanho mínimo e máximo, regra de formação e periodicidade de troca.
( ) Política de privacidade: define como são tratadas as informações pessoais, sejam elas de clientes, usuários ou funcionários.
( ) Política de uso aceitável: não define as regras de uso dos recursos computacionais, os direitos e as responsabilidades de quem os utiliza e as situações que são consideradas abusivas.
( ) Política de backup: define as regras sobre a realização de cópias de segurança, como tipo de mídia utilizada, período de retenção e frequência de execução.
A sequência está correta em
F, F, F, F, F.
F, V, V, F, V.
F, V, F, V, F.
V, F, F, V, F.
V, V, V, V, V.
Saídas de sistemas que fornecem informações classificadas como críticas devem receber rótulo apropriado na classificação da informação.
Certo
Errado
Dadas as afirmativas sobre a Norma ISO/IEC 27002,
I. Pode-se dizer que a norma traz consigo princípios para promover a confidencialidade, a integridade e a disponibilidade da informação, também levando em consideração os ambientes de risco da segurança da informação na organização.
II. Com relação à política de controle de acesso, a norma diz que devem ser considerados tanto o gerenciamento do acesso lógico como também o do acesso físico, de forma conjunta, e que os requisitos a serem atendidos sejam compartilhados entre todos os envolvidos, sejam estes usuários ou provedores de serviços.
III. Estabelece que documento de política de segurança da informação deve ser elaborado pela alta direção da organização e que deve ser parte integrante do documento de planejamento estratégico organizacional.
verifica-se que está/ão correta/s apenas
II e III.
I e III.
I e II.
III.
I.
Segundo a Norma ISO/IEC 27002, segurança da informação é definida como sendo a preservação da confidencialidade, da integridade e da disponibilidade da informação. Considerando os conceitos abordados nesta normativa, assinale a afirmativa correta.
Integridade: pode ser definida como a garantia de que as informações serão acessadas apenas pelas pessoas que têm autorização para acessá-las.
Confidencialidade: garantia de que as informações estarão disponíveis para serem acessadas pelas pessoas que têm autorização para vê-las quando forem necessárias.
Política de Segurança da Informação: deve expressar informalmente as intenções e diretrizes setoriais da direção da organização no sentido de promover a preservação da confidencialidade; da integridade; e, da disponibilidade da informação.
Política de Segurança da Informação: documento que tem como objetivo mostrar a orientação e o apoio da direção da organização para a segurança da informação de acordo com os requisitos do negócio e com as leis e regulamentações pertinentes.
Em um perímetro de segurança física, as portas corta-fogo devem ser providas de alarme e monitoramentos e devem ser testadas em conjunto com as paredes, a fim de se estabelecer o nível de resistência exigido.
Certo
Errado
De acordo com a Norma ISO/IEC 27.001/2013, a gerência superior deve demonstrar liderança e comprometimento com o gerenciamento da segurança da informação. A esse respeito, assinale a alternativa que apresenta uma demonstração desse tipo de liderança e de comprometimento.
Comunicar que uma gestão eficaz da segurança da informação e estar em conformidade com os requisitos do sistema de gerenciamento de segurança da informação não são pontos importantes.
Não priorizar melhoria contínua, focando em outras atividades.
Garantir a não disponibilidade dos recursos necessários ao sistema de gestão da segurança da informação.
Garantir que a política de segurança da informação e os objetivos de segurança da informação sejam estabelecidos e compatíveis com o direcionamento estratégico da organização.
Não alocar tempo para direcionar e apoiar as pessoas, a fim de contribuir para a eficácia do sistema de gestão da segurança da informação.
A norma ABNT NBR ISO/IEC 27002:2013 (Tecnologia da informação – Técnicas de segurança – Código de prática para controles de segurança da informação) estabelece, em seu Capítulo 9, condições para um sistema de gerenciamento de senha, contendo, explicitamente, como diretriz
obrigar que cada usuário possua um mínimo de duas senhas para seu acesso ao sistema.
as senhas de cada usuário devem ser previamente aprovadas por suas chefias imediatas.
estabelecer uma senha única a todos usuários de uma mesma seção dentro da empresa.
obrigar o registro das senhas dos usuários em um sistema corporativo, para controle por suas chefias.
permitir que os usuários selecionem e modifiquem suas próprias senhas.
Script kiddies é o termo utilizado pelos profissionais de cibersegurança para descrever os jovens piratas informáticos que utilizam programas prontos a executar, a fim de atacar as redes informáticas.
Certo
Errado
João recebeu a tarefa de adequar a gestão de riscos de segurança da informação da DPE/RS à norma ABNT NBR ISO/IEC 27005:2019.
Para isso, ele deve:
remover ou substituir os controles considerados insuficientes;
determinar o valor dos ativos de informação durante a definição do contexto;
assegurar que os riscos residuais sejam aceitos pelos gestores;
determinar os riscos residuais antes de definir o plano de tratamento do risco;
iniciar o processo de gestão de riscos com a identificação dos riscos.



