







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Para se ter acesso a um banco de dados MySQL a partir de um código escrito em Java e por meio de JDBC, é necessário conhecer:
nome do banco de dados, nome do host e número da sessão.
nome do host, número da sessão e número da porta.
número do soquete, nome do host e número da sessão.
número do soquete, nome do host e número da porta.
nome do banco de dados, nome do host e número da porta.
O sistema gerenciador de bancos de dados MySQL (versão 5.6 e posteriores) admite o bloqueio e o desbloqueio para acesso às tabelas. Os dois comandos utilizados para essas funções de bloqueio e desbloqueio de tabelas são, respectivamente,
OPEN e CLOSE.
LOCK e UNLOCK.
START e END.
GRANT e REVOKE.
COMMIT e ROLLBACK.
Resumidamente e, ainda, considerando todas as condições e pré-condições de ambiente já existentes para garantir o funcionamento adequado de um banco de dados, um Técnico, usando MySQL 5.6, escreveu as seguintes expressões e comandos SQL:
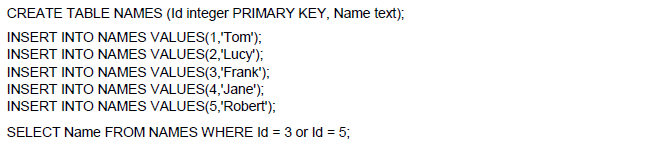
Quanto à construção do Schema e quanto à execução do Select, este, presumidamente, especificado para recuperar Frank e Robert, o resultado foi
No MySQL, um analista precisa gerar, a partir da tabela CADASTRO em um banco de dados, uma tabela ordenada em ordem crescente por código por meio do atributo COD. Nessas condições, o comando SQL a ser utilizado é:
SELECT * FROM CADASTRO SORT BY COD;
SELECT * FROM CADASTRO ORDER BY COD;
SELECT * OVER CADASTRO SORT BY COD;
SELECT * ON CADASTRO ORDER BY COD;
SELECT * ON CADASTRO SORT BY COD;
No MySQL 6, o valor do atributo engine que pode ser usado para a criação de tabelas Transaction-safe é:
Arquive;
CSV;
Heap;
InnoDB;
MERGE.
Visão em SQL é um recurso muito importante da linguagem e é suportado pelo MySQL 5. Leia as afirmativas a seguir relativas a visões.
I Uma visão é uma tabela especial que armazena os dados sobre os acessos ao banco.
II Os dados exibidos nas visões dependem da estrutura do banco e de seus índices.
III Os dados que são exibidos na visão são gerados dinamicamente ao se chamar a visão.
IV Por meio de visões, é possível esconder dados das tabelas para os usuários do banco.
Das afirmativas, estão corretas
I e IV.
II e III.
III e IV.
I e II.
Ao realizar uma instalação de um servidor MySQL versão 5.7, este por padrão aceita requisições apenas no endereço local 127.0.0.1. Entretanto, é possível alterar este comportamento simplesmente comentando ou apagando uma linha no arquivo de configuração do mysql server. Dentre as opções abaixo, a que representa a linha que deve ser apagada ou comentada no arquivo de configuração para que o servidor possa receber conexões em todos os seus endereços IP seria:
listen = 127.0.0.1
bind-address = 127.0.0.1
listen-network = 127.0.0.1
network = localhost
listen-addres-confi guration = 127.0.0.1
Assinale a alternativa que contém o comando em PHP utilizado para selecionar o banco de dados ativo, depois de aberta a conexão com o MySQL.
mysql_query("select * from nome_do_banco",$id_da_conexao);
mysql_connect("host", "usuario", "senha");
mysql_select_db("nome_do_banco");
mysql_close($id_da_conexao);
O MySQL 5.7 possui diversas tabelas do sistema que contêm informações sobre contas de usuário e os privilégios por eles detidos. A tabela que contém os privilégios no nível do Bando de Dados é
database_priv.
columns_priv.
procs_priv.
db.
proxies_priv.
Você precisa acessar o servidor Mysql na porta 3306 através do seu QueryBrowser para efetuar algumas pesquisas SQL e exportar relatórios. Este servidor está em uma máquina a qual você possui acesso ilimitado via SSH, porém, esta máquina está protegida por um Firewall o qual você não possui acesso. As únicas portas liberadas no Firewall são a 22 e a 443 e ambas já estão sendo utilizadas pelos serviços SSH e HTTPS e não podem ser realocadas para outros serviços. Como você poderá efetuar as pesquisas solicitadas?
Utilizando o TCP/IPv6 para acessar a máquina através de um IPv6, pois estes não podem ser bloqueados pelo Firewall.
Criando uma porta 3306 UDP, pois estas portas estão sempre abertas no Firewall.
Não é possível de forma alguma acessar esta porta, dada as configurações do Firewall.
Criando um túnel via SSH para a porta 3306.
Criar um túnel SSH para a máquina, utilizando o SSH do Firewall.
No MySQL, o comando
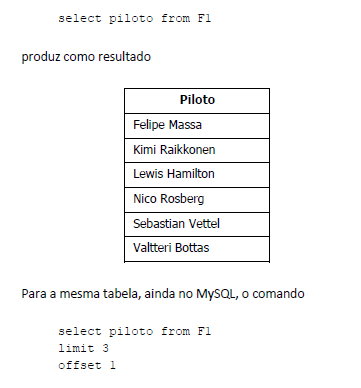
produz, além da linha de títulos:
Felipe Massa
Kimi Raikkonen
Lewis Hamilton
Nico Rosberg
Sebastian Vettel
Valtteri Bottas
Felipe Massa
Kimi Raikkonen
Lewis Hamilton
Kimi Raikkonen
Lewis Hamilton
Nico Rosberg
Na definição de chaves estrangeiras (foreign Keys) no MySQL, é possível especificar o procedimento a ser adotado quando registros referenciados por chaves estrangeiras são removidos ou têm alguns de seus campos editados.
As opções a seguir apresentam procedimentos validos no MySQL, à exceção de uma. Assinale-a.
CASCADE.
ROLL BACK.
NO ACTION.
RESTRICT.
SET NULL.
Considere o método abaixo, presente em uma classe Java que realiza uma conexão com um banco de dados MySQL.
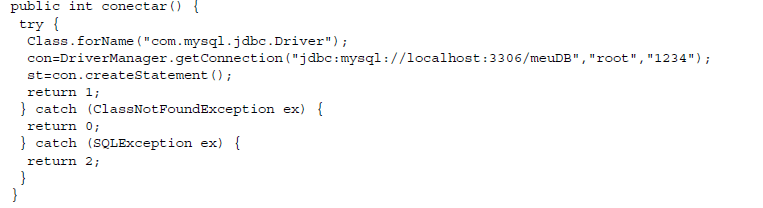
É correto afirmar que
O sistema de privilégios do MySQL garante que cada usuário possa fazer exatamente as operações as quais possui permissão. O controle de acesso do MySQL é composto de dois estágios. No estágio
1 o servidor pede uma senha de acesso e verifica se a senha confere usando a tabela passw_users.
2 o servidor verifica se o usuário realizou um drop e, em caso positivo, cancela a ação do usuário pois é um comando proibido.
1 o servidor utiliza apenas as tabelas user e db e no estágio 2 utiliza a tabela host_priv no banco de dados MySQL.
2, se a solicitação envolver tabelas, o servidor pode consultar adicionalmente as tabelas tables_priv e columns_priv.
1 o servidor verifica quais privilégios que o usuário possui antes de permitir que ele realize a primeira operação.
O mecanismo de hash da senha do MySQL foi atualizado para fornecer maior segurança e reduzir os riscos de senhas serem roubadas. Ao ser solicitado a dar explicações sobre hash de senhas, um Administrador de Banco de Dados MySQL afirmou que
depois que o usuário conecta, se tiver privilégios suficientes, ele pode usar PASSWORD() para gerar um hash da senha no formato novo ou usar as instruções CREATE USER, GRANT ou SET PASSWORD.
antes do MySQL 4.0, o hash de senha calculado pela função PASSWORD() possuía tamanho de 16 bits.
ao atualizar uma instalação mais antiga para a versão 5.7, deve-se executar o script mysql_fix_priv_tables para atualizar o tamanho da coluna Password de 16 para 41 bits.
uma coluna Password mais larga pode armazenar hashes de senha apenas no formato novo, e o script de atualização altera os valores das senhas existentes, gerando incompatibilidade.
a partir do MySQL 5.1, a função PASSWORD() foi modificada para produzir um valor hash de 41 bits e os hashes de senha no novo formato sempre começam com um caracter ‘#’.
No MYSQL, os formatos de replicação correspondem aos formatos utilizados para registrar eventos nos logs. O formato conhecido como “statement-based binary logging”, utilizado desde as versões mais antigas, tem problemas com certas cláusulas e funções utilizadas nos comandos geradores dos eventos. Nesse contexto, analise as construções que podem aparecer num comando a ser replicado.
I. a cláusula LIMIT sem ORDER BY para comandos como UPDATE, DELETE, REPLACE;
II. a função RAND();
III. o comando TRUNCATE TABLE;
IV. funções definidas pelo usuário (UDF) que sejam determinísticas.
Comprometem a correta execução da replicação, no formato descrito, somente o que é citado em:
No MySQL 5.7, qual a ferramenta de linha de comando pode ser utilizada para acessá-lo e qual o arquivo de configuração possui as opções globais deste SGBD, respectivamente?
mysqlcmd e my.cnf
mysql e my.cnf
mysql_safe e mysql.global
psql e pg_hba.conf
mysqld e mysql.cfg



