







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Verifique a manchete e o lide de uma reportagem do site G1, publicada em 12/5/2017:
Ciberataques em larga escala atingem empresas no mundo e afetam Brasil Ataques ocorreram em ao menos 74 países, com 'vírus de resgate' que exige dinheiro, diz empresa de segurança. No Brasil, sites de empresas e órgãos públicos saíram do ar. Hospitais na Inglaterra foram atingidos no início do ataque. |
Fonte: https://g1.globo.com/tecnologia/noticia/hospitais-publicos-na-inglaterra-sao-alvo-cyber-ataques-em-larga-escala.ghtml. Por G1 12/05/2017 11h45, Atualizado 15/05/2017 13h23. Acessado em 10/03/2018.
malware do tipo Ransomware.
negação de serviço (DoS e DDoS).
desfiguração de página (Defacement).
DNS Blacklists (DNSBL).
O Técnico de Suporte identificou, em um computador, que os dados armazenados no disco haviam sido criptografados e foi apresentada uma mensagem solicitando um pagamento para restabelecer os dados. Baseado nesse cenário, o Técnico concluiu que o computador sofreu um ataque de código malicioso do tipo
adware.
rootkits.
ransomware.
spyware.
backdoors.
A Figura 16 mostra uma imagem que passou a ser exibida na tela do monitor de um computador, após este sofrer um ataque malicioso, executado por pessoa mal-intencionada e anônima, normalmente chamada genericamente de "hacker". Após ser mostrada essa imagem, os arquivos, dados, programas e outros recursos armazenados nesse computador ficaram inacessíveis por terem sido criptografados e o usuário desconhecer a senha criptográfica. Na imagem, o texto orienta o usuário que para ser restabelecido o acesso ao seu disco rígido e os recursos da máquina, ele deverá pagar um resgate em bitcoins. Esse tipo de ataque malicioso recebe o nome de:
Rootkit.
Spyware.
Ransomware.
Cavalo de troia.
Pharming scam.
O texto se refere à “extorsão virtual, quando servidores de empresas são bloqueados e seus gestores só recebem acesso novamente mediante pagamento para os criminosos” e quase 18% deste tipo de ataque atinge o setor de agricultura. A denominação deste tipo de ataque é
bot.
spyware.
backdoor.
ransomware.
rootkit.
Ramsomware é um vírus que criptografa os dados armazenados no computador, solicitando um valor, a ser pago pela vítima (usuário), para recuperar o acesso aos dados.
Certo
Errado
Considere as notícias abaixo.
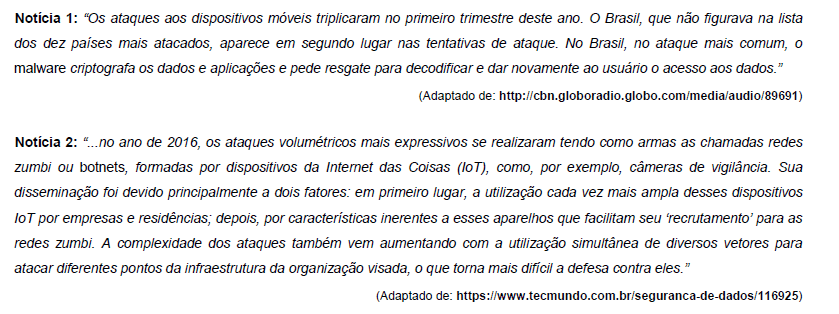
Pelas características dos ataques, as Notícias 1 e 2 referem-se, correta e respectivamente, a
Sobre segurança na internet, pode-se afirmar que Ransomware é:
Um programa antivirus que protege os dados do usuário e impede que eles sejam coletados por meio de programas maliciosos.
Um tipo de ataque que envia e-mails não solicitados para várias pessoas, também conhecido como spam.
Um programa antispam que impede que códigos maliciosos acessem a lista de contatos dos usuários, não permitindo o envio de mensagens indesejadas para os contatos.
Um tipo de código malicioso que torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia e que exige pagamento de resgate para restabelecer o acesso ao usuário.
Um dos mais recentes crimes de internet é o chamado sequestro de dados. Nele o usuário instala, desavisadamente, um software malicioso que criptografa arquivos do computador atacado. Essas informações criptografadas permanecerão inacessíveis a menos que se pague um valor em dinheiro, ou moeda digital, ao hacker.
O software responsável por este tipo de crime digital é conhecido como
vírus.
trojan.
spyware.
ransomware.
phishing.
Um tipo de ataque que vem se popularizando é o chamado “ransomware“, que tem por característica:
o envio de e-mails falsos, com a finalidade de obter dados privados de usuário;
a combinação de ataques simultâneos a um site a partir de várias máquinas infectadas;
o envio de determinadas mensagens a portas específicas, procurando vulnerabilidades em função das respostas obtidas;
a quebra de senhas através da combinação de todas as combinações possíveis;
o sequestro de dados via criptografia, cobrando um “resgate” para a liberação da chave.
O livre acesso à nuvem e a utilização de antivírus são boas práticas para prevenção e mitigação de ransomware (sequestro de dados).
Certo
Errado
Analise as afirmativas abaixo e assinale a alternativa correta:
I. Spyware consiste em um programa automático de computador, que recolhe informações sobre o usuário, sobre seus costumes na Internet e transmite esta informação a uma entidade externa na Internet, sem o seu conhecimento e o seu consentimento.
II. Costuma-se incluir os adwares no estudo dos spywares, pois assemelham-se na sua forma de infecção e na sua forma de desinstalação. Seriam como se fossem um sub-grupo dos spywares.
III. Ransonwares são softwares maliciosos que, ao infectarem um computador, criptografam todo ou parte do conteúdo do disco rígido.
Está(ão) correta(s) apenas a(s) afirmativa(s):



