







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A conteinerização de aplicações tornou-se uma prática padrão em muitas organizações de TI devido a sua capacidade de encapsular uma aplicação e suas dependências em um container, proporcionando portabilidade e consistência entre os ambientes. Considerando as seguintes afirmações sobre conteinerização, assinale a alternativa que aponta a INCORRETA.
I. Containers são similares a máquinas virtuais (VMs), mas não possuem sistemas operacionais completos, o que os torna mais leves.
II. Uma imagem de container é uma entidade imutável que contém o código da aplicação, bibliotecas, variáveis de ambiente e arquivos de configuração.
III. Conteinerização elimina completamente a necessidade de orquestração, já que os containers são autogerenciáveis em qualquer escala.
IV. Containers são isolados uns dos outros, o que permite que executem de forma consistente em diferentes ambientes, como desenvolvimento, teste e produção.
V. O Dockerfile é um script utilizado para criar imagens de VM, detalhando as dependências e instruções de compilação.
Apenas I.
Apenas II.
Apenas III.
Apenas IV.
Apenas V.
A seguir, é apresentado um arquivo Dockerfile para a criação de um contêiner.
FROM node:18-alpine
WORKDIR /
COPY . .
RUN yarn install --production
CMD ["node", "src/index.js"]
EXPOSE 3000
A partir das informações precedentes e considerando que se esteja no mesmo diretório onde se encontra o arquivo Dockerfile, assinale a opção que apresenta o comando a ser executado para criar uma imagem do contêiner com o nome node-js.
docker cp -t node-js.
docker build -t node-js.
docker push -t node-js.
docker image -t node-js.
docker pull -t node-js .
Pode-se conceituar virtualização como uma maneira de executar vários serviços, programas, ou até mesmo sistemas operacionais em um único equipamento físico, possibilitando simular hardwares diferentes em um único equipamento, como roteadores, switchs, servidores, celulares etc. Existem várias formas de uso de virtualização, nas quais se destacam: a virtualização assistida por hardware, a virtualização de aplicativos, a virtualização de storage e a virtualização do sistema operacional.
Sendo assim, é CORRETO afirmar que a virtualização de aplicativos:
Reproduz de maneira similar os componentes físicos da máquina, emulando processador, memória cache, ciclos de clock e os demais componentes e processos.
Possibilita a execução de qualquer aplicação, protegendo o sistema operacional de ações que poderiam comprometer a sua performance.
Compreende o fortalecimento de vários dispositivos físicos, reorganizando-os em grupos virtuais para um acesso comum de aplicativos e usuários finais.
Possibilita que vários sistemas operacionais rodem em um mesmo hardware simultânea e isoladamente, fornecendo desempenho, segurança e confiabilidade aos meios englobados.
No Kubernetes, qual é a abordagem correta para implementar comunicação segura entre os componentes do cluster e garantir autenticação e autorização adequadas?
Desabilitar o controle de acesso baseado em função (RBAC) e permitir o acesso a todos os usuários e serviços.
Utilizar certificados autoassinados para todos os componentes do cluster e ignorar a validação de certificados.
Implementar políticas de segurança usando o etcd como armazenamento centralizado de credenciais e chaves de criptografia.
Configurar o Kubernetes para utilizar criptografia TLS, certificados válidos e controle de acesso baseado em função (RBAC).
Utilizar somente redes não criptografadas entre os componentes do cluster para melhorar o desempenho.
Sobre a virtualização no ambiente Windows, analise suas finalidades:
I-Implementar a consolidação e a contenção dos servidores de produção.
II-Proteger e gerenciar desktops corporativos.
III-Simplificar o provisionamento de infraestrutura.
É correto o que se afirma em:
I, II e III.
II, apenas.
I e II, apenas.
I, apenas.
III, apenas.
Assinale a alternativa que apresenta a tecnologia que é amplamente utilizada para a virtualização de servidores e que permite a execução de múltiplos sistemas operacionais em um único hardware.
emulador
kernel
Apache Tomcat
VMware
Ansible
O Kubernetes permite agrupar hosts executados em contêineres Linux (LXC) em clusters Kubernetes, os quais podem conter um kubelet, que é um grupo de um ou mais contêineres implantados em um nó, suportando aplicações que realizam, por exemplo, a transmissão de dados em tempo real pelo Apache Kafka.
Certo
Errado
Várias plataformas FaaS de código aberto foram desenvolvidas como alternativa às soluções serverless dos provedores de nuvem pública. As plataformas FaaS de código aberto são quase exclusivamente implementadas sobre o Kubernetes, como por exemplo o OpenFaaS.
Em relação às características que possuem em comum os sistemas FaaS de código aberto baseados em kubernetes, assinale a afirmativa incorreta.
As invocações às funções são roteadas por um gateway, definido pelo sistema FaaS ou por uma instância Kubernetes Ingress.
O balanceamento de carga das requisições entre instâncias de função é implementado aproveitando as instâncias de serviço Kubernetes.
Para o autoescalonamento, a maioria dos sistemas FaaS usa o Horizontal Pod Autoscaling (HPA) integrado do Kubernetes, que implementa o autoescalonamento baseado em recursos de computação das instâncias das funções.
Para o autoescalonamento, mecanismos de escalonamento personalizados também podem ser implementados, como escalonamento automático com base no número de solicitações simultâneas em andamento.
Para monitorar as instâncias de função, a maioria dos sistemas FaaS de código aberto utiliza suas próprias soluções de captura de métricas e visualização.
VMware vRealize Orchestrator é uma plataforma de desenvolvimento e automação de processos cuja finalidade é gerenciar produtos VMware, bem como tecnologias de terceiros.
Certo
Errado
A virtualização é o processo de criar um ambiente virtual que permita que múltiplos sistemas operacionais e aplicativos sejam executados de forma isolada em um único servidor físico. Qual dos seguintes é uma vantagem da virtualização?
Redução de custos com energia elétrica.
Redução de custos de hardware.
Redução de custos de manutenção.
Redução da complexidade de gerenciamento.
Redução da quantidade de software disponível.
O comando do Docker que inicia uma nova sessão interativa do shell sh no container em execução denominado mycontainer é:
docker exec mycontainer --workdir /
docker run -it mycontainer /
docker run mycontainer --workdir /
docker exec -it mycontainer /
docker start -it mycontainer /
Assinale a alternativa que descreve corretamente o conceito de Serviço do Kubernetes.
A entrega de pods como instâncias de processos à aplicação.
A orquestração de containers ao longo de todo o cluster, com gerenciamento automatizado.
Uma forma de expor uma aplicação rodando sobre um conjunto de pods como um serviço de rede.
A distribuição de pods pelos nós do cluster, implementando um balanceamento de carga pró-ativo.
É o componente que monitora a existência de Pods recentemente criados sem nó designado, e lhes atribui um nó para que sejam executados.
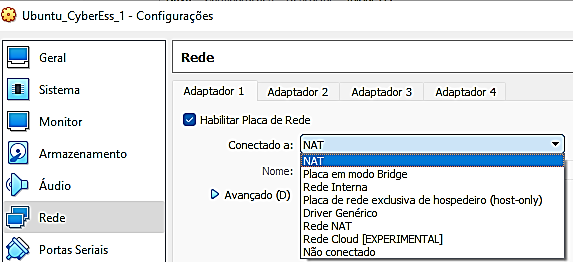
A imagem abaixo trata de um sistema de virtualização. A opção de rede que coloca a Máquina Real e a Máquina Virtual em redes lógicas diferentes é a alternativa:
Rede Interna
Placa em Modo Bridge
Não conectado
NAT
Apesar de o Kubernetes ser uma ferramenta open source de orquestração de contêineres, não é possível usá-lo em todos os ambientes que utilizam contêineres, devido à complexidade dos microsserviços neles contidos.
Certo
Errado
Qual a vantagem de utilizar o Kubernetes no desenvolvimento com .NET 5 e .NET Core utilizando Docker?
Permitir a execução de aplicativos .NET em diferentes sistemas operacionais.
Possibilitar a distribuição de cargas de trabalho de aplicativos .NET entre diferentes clusters Kubernetes.
Garantir a escalabilidade automática de aplicativos .NET de acordo com a demanda.
Simplificar o processo de implantação de aplicativos .NET em contêineres Docker.
Oferecer um ambiente de desenvolvimento padronizado para aplicativos .NET.
Considere um ambiente em que o Docker esteja instalado e funcionando em condições ideais. Uma Analista digitou os seguintes comandos:
$ docker container create -i -t --name mppbcontainer alpine
$ docker container start --attach -i mppbcontainer
O comando que seria equivalente aos dois comandos acima é:
$ docker run -rm --name mppbcontainer/alpine
$ docker run -it --name mppbcontainer alpine
$ docker container create && start --name mppbcontainer alpine
$ docker exec -i -t --name mppbcontainer//alpine
$ docker exec container --name mppbcontainer alpine
Na técnica de __________, o monitor de máquinas virtuais (hypervisor) permite ao sistema operacional convidado o acesso direto ao hardware, monitorando-o e impondo limites.
Assinale a alternativa que preenche corretamente a lacuna do trecho acima.
paravirtualização
virtualização total
virtualização replicada
virtualização privada
semivirtualização
Um dos principais recursos que o Rancher adiciona ao Kubernetes é a autenticação centralizada do usuário, que é realizada usando o proxy de autenticação do Rancher, que é instalado junto com o Rancher. Esse proxy autentica os usuários e encaminha suas solicitações para seus clusters Kubernetes usando uma conta de serviço. Dentre os serviços de autenticação externa aos quais o proxy de autenticação do Rancher (versão 2.7) se integra, estão:
AaaS, MFA, FIDOL, PIN.
Google Active Directory, GitHub, Microsoft Azure AZZ.
FeeIPA, Microsoft OpenLDAP, Linux AD FS.
PongIdentity, Okta, Shiboleth, Oracle YLOM.
Keycloak (OIDC), Keycloak (SAML), Google OAuth, Auth Service.
A virtualização desempenha um papel fundamental na infraestrutura de TI moderna, oferecendo uma série de benefícios e vantagens. A importância da virtualização reside principalmente na capacidade de otimizar o uso de recursos de hardware, simplificar a administração de sistemas e fornecer maior flexibilidade e escalabilidade.
Nesse contexto, assinale a opção que descreve corretamente a diferença entre um hipervisor tipo 1 e um hipervisor tipo 2.
Um hipervisor tipo 1 é executado diretamente no hardware físico, enquanto um hipervisor tipo 2 é executado como um aplicativo em cima de um sistema operacional hospedeiro.
Um hipervisor tipo 2 é executado diretamente no hardware físico, enquanto um hipervisor tipo 1 é executado como um aplicativo em cima de um sistema operacional hospedeiro.
Um hipervisor tipo 1 é projetado exclusivamente para virtualizar servidores, enquanto um hipervisor tipo 2 é projetado para virtualizar desktops e laptops.
Um hipervisor tipo 1 suporta apenas virtualização completa, enquanto um hipervisor tipo 2 suporta apenas virtualização parcial.
Um hipervisor tipo 2 pode suportar paravirtualização enquanto o hipervisor tipo 1 não é capaz.
No cenário em que uma máquina virtual é executada por um hipervisor tipo 2, pode-se afirmar corretamente que
o hipervisor tem contato direto com o hardware, sendo também conhecido como bare metal.
se o hipervisor é executado sobre Linux, a máquina virtual só pode executar Linux como sistema operacional.
a máquina virtual é hospedada em um provedor de serviços de nuvem, sendo acessível pela Internet.
a máquina virtual executa um sistema operacional de 32 bits, já que sistemas operacionais de 64 bits não são suportados por esse tipo de hipervisor.
o hipervisor requer um sistema operacional hospedeiro.



