







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Entre os benefícios de uma rede inteligente, está a arquitetura embasada em interfaces com padrões abertos, o que garante a interoperabilidade entre diversos fabricantes. Nesse caso, a desvantagem está no tempo de desenvolvimento de novas soluções, que aumenta sensivelmente, por conta de várias interfaces diferentes em um mesmo sistema de comunicação.
O PPP (point-to-point protocol), protocolo de comunicação utilizado no acesso discado, possui duas fases distintas: a de uso do NCP e a de uso do LCP. Na fase de uso do NCP, é possível identificar uma comunicação já autenticada e com tráfego IP em curso.
Certo
Errado
O service switching point (SSP), um dos elementos da arquitetura de redes inteligentes, tem como função identificar requisições de serviços que demandem funcionalidades de uma rede inteligente e estabelecer a comunicação com a lógica do serviço, que normalmente pode estar em um SCP.
No conceito de redes inteligentes conhecido como service control points (SCPs), a lógica do serviço está localizada internamente aos sistemas de comutação.
A descrição formal LOTOS, oriundo da ISO, é considerada padrão para representar aspectos de comportamento e de dados relacionados aos serviços de protocolos de comunicação.
Sobre portas de comunicação, assinale a alternativa correta.
A comunicação entre um servidor DHCP e um cliente DHCP ocorre por meio das portas 67 e 68 do UDP (User Datagram Protocol).
Somente a porta 3389 pode ser utilizada pelo RDP.
A porta padrão utilizada pelo TFTP é a 23.
A porta padrão utilizado pelo VNC é a 4899.
A porta padrão utilizada pelo IMAP é a 110.
Sua empresa tem uma sede e três filiais. Cada escritório tem um servidor executando o Windows Server 2008. Os servidores têm a função de DNS instalado. Os escritórios das filiais contêm computadores clientes com o Windows 2000 professional instalado. Você pretende implantar os Serviços de Domínio Active Directory (AD DS) na rede. Você precisa de um plano de resolução de nomes para a implantação do Active Directory. A solução deverá atender os seguintes requisitos:
I – suporte a atualizações dinâmicas seguras;
II – minimizar os tempos de resposta para usuários que se conectam aos recursos de qualquer lugar na rede.
Qual a solução recomendada?
Uma zona de nomes globais para a floresta.
Uma única zona de DNS integrada ao Active Directory.
Uma zona stub no Servidor de DNS de cada filial.
Uma zona primária no escritório sede e uma zona secundária em cada filial.
Uma zona secundária no escritório sede e uma zona primária em cada filial.
A respeito de redes locais (local area networks – LANs), redes metropolitanas (metropolitan area networks –MANs) e redes geograficamente distribuídas (wide area networks – WANs), assinale a opção incorreta.
As WANs permitem o compartilhamento de recursos especializados por uma comunidade de usuários geograficamente dispersos.
Uma rede MAN apresenta, em geral, características semelhantes a uma rede local, mas cobrem distâncias maiores que as LANs.
Redes WANs utilizam circuitos por satélites e enlaces de micro-ondas.
As redes LANs apresentam baixas taxas de transmissão, mas, em compensação, na maior parte do tempo, têm taxa de erro nula.
Sobre o DHCP, no Windows Server 2003 é possível afirmar que:
I – Os dados de configurações de TCP/IP pode incluir: o endereço TCP/IP, a máscara de sub-rede e dados adicionais de IP, como informações sobre o roteador e informações sobre outros tipos de servidores.
II – Como gerencia a alocação de endereços centralmente, o DHCP ajuda a evitar conflitos de endereço, porém aumenta o trabalho administrativo.
III – Um agente de retransmissão DHCP é um computador ou roteador configurado para captar difusões DHCP/BOOTP de clientes DHCP e retransmitir essas mensagens para servidores DHCP em sub-redes distintas.
IV – O DHCP usa um processo de três etapas para conceder informações de endereçamento IP aos clientes DHCP.
V – Em qualquer momento durante o período de concessão, o cliente DHCP poderá enviar um pacote DHCPRELEASE ao servidor DHCP para liberar os dados de configuração de endereço IP e cancelar o período restante de concessão.
VI – Um cliente DHCP tenta renovar automaticamente sua concessão assim que a duração atinge 60%.
Assinale a alternativa correta.
Todos os itens estão corretos.
Apenas os itens I, III e IV estão corretos.
Os itens II, IV e VI estão incorretos.
Apenas os itens I, III estão corretos.
Apenas o item V está incorreto.
Sua empresa tem uma sede e uma nova filial. A rede consiste de um domínio Active Directory. A filial contém dois servidores membros do domínio, executando o Windows Server 2008. Um desses servidores está configurado como servidor de arquivos e armazena pastas compartilhadas. A filial possui um administrador responsável por manter os servidores. Existe uma única zona de DNS armazenada no Servidor de DNS localizado no escritório sede. O link WAN (wide área network) entre os escritórios sede e filial não é confiável. Você necessita recomendar uma solução de serviços de rede para a nova filial. A solução deve atender os seguintes requisitos:
I – Os usuários devem continuar efetuando logon no domínio caso ocorra uma falha no link;
II – Os usuários devem continuar acessando os arquivos compartilhados no servidor local caso ocorra uma falha no link;
III – O administrador da filial não deverá efetuar alterações no Active Directory;
IV – O administrador da filial deve ser capaz de fazer alterações nas configurações dos servidores da filial.
Qual a solução recomendada?
Promover o servidor membro a Controlador de Domínio e adicionar o administrador da filial ao grupo Administradores do Domínio.
Promover o servidor membro a Controlador de Domínio Somente Leitura (RODC) e adicionar o administrador da filial ao grupo Administradores do Domínio
Promover o servidor membro a Controlador de Domínio e configurar o papel de DNS. Criar uma Unidade Organizacional (OU) para cada filial e delegar direitos administrativos para o administrador da filial.
Configurar o papel de DNS no servidor Membro existente na filial.
Promover o servidor membro a Controlador de Domínio Somente Leitura (RODC) e configurar o papel de DNS. Delegar direitos administrativos para o administrador da filial.
Analise as afirmativas abaixo e assinale a alternativa incorreta:
Um protocolo confiável de rede como o TCP cuida de todos os problemas fundamentais de rede como congestionamento, fluxo de dados e duplicação.
O UDP (User Datagram Protocol) fornece uma entrega de dados não-confiável, sem informações de estado e sem conexão de dados entre processos que são executados em diferentes hosts.
A função do ARP (Address Resolution Protocol) é converter os endereços físicos MAC em endereços IP, de modo que os pacotes possam ser entregues ao adaptador de rede apropriado no segmento local.
Um soquete é um mecanismo de comunicação entre processos que serve como um ponto final da comunicação.
A comunicação por meio do modelo OSI de sete camadas não tem um caminho definitivo, mas a comunicação sempre ocorre verticalmente.
As redes locais ou LANs (local area networks) de altíssima velocidade, que operam com taxas de transmissão de 1 Gbps ou 10 Gbps e tecnologia ethernet, utilizam como meio de transmissão pares trançados de fios metálicos e não, fibras ópticas, porque estas ainda não podem suportar taxas de transmissão tão altas.
Sobre as maneiras de implementar segurança e roteamento no Sistema Operacional Red Hat Enterprise Linux 5, é correto afirmar que:
I – A linha de comando echo 1 > /
II – A linha de comando echo 1 > /
III – A regra de firewall iptables -A INPUT -p icmp --icmp-type echo-request -m limit --limit 20/m -j ACCEPT bloqueia o port scanners.
IV – A linha de comando route add -net 172.27.20.0 netmask 255.255.255.0 gw 10.0.0.2 adiciona uma rota para a rede 172.27.20.0 com máscara 255.255.255.0 saindo pelo gateway 10.0.0.2.
V – A linha de comando ip route add 172.27.20.0/24 via 10.0.0.2 adiciona uma rota para a rede 172.27.20.0 com máscara 255.255.255.0 saindo pelo gateway 10.0.0.2.
Assinale a alternativa que contenha todas as afirmações verdadeiras:
I, II e III
II, III e IV
III, IV e V
II, III e V
I, IV e V
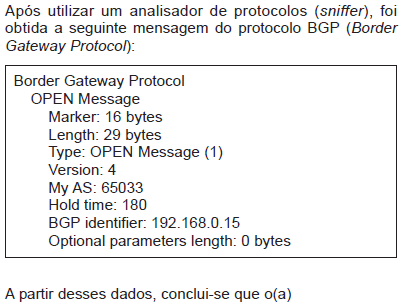
Um dos protocolos de comunicação definido com base no modelo OSI é o
conector BNC.
cartão de interface de rede.
iNDX.
TCP/IP.
Em se tratando de roteamento utilizando o Windows Server 2003, analise as afirmativas abaixo:
I – Rota de rede, rota de host e rota padrão são três tipos de entradas de tabela de roteamento.
II – Uma tabela de roteamento é composta por uma série de entradas denominadas rotas que contêm informações sobre o local das identificações de rede na conexão entre redes.
III – A filtragem de pacote evita que determinados tipos de pacotes de rede sejam enviados ou recebidos através de um roteador.
IV – Endereço de rede, máscara, endereço de gateway, interface e custo são campos de informações que compõe cada entrada da tabela de roteamento.
V – Quando habilitado como um roteador de rede, o Windows Server 2003 oferece suporte ao roteamento estático e dinâmico.
Assinale a alternativa correta.Todos os itens estão corretos.
Apenas os itens I, III, IV e V estão corretos.
Os itens II e V estão incorretos.
Apenas os itens I, IV e V estão corretos.
Apenas o item III está incorreto.
Acerca das rede peer-to-peer, assinale a opção incorreta.
Cada microcomputador nessa rede pode ser tanto um cliente quanto um servidor.
O usuário de um microcomputador pode acessar diretórios específicos de outros microcomputadores da rede.
Em geral, com mais de dez microcomputadores esse tipo de rede se torna mais rápida que redes embasadas em servidores dedicados.
Apresentam-se como vantajosas, por exemplo, na situação em que o grupo em rede é pequeno, formado por menos de cinco usuários.
Analise as afirmativas abaixo e assinale a alternativa em que todos os itens estão corretos.
I – Uma rede Microsoft pode conter apenas um servidor com o serviço de WINS instalado em cada segmento.
II – O arquivo Lmhosts representa para o WINS, o mesmo que o arquivo hosts representa para o DNS.
III – O WINS está para a resolução de nomes NetBios, assim como o DNS está para a resolução de nomes FQDN.
IV – O DNS é o serviço responsável pela resolução de nomes NetBios em uma rede Microsoft.
V – O WINS é um serviço obrigatório em uma rede Microsoft, por isso, o mesmo é instalado automaticamente durante a instalação do Windows Server 2003.
VI – É possível criar entradas estáticas no WINS (criadas manualmente), para clientes não suportados pelo WINS.
I, II, V e VI
II, III e VI
II, III e V
III, IV e V
I, III e VI



