O Cross-Site Request Forgery (CSRF) é uma classe de ataques...
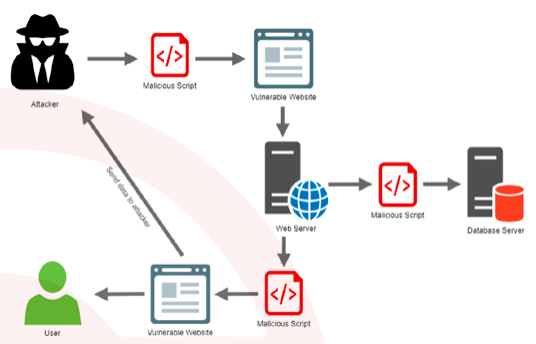
De acordo com a figura e seus conhecimentos relacionados a Segurança da Informação, redes, Internet e suas tecnologias, julgue os próximos itens.
O Cross-Site Request Forgery (CSRF) é uma classe de ataques a qual explora a relação de confiança entre um aplicativo web e seu usuário legítimo. Para execução do CSRF, o usuário mal intencionado deve induzir o usuário legítimo, seja por meio de engenharia social ou outros artifícios como cross-site scripting, a executar atividades arbitrárias no aplicativo, permitindo que virtualmente qualquer ação específica possa ser realizada no sistema sem o consentimento do usuário final.

Esta é uma questão inédita. Assine um de nossos planos para desbloqueá-la.
Enquanto questões de concursos anteriores mostram o que já caiu, as questões inéditas ajudam você a treinar o que pode cair agora.
Treine com conteúdos novos e atualizados
Identifique lacunas antes do dia da prova
Pare de acertar por memória e teste seu conhecimento de verdade