





Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.
Na configuração da figura abaixo, o servidor VPN é posicionado atrás do firewall.
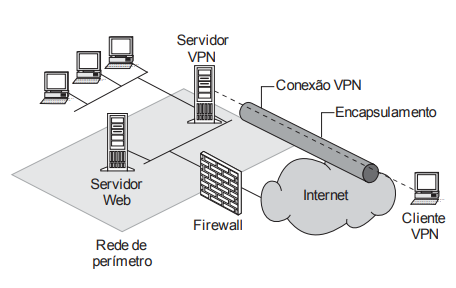
Em relação a esta configuração é correto afirmar:
A VPN é um segmento de rede IP na qual estão contidos os recursos disponíveis para os usuários da intranet, como servidores Web e servidores VPN. O servidor VPN faz interface com a intranet e com a própria VPN.
A conexão VPN deve ser configurada com filtros de entrada e saída para permitir a transmissão de tráfego de manutenção encapsulado e de dados encapsulados ao firewall.
Filtros adicionais são essenciais para permitir a transmissão do tráfego para o servidor VPN. Como camada de segurança adicional, o firewall também deve ser configurado com filtros de pacote SMTP ou NAT na interface de cliente VPN.
Como o firewall tem as chaves de criptografia para cada conexão VPN, ele filtra os cabeçalhos de texto com formatação dos dados encapsulados. Isso é um recurso a mais de segurança, pois impede o acesso não autorizado além do servidor Web.
Com o servidor VPN posicionado atrás do firewall, deverão ser configurados filtros de pacote para ambas as interfaces, da Internet e da Rede de perímetro. Neste caso, o firewall é conectado à Internet, e o servidor VPN funciona como um recurso de intranet conectado à rede de perímetro.