







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Uma das formas de ataque aos computadores é caracterizada por mentiras disfarçadas que vêm em vários formatos diferentes, como páginas falsas da internet, emails de bancos e instituições financeiras, promoções "imperdíveis" ou, ainda, disfarçados de mensagens pessoais, como "as fotos suas ficaram ótimas", por exemplo. Esse ataque é conhecido como:
DoS.
DDoS.
Phishing.
Spoofing.
Engenharia Social.
Suponha um cenário em que um atacante utiliza a rede para enviar grande volume de mensagens para um computador, até que este fique inoperante ou incapaz de se comunicar. De que tipo de ataque se trata?
Negação de serviço.
Personificação.
Pharming scam.
Phishing scam.
Varredura.
Ataque de negação de serviço (DOS – Denial of Service) é qualquer situação que faça com que o servidor deixe de responder às solicitações de maneira adequada, inundando-o com solicitações de ping, por exemplo, tornando-o indisponível. Assinale a alternativa que apresenta dois tipos de ataques DOS, os quais exploram ICMP (Internet Control Message Protocol).
Ping e Smurf.
ACK TCP e Ping.
SYN ACK e PING.
ACK TCP e Smurf.
Smurf e SYN ACK.
A Figura 7 mostra uma notícia publicada na Internet sobre um ataque hacker, que tirou do ar o site governamental sobre a Copa do Mundo. Segundo o Ministério do Esporte, o site da Copa de 2014 passou por um ataque que gerou um grande número de acessos simultâneos, tendo sobrecarregado a rede e seus servidores. Essa sobrecarga de acesso fez com que os servidores não tivessem a capacidade de responder às requisições a tal ponto de tornarem inacessíveis os serviços oferecidos pelo site. Nesse caso, assinale, dentre as alternativas a seguir, a que melhor expressa o tipo de ataque que esses computadores servidores foram alvos.
Vírus.
DoS.
Backdoors.
Nukes.
Back Orifice.
A criptografia de chave simétrica pode ser feita atualmente por diversas cifras de bloco conhecidas, incluindo DES (DATA ENCRYPTION STANDARD), 3DES e AES (ADVANCED ENCRYPTION STANDARD). Cada um desses padrões utiliza funções onde os algoritmos utilizam uma cadeia de bits para chave. O ataque de força bruta para cada uma dessas cifras é percorrer todas as chaves, aplicando o algoritmo de decriptografia com cada chave. Assim, para decifrar um AES o atacante utilizará, no máximo, a seguinte quantidade de chaves possíveis:
256
264
2128
2192
2256
O ataque em que um hacker envia um certificado alterado para um computador cliente, de modo que essa máquina cliente seja induzida a tratar o computador do hacker como o servidor alvo e assim este consegue receber a chave pública acoplada ao certificado, capturando e traduzindo os dados criptografados sem que o cliente perceba, já que o hacker reenvia os dados para o servidor alvo depois de interceptá-los, é denominado de:
DNS Poising.
IP Spoofing.
Man in the Middle.
PHP Injection.
War Snipping.
Um usuário comum acessou seu site de banco de sua máquina local, mas ao fazê-lo não percebeu que foi direcionado para uma página falsa, bem semelhante ao site verdadeiro, inclusive com as mesmas características visuais. Essa página falsa foi feita com a intenção de capturar dados de login e senha, com vistas a uma futura invasão a sua conta bancária. Esse usuário sofreu um ataque conhecido como:
Denial of Service.
Hijacking.
Password-Cracking.
Phising.
Zero-Day.
Phishing é um tipo de malware que, por meio de uma mensagem de email, solicita informações confidenciais ao usuário, fazendo-se passar por uma entidade confiável conhecida do destinatário.
Certo
Errado
Camila recebeu uma mensagem em seu e-mail oficial na qual o texto procurava atrair sua atenção pela possibilidade de ter seu nome incluído na lista de devedores do Serasa caso ela não adotasse os procedimentos descritos, ou seja, clicar no link enviado no e-mail para atualizar sua situação devedora junto a uma instituição financeira onde ela mantém conta. Graças à sua experiência técnica ela percebeu que se tratava de um golpe e que a empresa em que ela trabalha estava com uma fragilidade na rede de computadores que permitiu tal invasão sem detecção da fraude. Ela alertou, então, os administradores de rede que logo puderam perceber que esse tipo de fraude, de acordo com as classificações do cgi.br, era, especificamente, por seu meio de ação, uma forma de
phishing.
screenlogger.
trojan horse.
keylogger.
worm.
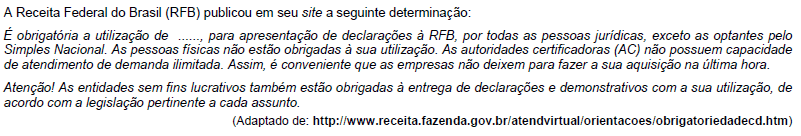
Preenche corretamente a lacuna:
A segurança de um sistema de informação muitas vezes é atrelada à segurança computacional por meio de antivírus, firewalls entre outros, no entanto muitos ataques são direcionados aos usuários dos sistemas, induzindo‐os ao erro.
Com relação ao ataque a computadores, assinale V para a afirmativa verdadeira e F para a falsa.
( ) Phishing é o envio de uma mensagem com anexo curioso ou malicioso.
( ) A informação descartada incorretamente pode ser utilizada para um ataque.
( ) O uso de protocolo TELNET garante segurança à conexão com a internet.
As afirmativas são respectivamente:
F, F e V.
F, V e V.
F, V e F.
V, F e V.
V, F e F.
O novo golpe é realizado através do envio de e-mails falsos. Esses e-mails sugerem que o usuário participe de um suposto concurso para assistir aos jogos da Copa do Mundo de 2014, realizado por uma grande empresa de tecnologia. A mensagem solicita que o usuário cadastre-se para ser um dos 2000 torcedores premiados. Ao clicar no suposto link para a promoção, o usuário é levado a uma nova página para se cadastrar. Nela, o internauta tem que preencher dados cadastrais, incluindo informações bancárias. Na prática, todas as informações bancárias são enviadas para o cibercriminoso, que passa a utilizar esses dados para praticar crimes virtuais. É importante ressaltar que a empresa de tecnologia citada no falso e-mail está promovendo um sorteio real, no qual oferece realmente 2000 ingressos para a Copa do Mundo, o que tem confundido os internautas.
(http://fernandafav.jusbrasil.com.br/noticias/114084754/ novo-golpe-online-relacionado-a-copa-rouba-dados-deusuarios? ref=home)
A notícia é mais um crime que busca violar a segurança da informação e se refere a
uma técnica conhecida como e-mail spoofing, que é bastante usada para propagação de malwares, envio de spam e em golpes de phishing.
uma técnica conhecida como varredura de rede ou scan, que, com base nas informações coletadas, torna vulneráveis os serviços associados a elas.
um vírus propagado por e-mail cujo conteúdo tenta induzir o usuário a clicar sobre o link de um malware que, quando entra em ação, infecta arquivos e programas e envia cópias de si mesmo para os e-mails encontrados nas listas de contatos gravadas no computador.
um bot, um spyware que dispõe de mecanismos de comunicação com o invasor e que permite que o computador invadido seja controlado remotamente.
um trojan link que redireciona a navegação do usuário para um site específico, com o objetivo de capturar seus dados pessoais.
Certos ataques de rede podem ser caracterizados como ataques “man-in-the-middle”. Pode-se citar como exemplo desse tipo de ataque:
ARP cache poisoning;
phishing;
quebra de senhas por força bruta;
SYN flooding;
cross-site scripting.
Algumas vezes, ao acessarmos um site na Internet, nos deparamos com uma mensagem informando que o Certificado de Segurança do site apresenta problemas.
Analise as afirmativas abaixo com relação a esse problema:
Assinale a alternativa que indica todas as afirmativas corretas.
São corretas apenas as afirmativas 1 e 4.
São corretas apenas as afirmativas 3 e 4.
São corretas apenas as afirmativas 1, 2 e 3.
São corretas apenas as afirmativas 2, 3 e 4.
São corretas as afirmativas 1, 2, 3 e 4.
Um administrador de rede verificou um ataque a uma rede de computadores, no qual o servidor de arquivos da rede foi derrubado em razão da grande quantidade de pacotes contaminados enviados para esse servidor. Esse tipo de ataque é classificado como:
Back Orifice.
Denial of Service.
Session Hijacking.
IP Spoofing.
Observe a figura a seguir, extraída de uma planilha do MS-Excel 2010, em sua configuração padrão. Ela apresenta uma tabela contendo dados sobre funcionários no intervalo de células A1:E11 e um relatório sobre esses dados no intervalo A13:E21.
⊿ | A | B | C | D | E |
1 | Nome | Salário | Idade | Setor | Bônus |
2 | Joaquim | R$ 2.300 | 25 | A | R$ 5.750 |
3 | Paula | R$ 2.400 | 25 | B | R$ 6.000 |
4 | Flávia | R$ 4.500 | 23 | A | R$ 450 |
5 | Sheila | R$ 1.200 | 45 | B | R$ 5.400 |
6 | Lucas | R$ 3.600 | 23 | B | R$ 360 |
7 | Eduardo | R$ 2.400 | 23 | A | R$ 5.520 |
8 | Cláudio | R$ 3.400 | 25 | B | R$ 340 |
9 | Ana Clara | R$ 2.300 | 32 | B | R$ 7.360 |
10 | Bruno | R$ 3.400 | 32 | A | R$ 340 |
11 | Daniela | R$ 4.600 | 34 | B | R$ 460 |
12 | |||||
13 | Relatório | Resultado | |||
14 | Quantidade de funcionários do Setor A | 4 | |||
15 | Quantidade de funcionários do Setor B | 6 | |||
16 | Idade mínima entre os funcionários | 23 | |||
17 | Idade máxima entre os funcionários | 45 | |||
18 | Quantidade de funcionários com idade mínima | 3 | |||
19 | Quantidade de funcionários com idade máxima | 1 | |||
20 | Média de salário dos funcionários do Setor A | R$ 3.150 | |||
21 | Média de salário dos funcionários do Setor B | R$ 2.917 | |||
Assinale a alternativa que contém a fórmula que, quando inserida na célula E19, produz o mesmo valor apresentado na célula atualmente. Considere que o caractere “;” (ponto e vírgula) está configurado como separador dos argumentos das funções e que as aspas duplas delimitam um texto.
=MÉDIASE(D2:D11;"A";B2:B11)
=CONT.SE(D2:D11;"B")
=SE(D2="A";MÉDIA(E2:E11); MÉDIA(B2:B11))
=CONT.SE(C2:C11;MÁXIMO(C2:C11))
=CONT.SE(B2:B11;1)



