







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
De acordo com a Cartilha de Segurança para Internet, sobre ataques na internet, numerar a 2ª coluna de acordo com a 1ª e, após, assinalar a alternativa que apresenta a sequência CORRETA:
(1) Falsificação de e-mail.
(2) Interceptação de tráfego.
(3) Força bruta.
( ) É uma técnica que consiste em alterar campos do cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra.
( ) Consiste em adivinhar, por tentativa e erro, um nome de usuário e senha e, assim, executar processos e acessar sites, computadores e serviços em nome e com os mesmos privilégios deste usuário.
( ) É uma técnica que consiste em inspecionar os dados trafegados em redes de computadores, por meio do uso de programas específicos chamados de sniffers.
3 - 2 - 1.
2 - 3 - 1.
1 - 3 - 2.
2 - 1 - 3.
“Forma de ataque aos usuários da internet que visa coletar informações das vítimas utilizando recursos de persuasão.” Trata-se de:
Smurf.
Syn Flood.
Denial of Service.
Engenharia social.
De acordo com a Cartilha de Segurança para Internet, em relação a golpes na internet, o phishing é um golpe que ocorre por meio do envio de mensagens eletrônicas que:
I. Têm como remetente uma instituição conhecida, como um banco, uma empresa ou um site popular.
II. Procuram atrair a atenção do usuário, seja por curiosidade, por caridade ou pela possibilidade de obter alguma vantagem financeira.
III. Informam que a não execução dos procedimentos descritos pode acarretar sérias consequências, como a inscrição em serviços de proteção de crédito e o cancelamento de um cadastro, de uma conta bancária ou de um cartão de crédito.
Está(ão) CORRETO(S):
Somente o item I.
Somente o item II.
Somente os itens I e III.
Somente os itens II e III.
Atualmente, um internauta que exerce a função de Guarda Civil Municipal da Prefeitura de Niterói deve se preocupar com os aspectos de segurança da informação na internet, particularmente pela ocorrência de fraudes. Uma delas ocorre quando um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social, conforme o exemplo a seguir.
(1) Tentam se passar pela comunicação oficial de uma instituição conhecida, como um banco, uma empresa ou um site popular.
(2) Procuram atrair a atenção do usuário, seja por curiosidade, por caridade ou pela possibilidade de obter alguma vantagem financeira.
(3) Informam que a não execução dos procedimentos descritos pode acarretar sérias consequências, como a inscrição em serviços de proteção ao crédito e o cancelamento de um cadastro, de uma conta bancária ou de um cartão de crédito.
A fraude descrita é conhecida como:
worming
cooking
hoaxing
phishing
spoofing
Considere a seguinte situação hipotética:
-Uma pessoa recebe um e-mail de um desconhecido, contendo uma oferta de empréstimo com taxas de juros muito inferiores às praticadas no mercado. Além disso, se ela investir em alguma boa aplicação, ganhará muito mais do que pagará pelo empréstimo. Oferta por demais atraente.
− O motivo, descrito na mensagem, pelo qual ela foi selecionada para receber essa oferta, foi a indicação de um amigo que a apontou como uma pessoa honesta, confiável e merecedora de tal benefício.
− Todavia, para ter direito a esse benefício, ela é orientada a preencher um cadastro e enviá-lo para análise de crédito.
− Após o seu crédito ser aprovado, ela é informada que necessita efetuar um depósito bancário ao ofertante para o ressarcimento das despesas inerentes a esse tipo de transação. Um valor razoável, mas bem menor do que ela ganhará com a transação.
− A mensagem deixa claro que se trata de uma transação ilegal e, por isso, solicita sigilo absoluto e urgência na ação, caso contrário o ofertante procurará outra pessoa e ela perderá a oportunidade de ganhar com isso.
Essa situação envolve questões de segurança da informação porque indica
o uso de uma tecnologia de varredura na internet conhecida como injection tree, que invade a lista de e-mails e manda mensagens perigosas
um golpe praticado em e-mails caseiros ou comerciais conhecido como ramsomware.
o uso de uma tecnologia de obtenção de e-mails com fins maliciosos conhecida como spamming tree protocol.
um golpe praticado na internet conhecido como advance fee fraud.
um ataque de invasão de e-mails não comerciais conhecido como blueprint.
No que diz respeito à segurança da Internet, dois termos empregados com significados distintos, são descritos a seguir.
I. É um software que tem o objetivo de observar e roubar informações pessoais do usuário que utiliza o computador em que o programa está instalado, retransmitindo-as para uma fonte externa na internet, sem o conhecimento ou consentimento do usuário.
II. É um tipo de fraude em que um golpista tenta obter dados pessoais e financeiros de um usuário por meio do uso combinado de meios técnicos e engenharia social.
I - Spyware e II - Phishing
I – Rootkits e II - DDoS
I – spoofing e II – Vírus
I- Ransomware e II – Honeypot
No que diz respeito à segurança na internet, um tipo de fraude consiste em um golpista tentar obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social. Por exemplo, quando ocorre por meio do envio de mensagens eletrônicas que tentam se passar pela comunicação oficial de uma instituição conhecida, como um banco, uma empresa ou um site popular. Essa fraude é conhecida por:
spamming,
hoaxing,
worming,
phishing,
spoofing.
Uma das formas recorrentes de Phishing durante a navegação na Internet é o envio de e-mails em nome de instituições financeiras, que levam o usuário para uma página falsa, onde são solicitados e roubados os seus dados pessoais e financeiros. Como um dos passos para prevenção desse golpe, o usuário pode verificar se a página acessada utiliza um protocolo de conexão segura. Para tal, ele deve certificar-se de que a URL da página
começa com “http://”.
começa com “https://”.
termina com “.com”.
termina com “.html”.
termina com “.php”.
A engenharia social é um dos temas mais difundidos no âmbito da segurança da informação. Assinale então a afirmativa que corretamente a define:
Permite obter informações de registros DNS sobre um alvo em particular para um teste de penetração.
Permite automatizar o processo de exploração de falhas de injeção SQL em redes sociais, tomando o controle de servidores de banco de dados.
Consiste no uso de operações avançadas no motor de redes sociais para localizar sequências específicas de texto dentro de resultados de pesquisa.
Conjunto de técnicas que se apoiam na persuasão. Consiste em manipular as pessoas para a execução de ações de divulgação de informações.
Larissa recebeu em seu smartphone uma mensagem de texto supostamente enviada pelo banco em que possui conta corrente, idêntica à da imagem a seguir:
Mens. de Texto
qui, 20 de dez 19:12
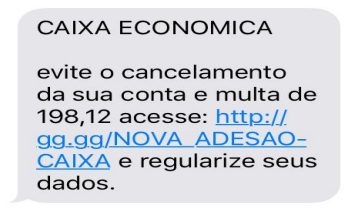
Acreditando que se tratava de uma mensagem enviada de fato pelo banco em que possui conta corrente, imediatamente clicou no link e começou a preencher os dados que estavam sendo solicitados, como: agência, conta, senha e demais dados confidenciais. No dia seguinte, ao conferir o saldo de sua conta corrente, Larissa percebeu que o saldo estava negativo. No contexto de Segurança da Informação, assinale a alternativa que represente o tipo de ameaça de que Larissa foi vítima.
Ransomware
Phishing
Botnet
Keylogger
Screenlogger
Sobre os descuidos que podem causar a invasão da máquina por um código malicioso ou o roubo de dados pessoais dos usuários, ao navegar na internet, assinalar a alternativa CORRETA:
Digitar o endereço diretamente na barra de endereços do navegador, evitando acesso por links que chegam via e-mail.
Clicar em links reduzidos sem antes expandi-los com um complemento confiável do navegador.
Utilizar conexões do tipo https em vez de http.
Adicionar extensões legítimas de segurança no navegador
O phishing é um dos ataques mais corriqueiros na Internet ultimamente, pois se trata de um golpe relativamente fácil de ser aplicado e atinge vários usuários ao mesmo tempo. Basta uma pessoa clicar em um link malicioso para ter dados pessoais roubados, como senhas de banco e, dependendo do tipo, até espalhar vírus e trojans à lista de contatos do celular ou redes sociais. A partir deste cenário, avalie as seguintes asserções:
I. Os programas de antivírus podem ajudar contra os ataques, principalmente as empresas. Entretanto, conhecer como os golpes de phishing são aplicados também é uma maneira eficiente de prevenir possíveis ataques e não se tornar mais uma vítima.
Porque
II. Se você tem uma conta no Dropbox e armazena arquivos importantes e particulares por lá, preste atenção aos e-mails que recebe. Os criminosos usam falsos endereços que parecem vir da plataforma para levar o usuário a fazer login em um site fraudulento.
A respeito dessas asserções, assinale a alternativa correta:
As asserções I e II são proposições verdadeiras, e a II é uma justificativa da I.
As asserções I e II são proposições verdadeiras, mas a II não é uma justificativa da I.
A asserção I é uma proposição verdadeira, e a II é uma proposição falsa.
A asserção I é uma proposição falsa, e a II é uma proposição verdadeira.
A técnica utilizada por hackers para enganar os usuários fingindo serem pessoas conhecidas ou empresas para obterem dados confidenciais, como, por exemplo, dados de acesso a sistemas bancários, redes sociais, e-mail, dentre outros, é chamada de
Hijack.
Trojan.
Phishing.
Malware.
Spyware.
Leia as afirmativas a seguir:
I. Na Internet, ao criar uma senha, é recomendável usar uma sequência numérica simples, como 1234.
II. O envio de anexos infectados através de mensagens de e-mail é um método comum de ataque virtual.
III. As instalações de água fria são o principal componente de uma instalação elétrica.
Marque a alternativa CORRETA:
Nenhuma afirmativa está correta.
Está correta a afirmativa I, apenas.
Está correta a afirmativa II, apenas.
Está correta a afirmativa III, apenas.
Todas as afirmativas estão corretas.
A invasão ao sistema de gestão usado em prefeituras é um crime bastante comum que causa transtornos à administração pública e aos usuários. Recentemente o município de Cambira, no Paraná, foi hackeado e teve todas as informações contidas no sistema sequestradas, ocasionando o bloqueio de acesso ao servidor.
Com o ataque, serviços como o Portal da Transparência ficaram indisponíveis para a população de cerca de 7 mil habitantes. A invasão ocorreu no dia 8 de julho e até o dia 27 de julho a prefeitura tentava restabelecer os serviços para a população. Até o momento não há informações sobre a autoria do ataque ou se houve pedido de resgate.
No início deste ano, a prefeitura de São Carlos, no oeste de Santa Catarina, também foi alvo de um ataque cibernético que acabou inviabilizando o trabalho dos servidores municipais e suspendendo o atendimento ao público.
Ciberataques de hackers a órgãos públicos, a exemplo do que aconteceu em Cambira e São Carlos, preocupam gestores municipais de todo o Brasil. Eles causam prejuízos financeiros, interrompem o atendimento e comprometem a segurança de dados importantes para a rotina da administração municipal. Também é comum que os hackers peçam um valor abusivo pelo resgate das informações, causando ainda mais apreensão às vítimas.
Fonte: https://www.ipm.com.br/sequestro-de-dados-em-prefeitura-no-parana-bloqueia-sistema-interno-do-municipio/
Leia as afirmativas abaixo.
I. As invasões cibernéticas são comuns em prefeituras e demais órgãos públicos brasileiros. Esse ataque é conhecido como ransomware e consiste na entrada de um arquivo malicioso ao sistema local da rede. O arquivo contém um vírus que se instala no computador e entra em funcionamento na sequência ou tempos depois da invasão, acessando documentos e bancos de dados. Como ele é compactado com uma senha de criptografia alta, inviabiliza o acesso e o usuário torna-se refém, precisando de uma contrassenha para desbloqueio.
II. Os ataques cibernéticos podem acontecer em todo o tipo de órgão público que apresente alguma vulnerabilidade. Não existe uma forma 100% eficaz de segurança, mas algumas técnicas ajudam a detectar invasões antes que elas aconteçam.
III. No caso citado é feito o pedido de resgate em troca, na maioria dos casos, por moedas virtuais que são difíceis de rastrear, como as Bitcoins. Isso resulta em impedimento total ao software e/ou acesso aos arquivos. A promessa dos sequestradores é a de que será liberada uma senha que devolverá os arquivos. Porém, especialistas não recomendam pagar pelo resgate, já que não há garantia de que os dados serão realmente liberados. Na área pública há um impedimento legal de pagamento de resgate. Em síntese, não se pode usar dinheiro do contribuinte para pagar por um crime.
De acordo com as afirmativas acima, a alternativa correta é:
I, II e III
I e II
I e III
II, III
É o tipo de fraude que cibercriminosos tentem obter as informações pessoais e financeiros de uma pessoa, por meio da utilização combinada de meios técnicos e engenharia social. As mensagens parecem ser enviadas por organizações legítimas bancos, agência do governo ou outra, entretanto, são mensagens falsas. Geralmente, essas tentativas são feitas por meio de e-mails que pedem, de forma educada, por atualizações, validação ou confirmação de informações da conta bancária ou de dados da pessoa; sempre afirmando que houve algum problema. Ao clicar no link indicado a pessoa é então redirecionado a um sítio falso. O usuário é levado a apresentar informações sobre a conta da pessoa ou para coleta de seus dados, que podem resultar em obtenção ilícita de identidade, dados pessoais ou senhas.
A descrição acima se refere a qual tipo de ataque utilizado na internet como meio de fraude?
Sniffing.
Denial of Service (DoS).
Brute force.
Phishing ou phishing-scam.
E-mail falso dos Correios infecta computadores; saiba como se defender Especialista em cibersegurança afirma que mais de 450 empresas no país já receberam esse ataque.
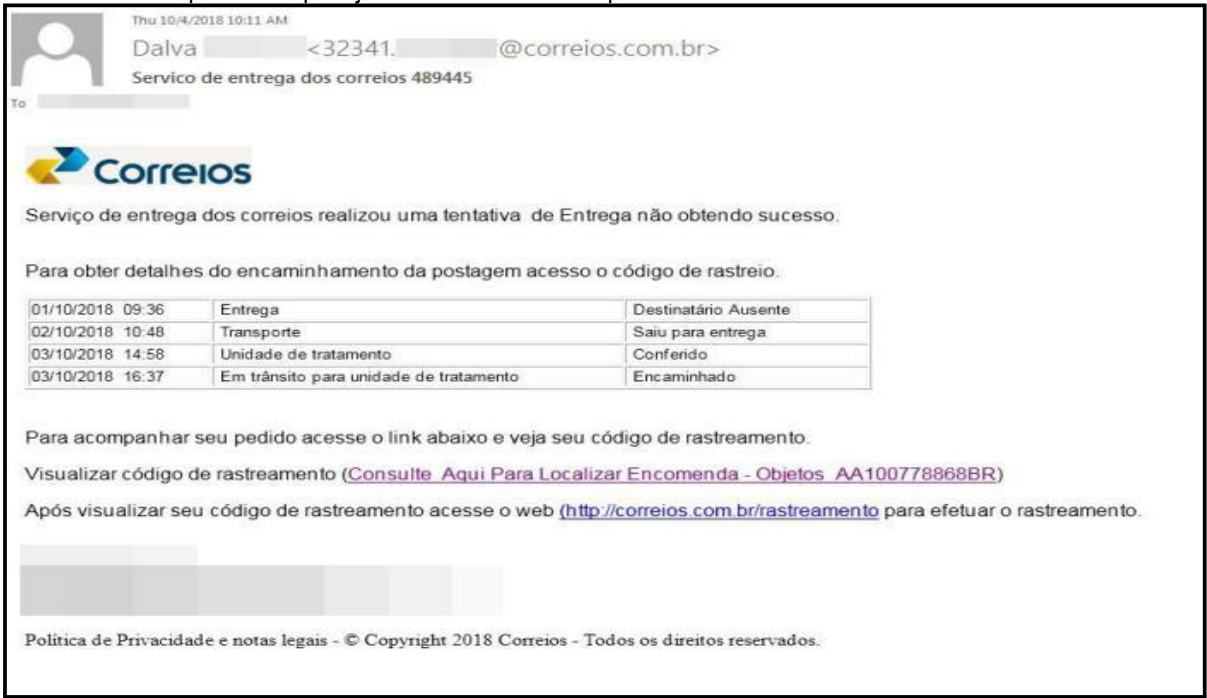
Mensagem falsa induz destinatário e baixar programa malicioso. Uma tentativa de entrega de encomenda sem sucesso e um aviso, por e-mail, dos Correios para o cliente acompanhar a encomenda. Para muitos, apelo mais do que suficiente para se abrir a mensagem eletrônica e seguir todas as orientações. O problema é que se trata de um e-mail falso, ele não foi enviado pelos Correios. A mensagem contém um malware (código malicioso) bancário, um software destinado a furtar dados das contas do usuário. O alerta vem de pesquisadores em cibersegurança da empresa especializada Trend Micro. O ataque começa quando o e-mail malicioso notifica o destinatário sobre uma falsa tentativa de entrega de encomenda.
Fonte https://gauchazh.clicrbs.com.br/tecnologia/noticia/2018/11/e-mail-falso-dos-correios-infecta-computadoressaiba-como-se-defender-cjo5rksa70blx01pinlaz917s.html
Autor: Leandro Rodrigues | Reportagem vinculada no dia 06/11/2018 - 11h25min em:
Esta ameaça revela uma campanha clássica de:
Phishing
Ransomware
CryptoLocker
Spamming
Observe o cenário hipotético abaixo.
I- DANI recebeu um e-mail oferecendo promoções por meio do link http://urlcurta.br/yhdkadkw, que é na verdade um acesso ao site http://malicioso.com.br;
II- DANI, por descuido e sem perceber, acessou o site http://malicioso.com.br1 assim abriu uma porta do seu computador para um ATACANTE, o qual passou a "escutar" todo o tráfego de rede daquele computador;
III- DANI acessou http://interbank.com para realizar uma transferência bancária de 100 reais para MIG. A requisição, de uma maneira genérica, será feita da seguinte forma: GET /
IV- DAN I resolveu transferir mais 50 reais à conta de MIG. A requisição que parte do navegador de DANI tem a seguinte característica: GET /
V- O ATACANTE observou as duas requisições realizadas e concluiu que uma transação simples poderia ser feita para sua conta se assumisse o seguinte formato: GET /
VI- O http://interbank.com de DANI manteve a informação de autenticação num cookie, e o cookie não expirou;
VII- O ATACANTE, com as informações necessárias, preparou e encaminhou um e-mail ao DANI com uma requisição maliciosa, por meio do seguinte link<img src=http://interbank.com/transfer.do?acct=ATACANTE &amount=1000 width="1" height="1" border="O">
VIII- DANI, ao abrir o novo e-mail do ATACANTE, e ao carregar a imagem, sem perceber qualquer aviso, o navegador submeteu a requisição maliciosa ao http://interbank.com sem qualquer indicação visual de que a transferência bancária de 1000 reais fora executada.
Diante do exposto, assinale a opção correta.
Ocorreu um ataque Spoofing, no qual o atacante aplicou um Cross-site scripting (XSS).
Ocorreu um phishing que envolveu o redirecionamento da navegação do usuário para um site falso, e posteriormente foi aplicado um Denial of Service (DOS).
O atacante utilizou um conjunto de ferramentas e técnicas de rootkit.
Ocorreu um problema no mecanismo de gerenciamento de sessões, o qual beneficiou o ataque do tipo Cross Site Request Forgery (CSRF).
Ocorreu um ataque Defacement.
Um ataque em redes de computadores foi identificado como sendo o SYN Flood, pois caracterizava-se por
esgotar a capacidade de resposta do servidor-alvo pelo envio de muitas requisições PING.
inundar o servidor com pacotes UDP SYN para bloquear o acesso ao servidor.
esgotar os recursos de buffer de comunicação do servidor-alvo pelo envio de vários TCP SYN.
inundar os roteadores com tráfego de pacotes ICMP SYN inutilizando-o.
esgotar a banda da rede de computadores com a inundação de pacotes TCP.
Uma das formas de ataque de quebra de segurança em sistemas computacionais é por meio da invasão ao ambiente físico e aos equipamentos. Por exemplo, o atacante poderia utilizar uma Porta de uma Switch para coletar as informações que trafegam por ela. Uma forma de proteção contra esse tipo de ataque é
desativar o recurso de distribuição de IP por meio do DHCP.
configurar um endereço IP específico para acessar a Porta.
instalar um Firewall de filtro de pacotes IPs
configurar um endereço MAC específico para acessar a Porta.
instalar um antivírus com recurso de IDS.



