







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A propriedade ou meta de segurança de um sistema de informação diretamente afetada pelo ataque de negação de serviço é a
integridade.
escalabilidade.
rastreabilidade.
disponibilidade.
confidencialidade.
A segurança da informação é um termo que descreve técnicas, recursos, componentes e hábitos que permitem que usuários considerem um sistema de informações confiável.
Com relação aos termos utilizados para tratar esse assunto, marque a alternativa CORRETA.
A confidencialidade é a garantia da identidade de uma pessoa ou de um servidor com quem se estabelece uma transação.
A integridade é a garantia de que um sistema estará sempre disponível, quando necessário e de que a informação não foi alterada durante seu trajeto.
A confiabilidade descreve a condição em que um sistema de informações presta seus serviços com níveis de eficiência e eficácia aceitáveis.
A irrefutabilidade é a condição em que um componente do sistema tenha de controlar quem vê as informações sob que circunstâncias.
A avaliação dos funcionários de uma empresa é realizada por meio de um sistema hospedado em sua infraestrutura de servidores, gerenciada por uma equipe de especialistas. Ao emitir o seguinte relatório de avaliação, o gerente observou que João havia melhorado muito seu desempenho no último semestre. Ao ser questionado, o avaliador Luiz negou ter feito tal avaliação.
Avaliado | Avaliador | Avaliações | ||
A1S1 | A1S2 | A2S1 | ||
João | Luiz | 5 | 4 | 10 |
Maria | Luiz | 10 | 9 | 10 |
Antônio | Luiz | 9 | 9 | 10 |
Ao investigar o ocorrido, a equipe de segurança detectou a modificação deliberada da avaliação no banco de dados do sistema.
O princípio de segurança da informação violado foi o da:
confidencialidade;
integridade;
disponibilidade;
autenticidade;
exclusividade.
A segurança de redes de computadores representa uma necessidade cada vez mais presente no mundo moderno. Sobre conceitos relacionados a esse tipo de segurança, assinale a alternativa CORRETA.
A criptografia é uma técnica utilizada para garantir a confidencialidade da informação transmitida.
O controle de autenticidade visa garantir que o acesso à informação seja feito apenas por agentes (pessoas ou máquinas) autorizados.
Um firewall é um recurso exclusivamente de hardware, que garante a segurança de uma rede a partir da filtragem de toda informação que chega a essa rede.
A assinatura digital é uma técnica que objetiva substituir a assinatura convencional, garantido apenas a autenticidade de quem envia uma mensagem.
Vírus é um termo utilizado para se referir a uma grande categoria de software que tem o objetivo de monitorar atividades de um sistema e enviar as informações coletadas para terceiros.
Quanto aos princípios e conceitos relacionados à segurança da informação, qual das seguintes alternativas define o não-repúdio?
Garantia de que os dados estejam disponíveis e de forma ininterrupta, sem poder negar o acesso a esses recursos para quem tiver autorização de acesso.
Garantia de sigilo das informações e prevenção do vazamento de dados.
Impunidade após a apuração dos fatos relacionados a vazamentos de dados.
Uma ação cometida sobre os dados não pode ser negada, ou seja, deve ser capaz de identificar com precisão a origem ou o causador de algum evento.
Garantias para que administradores pertencentes ao topo da hierarquia de uma organização não possam negar o direito ao sigilo das informações de seus clientes.
Em conformidade com a Cartilha de Segurança para Internet, sobre privacidade, alguns dos principais riscos relacionados ao uso de rede sociais são:
I. Contato com pessoas mal-intencionadas, pois qualquer pessoa pode criar um perfil falso, tentando se passar por uma pessoa conhecida e, sem que saiba, o usuário pode ter, na sua rede (lista) de contatos, pessoas com as quais jamais se relacionaria no dia a dia.
II. Invasão de privacidade: quanto maior a rede de contatos do usuário, maior é o número de pessoas que possui acesso ao que ele divulga, e menores são as garantias de que suas informações não serão repassadas.
III. Vazamento de informações: há diversos casos de empresas que tiveram o conteúdo de reuniões e detalhes técnicos de novos produtos divulgados na internet e que, por isso, foram obrigadas a rever políticas e antecipar, adiar ou cancelar decisões.
Estão CORRETOS:
Somente os itens I e II.
Somente os itens I e III.
Somente os itens II e III.
Todos os itens.
Nenhum dos itens.
O procedimento é realizado periodicamente e avalia toda a infraestrutura interna da empresa. O objetivo é identificar problemas de segurança que possam representar riscos e ameaças para a organização. Toda essa avaliação tem como base os mais elevados padrões de proteção contra-ataques de hackers e outros problemas de segurança, como perda de dados e a dificuldade de comunicação.
Marque a alternativa CORRETA que está relacionado ao contexto acima de um procedimento de rede.
Auditoria.
Reestruturação da Infraestrutura.
Migração.
Monitoria.
Para preservar os dados pessoais e se proteger dos golpes e ataques, alguns hábitos são necessários, tais como:
I. Utilizar e manter atualizados mecanismos de segurança, como antispam, antimalware e firewall.
II. Não fornecer as senhas para outras pessoas.
III. Acessar apenas sites de fontes confiáveis.
IV. Abrir qualquer e-mail com link incluso na mensagem sem se preocupar, pois os vírus estão apenas em alguns sites de compras.
V. Salvar senhas direto no navegador para facilitar o acesso.
Quais assertivas acima NÃO podem ser consideradas bons hábitos?
Apenas I e II.
Apenas II e III.
Apenas III e IV.
Apenas IV e V.
I, II, III, IV e V.
Em conformidade com a Cartilha de Segurança para Internet, sobre a notificação de incidentes e abusos, analisar a sentença abaixo:
Um incidente de segurança pode ser definido como qualquer evento adverso, confirmado ou sob suspeita, relacionado à segurança de sistemas de computação ou de redes de computadores (1ª parte). Alguns exemplos de incidentes de segurança são a tentativa de uso ou acesso não autorizado a sistemas ou dados e a tentativa de tornar serviços indisponíveis (2ª parte). Nunca se deve realizar notificação ao se deparar com uma atitude considerada abusiva ou com um incidente de segurança (3ª parte).
A sentença está:
Correta somente em sua 2ª parte.
Correta somente em suas 1ª e 2ª partes.
Correta somente em suas 1ª e 3ª partes.
Correta somente em suas 2ª e 3ª partes.
Totalmente correta.
Frequentemente os meios de comunicação noticiam roubos de informações pessoais das bases de dados de grandes empresas prestadoras de serviços públicos. Não diferente disso, são várias as ocorrências de roubos de dados de computadores e equipamentos móveis pessoais. Com relação ao tema de segurança da informação, analise as alternativas e assinale a que não representa uma forma eficaz de proteção contra roubos de informações pessoais de computadores pessoais e empresariais.
Mudar com frequência as suas senhas de acesso
Fazer cópias de segurança com frequência
Manter sempre atualizado os antivírus dos computadores
Manter atualizadas as versões do sistema operacional e aplicativos do seu computador
Ataques bem-sucedidos de substituição de uma página web facilitados por vazamento de senhas na Internet envolvem violações de segurança da informação nos aspectos de integridade e disponibilidade.
Certo
Errado
De acordo com a Cartilha de Segurança para Internet, a Interceptação de Tráfego é uma técnica que pode ser utilizada de forma:
I. Legítima: por administradores de redes, para detectar problemas, analisar desempenho e monitorar atividades maliciosas relativas aos computadores ou às redes por eles administrados.
II. Maliciosa: por atacantes, para capturar informações sensíveis, como senhas, números de cartão de crédito e conteúdo de arquivos confidenciais que estejam trafegando por meio de conexões inseguras, ou seja, sem criptografia.
Os itens I e II estão corretos.
Somente o item I está correto.
Somente o item II está correto.
Os itens I e II estão incorretos.
Entre as propriedades desejáveis de uma comunicação segura encontra-se o conceito de integridade, relacionada à garantia de que:
há confirmação da identidade da outra parte envolvida na comunicação
o conteúdo da comunicação não foi alterado por acidente ou má intenção
a comunicação ocorreu de forma correta, sem interrupções e sem interferências
apenas o remetente e o destinatário pretendido devem poder entender o conteúdo da mensagem transmitida
Não há necessidade alguma de se monitorar os sistemas em organizações cujos eventos de segurança da informação sejam registrados em arquivos (log), uma vez que esses procedimentos apenas consomem recursos computacionais e provocam lentidão nos sistemas.
Certo
Errado
Quando se pensa em segurança, inclui-se a da informação, que tem como objetivo proteger as dados de uma determinada pessoa ou empresa, não somente no aspecto corporativo, pois na medida em que as informações são geradas, as empresas armazenam e as distribuem para gerir seus negócios, com isso aumentando os riscos a que os dados ficam expostos. Atualmente, entre os princípios básicos da segurança da informação que atualmente norteiam a análise, o planejamento e a implementação da segurança dos dados, quatro são detalhados a seguir.
I. Consiste em garantir que apenas as pessoas que estão autorizadas a ter acesso à informação são capazes de fazê-lo.
II. Consiste na garantia de que as informações serão protegidas contra alterações não autorizadas e mantidas sua exatidão, tal qual como foi armazenada e disponibilizada.
III. Consiste em assegurar que os sistemas de informação e a informação estarão disponíveis e operacionais quando necessários, apoiando, assim, os processos de negócios.
IV. Consiste em garantir que a informação seja verdadeira, de fonte segura e que não sofreu alterações em seu percurso.
Os princípios detalhados em I, II, III e IV são denominados, respectivamente:
Autenticidade, Confidencialidade, Integridade e Disponibilidade
Confidencialidade, Integridade, Disponibilidade e Autenticidade
Integridade, Disponibilidade, Autenticidade e Confidencialidade
Disponibilidade, Autenticidade, Confidencialidade e Integridade
João enviou um e-mail para Carlos contendo informações importantes da empresa em que eles trabalham. Porém, um invasor conseguiu interceptar essa mensagem e alterou essas informações sem que João e Carlos desconfiassem inicialmente. Se houve comprometimento do conteúdo da mensagem, qual dos princípios básicos da segurança da informação foi violado?
Confidencialidade.
Integridade.
Disponibilidade.
Autenticidade.
São medidas que garantem a segurança de computadores, exceto:
usar apenas programas com versões não licenciadas.
manter os programas instalados com as versões mais recentes.
manter os programas instalados com todas as atualizações aplicadas.
usar mecanismos de proteção como antimalware e firewall pessoal.
De acordo com a Cartilha de Segurança para Internet, evitar que uma entidade possa negar que foi ela quem executou uma ação é a garantia do requisito de segurança do(a):
Não repúdio.
Autenticação.
Integridade.
Disponibilidade.
A Segurança da Informação é uma preocupação permanente dos agentes comerciais, principalmente em relação a assuntos contratuais e financeiros e às facilidades advindas dos meios digitais.
Os recursos providos pelas áreas de TI das empresas, no que se refere à segurança da informação, incluem a irretratabilidade, que deve garantir a
manutenção exata e completa do conteúdo das mensagens desde a origem até o destino.
impossibilidade de negar a autoria de uma mensagem.
possibilidade do acesso a qualquer mensagem quando necessário.
impossibilidade de os conteúdos das mensagens serem lidos e compreendidos por pessoas não autorizadas.
impossibilidade de o destinatário negar o recebimento de uma mensagem.
No contexto da tecnologia da informação e segurança de dados, a segurança da informação é garantida pela preservação de três aspectos essenciais, de acordo com o triângulo da figura abaixo:
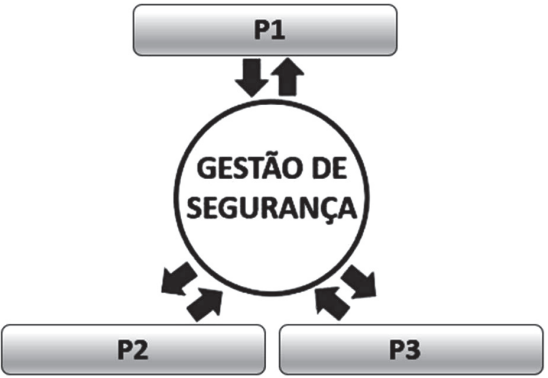
I. P1 – associada à ideia da capacidade de um sistema de permitir que alguns usuários acessem determinadas informações, ao mesmo tempo em que impede que outros, não autorizados, a vejam. Esse princípio é respeitado quando apenas as pessoas explicitamente autorizadas podem ter acesso à informação.
II. P2 – associada à ideia de que a informação deve estar disponível para todos que precisarem dela para a realização dos objetivos empresariais. Esse princípio é respeitado quando a informação está acessível, por pessoas autorizadas, sempre que necessário.
III. P3 – associada à ideia de que a informação deve estar correta, ser verdadeira e não estar corrompida. Esse princípio é respeitado quando a informação acessada está completa, sem alterações e, portanto, confiável.
Nessa situação, P1, P2 e P3 são denominados, respectivamente,
integridade, legalidade e privacidade.
disponibilidade, integridade e legalidade.
legalidade, privacidade e confidencialidade.
confidencialidade, disponibilidade e integridade.
privacidade, confidencialidade e disponibilidade.



