Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
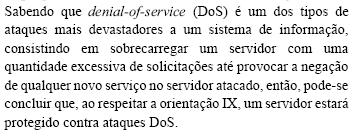
Um ataque do tipo DDoS tem o objetivo de obter informações de maneira maliciosa, exaurindo recursos e causando indisponibilidades ao alvo.
Certo
Errado
Em se tratando de segurança nos computadores, _______________ é: Ataque que consiste em sobrecarregar um servidor com uma quantidade excessiva de solicitações de serviços. Há muitas variantes, como os ataques distribuídos de negação de serviço (DDoS). Nessa variante, o agressor invade muitos computadores e instala neles um software zumbi, como o Tribal Flood Network ou o Trinoo.
Quando recebem a ordem para iniciar o ataque, os zumbis bombardeiam o servidor-alvo, tirando-o do ar. Marque a alternativa que preenche a lacuna corretamente.
Sniffing
Phreaking
Denial Of Service (DOS)
Mail Bomb
Os sistemas de detecção e prevenção de intrusão vem se tornando cada vez mais importantes na área de segurança de redes de computadores, na medida em que auxiliam na prevenção de ataques que podem explorar brechas em Firewall e antivírus. Os tipos mais comuns de intrusão são Evasão, Inserção, Negação de Serviços e Varredura de Portas.
São exemplos de ataques de negação de serviço que podem ser detectados por ferramentas de detecção de intrusão:
Jolt2, Smurf, UDPStorm, Synflood e Teardrop.
Long URL e URL.
Case sensitive e Session Splicing.
Fingerprint, TCP Connect, Ident, SYN scanning, FIN scanning, UDP scanning e IP scanning.
Long URL, Session Splicing e Fingerprint.
Um hacker cria uma rede formada por uma quantidade muito grande de computadores infectados (rede zumbi) e controlados por um host mestre. Utilizando esses meios, o hacker em questão envia o IP do alvo do ataque para o host mestre, que distribuí, por toda a rede zumbi, a informação do IP alvo. Essa rede sobrecarrega o alvo que hospeda a página de internet de uma determinada universidade.
Após esse ataque, um professor, ao tentar acessar serviços a partir da página de internet alvo do ataque, recebe uma mensagem, em seu navegador, informando que não foi possível estabelecer a conexão, além da seguinte informação: “Este site está temporariamente fora do ar ou sobrecarregado. Tente novamente em alguns instantes”. O computador da universidade foi alvo de um ataque conhecimento como
vírus.
malware.
defacement.
sniffing.
negação de serviço.
O ataque de negação de serviço distribuído (DDoS) tem o objetivo de
tornar um sistema inacessível por um período de tempo, instalando um vírus no servidor Web e inutilizando os serviços.
gerar milhares de requisições inúteis para um sistema Web, de forma que este não possa responder às requisições normais.
instalar um cavalo de Troia no servidor Web a fim de facilitar o acesso de scripts maliciosos que vão inviabilizar a utilização do sistema.
utilizar vários computadores (computação distribuída) para quebrar um protocolo criptográfico e obter acesso ao sistema.
fazer com que o sistema não reconheça quem tem direitos de administrador ou usuário normal, fazendo com que todos possam alterar o conteúdo do sistema Web, dificultando, assim, a identificação de quem atacou o sistema
Um ataque de DDoS (Distributed Denial of Service) visa a consumir os recursos do alvo em larga escala para provocar uma sobrecarga que prejudique o fornecimento do serviço.
Quando esse ataque é classificado como DDoS refletor, os zumbis escravos geram pacotes, com uma solicitação de resposta, que
são destinados aos próprios zumbis escravos para amplificar o ataque ao alvo.
são destinados aos zumbis mestres que, por sua vez, os repassam para o alvo.
possuem seus próprios endereços no campo de origem dos pacotes.
possuem o endereço do alvo no campo de origem dos pacotes.
possuem os endereços dos zumbis mestres no campo de origem dos pacotes.
Um vasto conjunto de ameaças à segurança em redes de computadores é classificado como Ataques de Negação de Serviços ou Ataques de Recusa de Serviços (da sigla em inglês DoS – Denial-of-Service). O ataque de DoS na Internet que se baseia no envio de um grande número de pacotes à rede travando o enlace de acesso e impedindo os pacotes verdadeiros de alcançar seu destino é
ataque de vulnerabilidade.
cavalos de tróia.
inundação na conexão.
inundação na largura de banda.
malware.
Trata-se de um tipo de ataque em redes de computadores que compreende a ação de um Botnet que concede o controle de vários computadores para enviar constantemente pacotes de dados a um determinado servidor. O tipo de ataque descrito é
Spoofing.
DDoS.
Phishing.
DoS.
Spam.
A respeito da segurança de redes, o ataque conhecido por tornar inacessíveis os serviços providos pela vítima e usuários legítimos, e normalmente nenhum tipo de informação é roubado ou alterado e nem é feito um acesso não autorizado à vítima é o
Sniffer.
Wepattack.
Man-in-the-middle.
Endereçamento MAC.
DoS (Denial of Service).
Qual a técnica pela qual um atacante utiliza um conjunto de computadores para tirar de operação um serviço, um computador ou uma rede conectada à internet?
Negação de serviço.
Força bruta.
Negação de serviço distribuído.
Desfiguração de página.
Varredura em redes.
Ataque de negação de serviço (DOS – Denial of Service) é qualquer situação que faça com que o servidor deixe de responder às solicitações de maneira adequada, inundando-o com solicitações de ping, por exemplo, tornando-o indisponível. Assinale a alternativa que apresenta dois tipos de ataques DOS, os quais exploram ICMP (Internet Control Message Protocol).
Ping e Smurf.
ACK TCP e Ping.
SYN ACK e PING.
ACK TCP e Smurf.
Smurf e SYN ACK.
Relacione alguns tipos de ataques na Internet na Coluna 1 com a respectiva descrição na Coluna 2.
Coluna 1
1. sniffing
2. DoS
3. scan
Coluna 2
( ) É uma técnica que consiste em inspecionar os dados trafegados em redes de computadores.
( ) É uma técnica pela qual um atacante utiliza um computador para tirar de operação um serviço, um computador ou uma rede conectada à Internet.
( ) É uma técnica que consiste em efetuar buscas minuciosas em redes, com o objetivo de identificar computadores ativos e coletar informações sobre eles.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
2 – 3 – 1.
2 – 1 – 3.
3 – 1 – 2.
1 – 3 – 2.
1 – 2 – 3.
De acordo com os tipos de ataques existentes, é correto afirmar que SYN Flooding e UPD Packet Storm são do tipo
Denial of Service.
Distributed Denial of Service.
Keylogger.
Adware.
Rootkits.
De tempos em tempos, observa-se na imprensa que sites ficam inoperantes. Os ataques conseguem derrubar o tráfego de rede, inundados por solicitações até saírem do ar, por esgotamento da capacidade de processamento.
Os especialistas em segurança de redes e na internet creditam os ataques a algum hacker que utiliza as chamadas botnets, definidas como redes de computadores infectadas por códigos maliciosos.
Nesses casos, as máquinas funcionam normalmente até que o hacker envie um comando remoto ordenando que todas acessem um site ao mesmo tempo, tirando-o do ar por excesso de tráfego.
Esse tipo de ataque é conhecido pelo termo técnico:
Negação por Excesso de Força Bruta.
Negação de Acesso por Colisão.
Negação de Tráfego por Telnet.
Negação por Intrusão.
Negação de Serviço.
Uma DoS ou Denial of Service pode ser provocada por programas maliciosos do tipo
Situações em que o usuário intencionalmente torna inoperável um servidor de informações da Internet resultam condição de
DoD.
DoS.
IDS.
QoS.
SLA.