







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Barreira de proteção que controla o tráfego de dados entre o computador e a internet. Seu objetivo é permitir somente a transmissão e a recepção de dados autorizados na rede interna. Essa barreira é conhecida como:
Firmware
Pop-up
Proxy
Anti-spam
Firewall
Na configuração da figura abaixo, o servidor VPN é posicionado atrás do firewall.
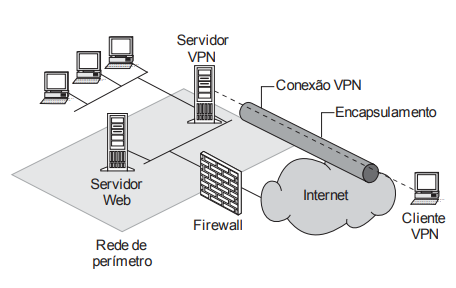
Em relação a esta configuração é correto afirmar:
A VPN é um segmento de rede IP na qual estão contidos os recursos disponíveis para os usuários da intranet, como servidores Web e servidores VPN. O servidor VPN faz interface com a intranet e com a própria VPN.
A conexão VPN deve ser configurada com filtros de entrada e saída para permitir a transmissão de tráfego de manutenção encapsulado e de dados encapsulados ao firewall.
Filtros adicionais são essenciais para permitir a transmissão do tráfego para o servidor VPN. Como camada de segurança adicional, o firewall também deve ser configurado com filtros de pacote SMTP ou NAT na interface de cliente VPN.
Como o firewall tem as chaves de criptografia para cada conexão VPN, ele filtra os cabeçalhos de texto com formatação dos dados encapsulados. Isso é um recurso a mais de segurança, pois impede o acesso não autorizado além do servidor Web.
Com o servidor VPN posicionado atrás do firewall, deverão ser configurados filtros de pacote para ambas as interfaces, da Internet e da Rede de perímetro. Neste caso, o firewall é conectado à Internet, e o servidor VPN funciona como um recurso de intranet conectado à rede de perímetro.
O administrador da rede de um quartel da PM implementou uma técnica de regras em um firewall que consiste em uma política na qual os pacotes são descartados ou rejeitados, a menos que sejam especificam ente permitidos pelo firewall. Essa técnica é denominada:
com estado.
lista branca.
shell seguro.
security payload.
key exchange.
A segurança da informação exige dos analistas de TI habilidades técnicas para neutralizar ameaças no mundo virtual. Com o objetivo de proteger a rede interna contra ameaças e ataques da rede externa (Internet) é recomendável utilizar um sistema:
Firewall.
Antivírus.
Antispam.
Worm.
Switch.
Um grupo de torcedores, insatisfeitos com o resultado do jogo em que seu time sofreu uma goleada, planejou invadir a rede de computadores do estádio onde ocorreu a disputa para tentar alterar o placar do jogo. Os torcedores localizaram a rede, porém, entre a rede interna e a externa, encontraram uma barreira que usou tecnologia de filtragem dos pacotes que eles estavam tentando enviar.
Essa barreira de segurança de filtro dos pacotes é o
firewall
antivírus
antispam
proxy
PKI
Qual mecanismo mais utilizado para aumentar a segurança de redes de computadores legados à internet.
Criptografia
Firewall
Autenticação
Controle de acesso
Considere a seguinte configuração:
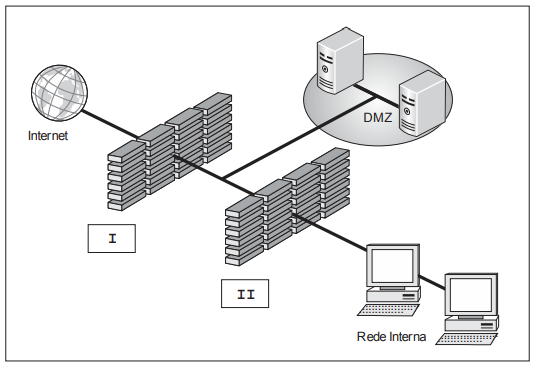
Analisando esta configuração de rede, é correto afirmar:
É uma configuração em que a DMZ faz uso do Bastion Host, que utiliza um firewall de filtragem (caixa I) e um firewall de proxy (caixa II). Suas vantagens incluem o custo mais baixo em relação a outras arquiteturas e a facilidade na administração por haver apenas um firewall para administrar na Rede Interna.
Nesta configuração back-to-back, há um firewall externo (caixa I) e um firewall interno (caixa II) nos lados da DMZ. Para que um usuário externo alcance a Rede Interna, ele terá que passar pelos dois firewalls. Esse cenário é indicado para redes corporativas devido ao custo mais alto e à administração mais complexa.
Nesta configuração é essencial usar senhas fortes para todos os recursos internos, pois caso haja qualquer problema que deixe a Rede Interna ou a DMZ vulneráveis a ataques externos, este seria único recurso para evitar que o atacante tomasse controle sobre os mesmos.
A caixa II traz um firewall de proxy que lê cada pacote de dados que passa por dentro e por fora da DMZ. Este firewall filtra o pacote baseado em conjuntos de regras programáveis implementadas pelo administrador da rede.
A caixa II traz um firewall de filtragem de pacotes que filtra todos os pedidos de um determinado protocolo ou tipo dos clientes da Rede Interna, que então faz estes pedidos à Internet representando o cliente local. Uma máquina da rede atua como um buffer entre usuários remotos mal intencionados e as máquinas dos clientes internos e da DMZ.
Os criminosos virtuais, também chamados de hackers, atacam computadores conectados à internet para roubar informações ou danificar o computador. Para protegê-lo, utiliza-se um software ou hardware que verifica as informações vindas da internet, conforme ilustrado na figura a seguir.
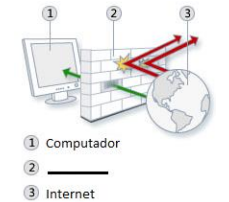
O software ou hardware utilizado para rejeitar ou permitir que informações da internet entrem no computador é o:
firewall;
cavalo de tróia (trojan);
anti-spyware;
certificado digital;
anti-vírus.
Um firewall do tipo roteador de filtragem de pacotes aplica a cada pacote que entra ou que sai um conjunto de regras embasadas nas informações de cabeçalhos dos pacotes e, de acordo com a correspondência com as regras, encaminha ou descarta o pacote.
Certo
Errado
São funções de firewall, EXCETO
registrar tentativas de acesso ao seu computador provenientes da Internet ou rede local.
bloquear tentativas de acesso não autorizadas ao seu computador provenientes da Internet ou rede local.
impedir as tentativas de exploração de vulnerabilidades do seu computador e possibilitar a identificação das origens destas tentativas.
liberar uma porta específica de um programa ou serviço para que este possa se comunicar com a Internet ou rede local.
remover um programa malicioso ou código malicioso, já instalado, de um dispositivo USB, desde que você conecte o dispositivo no computador onde o firewall esteja instalado e devidamente configurado.
Com relação a Firewalls, leia as afirmativas.
I. Previne ataques do tipo DoS.
II. Filtra pacotes que se baseiam no endereço IP, número de porta TCP/UDP.
III. Identifica se o dado veio do transmissor verdadeiro.
IV. Trabalha somente no nível de rede.
V. Estabelece conexões com aplicações externas em nome de um usuário interno.
Está correto apenas o que se afirma em:
I e II.
III e IV.
I, II e V.
III, IV e V.
IV e V.
É um software ou hardware que verifica as informações provenientes da internet, com o objetivo de permitir ou bloquear o acesso ao computador de acordo com as configurações aplicadas, ajudando a impedir o acesso indevido de hackers ou programas maliciosos em um computador via internet. Essa definição refere-se a
criptografia.
firewall.
antivírus.
phishing.
Assinale a alternativa que apresenta as palavras que preenchem, respectivamente, as lacunas do seguinte texto, sobre Firewall.
Um Firewall é um software ou um _____ que verifica informações provenientes da Internet ou de uma rede, e as bloqueia ou _____ que elas cheguem ao computador, dependendo das próprias configurações. Um firewall pode ajudar a impedir que hackers ou softwares malintencionados (como _____) obtenham acesso ao computador através de uma rede ou da Internet. Um firewall também pode ajudar a impedir o computador de enviar software mal-intencionado para outros computadores.
programa; elimina antes; vírus.
hardware; elimina antes; vírus.
programa; permite; worms.
hardware; permite; worms.
programa; elimina antes; worms.
Qual programa é usado para proteger um computador contra acessos não autorizados vindos da internet?
WEBMAIL
Antivírus
FIREWALL pessoal
ANTISPYWARE
BACKUP
Qual o dispositivo de segurança que é uma combinação de HARDWARE e SOFTWARE e que isola a rede interna de uma organização da internet em geral, permitindo que alguns pacotes passem e bloqueando outros?
VPN
IDS
MODEM
FIREWALL
PROXY
Qual o nome do mecanismo em redes de computadores que controla e autoriza o tráfego de informações, estabelecendo filtros através de políticas de segurança?
Proxy.
Telnet.
Winsock.
Firewall.
Um firewall, quando bem configurado, age como um filtro e deve trabalhar com regras restritivas. A regra que melhor define o funcionamento de um firewall bem configurado é:
Tudo é proibido!
50% das tarefas são permitidas!
Tudo que não é permitido, é proibido!
Tudo é permitido!
Tudo que não é proibido, é permitido!
O firewall pode ser utilizado para proteger um computador contra acessos não autorizados vindos da internet. As configurações do firewall dependem de cada fabricante, porém, de forma geral, a mais indicada é:
liberar todo tráfego de entrada e saída do computador, bloqueando as conexões conforme necessário.
liberar somente o tráfego de saída do computador e bloquear todo tráfego de entrada para todos os programas, evitando, assim, os ataques via rede.
bloquear todo tráfego de entrada e saída do computador, liberando as conexões conforme necessário.
liberar todo tráfego de saída do computador e bloquear todo tráfego de entrada ao computador, liberando as conexões conforme necessário, de acordo com os programas usados.
bloquear todo tráfego de saída do computador e liberar todo tráfego de entrada ao computador, bloqueando as conexões conforme necessário.
Uma empresa instalou um firewall para controlar o acesso aos serviços HTTP, TFTP e POP3. Nesse caso, esse firewall vai ser configurado para controlar o acesso, respectivamente, às portas tcp/udp de número:
80/tcp, 20/udp e 25/tcp
80/tcp, 69/udp e 110/tcp
80/tcp, 69/tcp e 25/udp
81/tcp, 20/udp e 110tcp
81/tcp, 69/tcp e 109/tcp
Um tipo de ameaça à segurança da informação nas organizações é a invasão de seus sistemas por programas conhecidos como “vírus de computador”. Para diminuir a possibilidade desse tipo de ameaça aos sistemas de uma organização, uma medida de segurança indicada é:
exigir o uso de senhas individuais para acesso aos sistemas
instalar um sistema de firewall que bloqueie acessos indevidos aos sistemas
realizar auditorias que permitam saber o que foi modificado nos sistemas.
restringir o uso dos sistemas à rede intranet.



