







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere um firewall baseado em filtro de pacotes e avalie as seguintes afir-mativas:
I. É possível filtrar pacotes em função de informações contidas no cabeça-lho do protocolo IP.
II. Não é possível filtrar pacotes em função de informações contidas no ca-beçalho do protocolo TCP.
A opção CORRETA é:
As duas afirmativas são falsas.
As duas afirmativas são verdadeiras.
Apenas a primeira afirmativa é verdadeira.
Apenas a segunda afirmativa é verdadeira.
Em relação ao Firewall, o
I. Proxy nada mais é do que um firewall de controle de aplicações, tais como SMTP, FTP, HTTP e outras.
II. firewall de filtragem de pacotes determina que endereços IPs e dados podem estabelecer comunicação e/ou transmitir/receber dados, baseado em um conjunto de regras estabelecidas.
III. firewall de aplicação permite um acompanhamento mais preciso do tráfego entre a rede e a Internet enquanto o firewall de filtragem de pacotes é capaz de analisar informações sobre a conexão e notar alterações suspeitas.
É correto o que se afirma em
I e II, apenas.
II, apenas.
II e III, apenas.
I, II e III.
III, apenas.
Firewall é um programa que tem por objetivo proteger a máquina contra acessos e tráfego indesejados e proteger serviços que estejam sendo executados na máquina. Acerca desse tema, assinale a opção correta.
O firewall do Windows XP Professional (SP2) ajuda a prevenir que vírus e vermes atinjam o computador e, além disso, permite detectar e remover vírus que já estejam instalados no computador.
O firewall do Windows XP Professional (SP2) pode ser configurado para bloquear e filtrar mensagens eletrônicas não-solicitadas (spam).
O iptables, que é um código de firewall para Linux, kernel 2.4.x e 2.6.x, é um exemplo de firewall que opera no nível de aplicação.
O iptables não possui suporte ao protocolo TCP.
No Linux, o arquivo /
Qual é o tipo de pacote que deve ser bloqueado em um firewall baseado em filtro de pacotes, para ele não permitir a passagem de um PING para a rede segura sem prejudicar o tráfego normal das informações?
Pacotes TCP.
Pacotes ICMP.
Pacotes de broadcast.
Pacotes de multicast.
Analise as seguintes afirmações sobre Firewall.

Assinale a alternativa que contém a(s) afirmação(ões) CORRETA(S).
Apenas I.
Apenas II.
Apenas I e II.
Apenas I e III.
I, II e III.
Firewall é um tipo de antivírus que impede o acesso de usuários não-autorizados a uma rede ou à Internet por meio do computador protegido por ele.
Certo
Errado
Um firewall é um dispositivo que permite realizar a segmentação de uma rede local e provê características de segurança puramente física.
Certo
Errado
Das implementações abaixo, qual é a ideal contra as investidas de hacker tecnicamente muito bom?
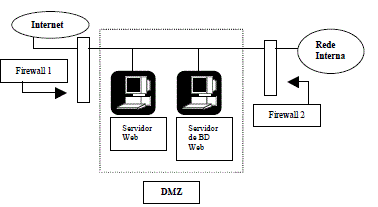
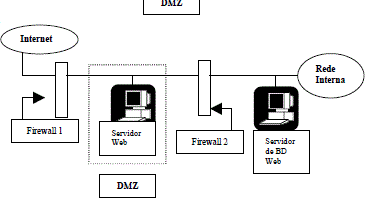
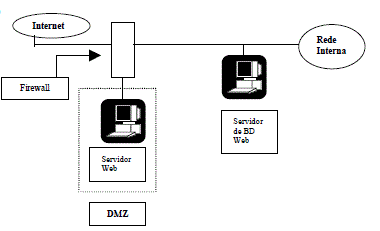
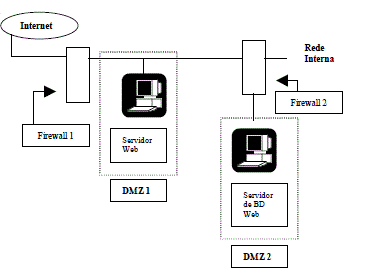
Ao analisar o cabeçalho dos pacotes, o firewall bem implementado consegue saber os protocolos usados e as portas e destino do pacote. Porém, no caso de pacote não se enquadrar em alguma regra, o firewall bem implementado deve tomar uma de duas decisões importantes. Quais são essas duas decisões?
Cortar a conexão ou colocar o pacote em quarentena.
Recusar o recebimento do pacote ou aceitá-lo com restrição.
Recusar o recebimento do pacote ou colocá-lo em quarentena.
Recusar o recebimento do pacote ou descartá-lo.
Julgue as seguintes afirmações sobre a segurança de sistemas de computador.
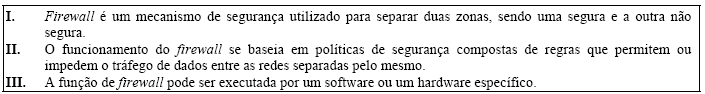
Escolha a alternativa que indica a(s) afirmação(ões) CORRETA(S).
Apenas I e II.
Apenas I e III.
Apenas II e III.
Apenas III.
Todas as afirmativas.
Pode-se chamar a barreira de proteção que controla o tráfego de dados da rede interna com a externa (internet) como:
bridge
switch
hub
firewall
Um firewall de filtragem de pacotes
Um firewall tradicional
permite realizar filtragem de serviços e impor políticas de segurança.
bem configurado em uma rede corporativa realiza a proteção contra vírus, tornando-se desnecessária a aquisição de ferramentas antivírus.
protege a rede contra bugs e falhas nos equipamentos decorrentes da não atualização dos sistemas operacionais.
evita colisões na rede interna e externa da empresa, melhorando, com isto, o desempenho do ambiente organizacional.
deve ser configurado com base em regras permissivas (todos podem fazer tudo o que não for proibido), restringindo-se acessos apenas quando necessário, como melhor política de segurança.
Qual das funções abaixo um firewall NÃO realiza em uma rede?
Bloquear acesso não autorizado aos aplicativos remotos que podem ser perigosos para a rede.
Criar redes privadas virtuais (VPN).
Filtrar URL, negando acesso para sites não autorizados.
Suportar varreduras de vírus no correio eletrônico.
Tratar códigos maliciosos de ataques do tipo Cavalode- Tróia.
Um firewall tem por finalidade
retransmitir mensagens recebidas para todas as redes a que esteja conectado, atuando como um difusor.
analisar o tráfego de mensagens, verificando, autorizando ou bloqueando informações de acordo com regras estabelecidas.
converter sinais analógicos em digitais e vice-versa.
realizar backup das principais informações da rede, sendo, por isto, muito importante em termos de segurança.
amplificar e corrigir eventuais distorções em sinais ou descartar mensagens, quando impossível sua recuperação.
É um mecanismo utilizado para proteger uma rede interna (confiável) de uma outra rede externa (não confiável). Para tanto utiliza uma combinação de componentes de hardware e software para controlar tráfego e acesso entre estas duas redes.
Trata-se de uma definição de
Firewall.
Host.
Criptografia.
Antivírus.
Sistema de autenticação de usuários com login e senha.
O firewall de perímetro existe para atender às necessidades de usuários que estão fora dos limites da empresa. Entre as regras de configuração que devem ser atendidas, o firewall de perímetro deve
Analise as seguintes afirmações relativas a tipos e configuração de Firewall:
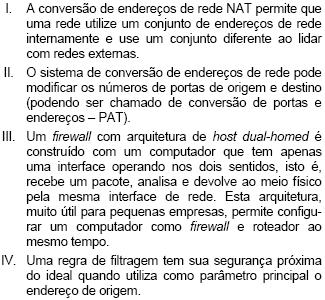
Estão corretos os itens:
I e II
II e III
III e IV
I e III
II e IV
Deve ser de conhecimento dos administradores do sistema de Segurança da Informação de uma entidade que não é suficiente montar um firewall e considerar que nunca vai ser invadido. Deve ser feito um acompanhamento do desempenho do firewall com a utilização de logs além de acompanhar com freqüência o trabalho realizado pelo IDS. Utilizandose o sistema operacional Linux como firewall podese encontrar ferramentas capazes e eficazes para efetuar esta função.
O iptables é uma destas ferramentas e, com relação a suas características, é correto afirmar que o iptables
não permite o serviço de proxy na rede.
possui mecanismos internos para aceitar e recuperar automaticamente pacotes duvidosos ou mal formados.
mantém suporte a detecção de fragmentos.
mantém suporte apenas para o protocolo TCP, garantindo assim a privacidade das comunicações controladas por conexão.
não exige que o kernel de sua máquina tenha sido compilado com suporte ao iptables.



