





Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O Linux Red Hat foi desenvolvido com o objetivo de facilitar a configuração e tornar o uso do sistema mais transparente. Todas as ferramentas desenvolvidas pela equipe do Red Hat tinham seu código aberto, o que possibilitou o surgimento de muitas outras distribuições derivadas dele, incluindo o Mandrake (França), o Conectiva (Brasil) e o SuSE (Alemanha).
O Linux Red Hat é

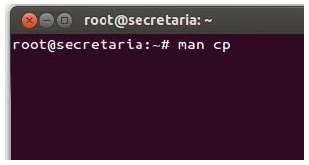
Considerando a figura acima, que mostra a tela de um terminal do sistema operacional Linux Ubuntu 14.10, assinale a alternativa correta no que se refere ao resultado da execução do comando apresentado.
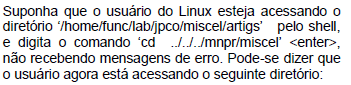
O comando cp copiará, para o diretório atual, o arquivo man, localizado no diretório secretaria.
O comando cp copiará, para o diretório secretaria, o arquivo man, localizado no diretório atual.
Na tela representada na figura acima, haverá a exibição de algumas propriedades do arquivo man, como, por exemplo, seu tamanho, antes de ser finalizada a sua cópia do diretório secretaria para o diretório atual.
Será realizada a instalação do programa cp pelo usuário root, administrador do sistema, direto do man, repositório do Ubuntu 14.10.
Será mostrado manual com as informações referentes ao comando cp.
Um Administrador de Redes Linux ativou o uso de SYN Cookies, um recurso oferecido diretamente pelo Kernel, que foi incluído no script de firewall através do seguinte comando no servidor dedicado:
# echo 1 > /
Com isso o Administrador de Redes pode conseguir o seguinte objetivo:
Bloquear ataques do tipo DoS spoofing, que consiste em enviar um grande volume de pacotes SYN até o alvo, sem nunca efetivamente abrir a conexão.
Impedir a troca de pacotes entre o emissor e o destinatário, através do ataque DoS two-way handshake. O emissor envia um pacote SYN e o destinatário responde com um pacote SYN/ACK. A conexão TCP fica então aberta indeterminadamente.
Como existe um limite de conexões TCP que o servidor pode manter ativas simultaneamente, um grande volume de pacotes SYN pode estourar o limite de conexões, travando o servidor. Este comando verifica se está ocorrendo um ataque do tipo DoS syncookies e avisa o Administrador.
Ao ativar o recurso, o sistema passa a responder ao pacote SYN inicial com um cookie, que identifica o cliente. Com isso, o sistema aloca espaço para a conexão apenas após receber o pacote ACK de resposta, tornando o ataque DoS SYN flood inefetivo, reduzindo seu efeito sobre o servidor.
Desativar ações de um atacante que tenta invadir o sistema usando o ataque DoS syncookies. Este ataque pode consumir um pouco de banda, mas obriga o servidor a enviar um grande volume de SYN Cookies de resposta, provocando o seu travamento.

/
/
/
/
/


