







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Phishing é puramente definido como redes de computadores comprometidos e controlados remotamente para realizar atividades maliciosas, como ataques distribuídos de negação de serviço (DDoS).
Certo
Errado
Com relação a ameaças, tipos de ataques e vulnerabilidades das informações, assinale a alternativa incorreta.
Phishing é uma técnica que utiliza engenharia social para induzir indivíduos a divulgar informações confidenciais, como senhas e números de cartões de crédito, muitas vezes por meio de e-mails falsos ou sites fraudulentos.
Um ataque de força bruta é uma tentativa repetida de descobrir uma senha ao testar várias combinações possíveis até encontrar a correta, sendo um método eficaz para superar criptografia robusta.
A injeção de SQL é uma vulnerabilidade que ocorre quando um invasor insere código SQL malicioso em campos de entrada de dados para explorar falhas no sistema de gerenciamento de banco de dados.
O ransomware é um tipo de ataque que visa tornar inacessíveis os dados de um sistema até que um resgate seja pago, sendo comumente distribuído por meio de anexos de e-mail infectados ou sites comprometidos.
Assinale a alternativa que apresenta a técnica utilizada para enganar usuários, fazendo-os revelar informações confidenciais, como senhas e detalhes do cartão de crédito
phishing
spyware
ransomware
worm
firewall
Sobre segurança e proteção de computadores, assinale a alternativa correta:
A atualização regular do sistema operacional e dos aplicativos não é uma prática recomendada, pois pode causar instabilidade no sistema.
O malware é um termo genérico que se refere a qualquer tipo de software malicioso, incluindo vírus, worms e spyware, e sua principal função é comprometer a segurança do sistema.
A autenticação de dois fatores é um método de segurança que não é necessário em sistemas críticos, pois o uso de senhas complexas é suficiente para proteger informações sensíveis.
Os ataques de phishing sempre ocorrem apenas através de e-mails, não podendo ser realizados por meio de mensagens em redes sociais ou sites falsificados.
Um firewall é um software que garante a proteção contra todos os tipos de vírus, tornando desnecessário o uso de antivírus no computador.
Ataques na internet são as tentativas de criminosos, conhecidos como hackers, de danificar ou destruir uma rede de sistemas. Essas violações podem fazer com que dados sigilosos sejam roubados ou expostos, podendo causar o roubo de identidade e extorsão do titular dos dados. Avalie as proposições a respeito do ataque de phishing:
I - O phishing é um dos golpes mais antigos e conhecidos da internet. O termo phishing se deve ao fato de os cibercriminosos irem “pescar” (em inglês, fishing) com uma atraente isca para fisgar as vítimas do vasto oceano dos usuários da internet.
II - O phishing funciona com o golpista enviando um texto direcionado, com o objetivo de convencer a vítima a ter contato pessoalmente a fim de capturar informações sigilosas ou, até mesmo, conseguir obter recursos financeiros da vítima.
III - Alguns hackers chegam ao ponto de criar perfis falsos nas redes sociais e investir tempo na construção de um relacionamento com possíveis vítimas e só ativam a armadilha após estabelecer confiança.
IV - Um e-mail de phishing é um e-mail fraudulento criado para induzí-lo a revelar informações confidenciais ou infectá-lo por meio de links para sites mal-intencionados ou anexos com malware.
Estão CORRETAS:
I, II, III.
I, II, IV.
I, III, IV.
II, III, IV.
I, II, III, IV.
Para evitar ataques de phishing, é preciso
utilizar autenticação de dois fatores (2FA).
instalar um software antivírus confiável.
configurar uma solução de firewall robusta.
manter o sistema operacional sempre atualizado.
Considere os seguintes tipos de ataque de hackers e considere as seguintes descrições:
(1) Phising | ( ) Interceptação de comunicações entre duas partes sem o conhecimento delas. |
(2) Ransomware | ( ) Sobrecarga intencional de um serviço online para torná-lo inacessível. |
(3) Man-in-the-Middle (MitM) | ( ) Estratégia que envolve enganar os usuários para revelar informações confidenciais, frequentemente através de e-mails falsos. |
(4) Ataque de Negação de Serviço (DDoS) | ( ) Ataque que envolve o sequestro de dados ou sistemas, com a demanda de pagamento de resgate para sua liberação. |
Assinale a alternativa que contém a ordem CORRETA de associação.
4, 2, 3, 1.
3, 4, 1, 2.
2, 4, 1, 3.
2, 1, 3, 4.
Leia:
“É um tipo específico de phishing que quando você tenta acessar um site legitimo, o seu navegador Web é redirecionado, de forma transparente, para uma página falsa.”
Marque a alternativa que corresponde CORRETAMENTE ao tipo de phishing contextualizado:
Ransoware.
SPAM.
Spoofing.
Pharming.
Phishing é uma técnica comum usada por criminosos para obter informações confidenciais. Qual sinal indica uma possível tentativa de phishing?
E-mails que solicitam verificar suas informações de login através de um link.
E-mails de fontes conhecidas que não contêm links externos.
Anúncios que oferecem produtos com preços razoáveis.
Sites que requerem autenticação de dois fatores.
Assinale a alternativa que apresenta a característica principal do tipo de ação intrusiva conhecida como phishing, no contexto da segurança da informação.
Trata-se de um tipo de ataque que infecta computadores através de pendrives ou outros dispositivos removíveis.
Refere-se a um ataque em que o invasor bloqueia o acesso aos arquivos da vítima até que um resgate seja pago.
Consiste em um ataque que envolve o envio de e-mails falsos, imitando instituições legítimas, para roubar dados confidenciais dos usuários.
Corresponde a um ataque em que o invasor assume o controle do roteador da vítima para monitorar seu tráfego de rede.
No mundo da tecnologia, vírus e ameaças digitais representam um desafio constante para a segurança cibernética. Vírus são programas maliciosos projetados para se infiltrar em sistemas de computadores, causando danos, roubando informações ou assumindo o controle dos dispositivos. Essas ameaças podem se manifestar de diversas formas, desde malware que se esconde em aplicativos aparentemente legítimos até técnicas de engenharia social que visam enganar os usuários para obter acesso não autorizado. Qual das seguintes afirmações é verdadeira em relação ao universo das ameaças digitais?
Rootkits são técnicas que alteram o código do sistema operacional para esconder processos maliciosos, dificultando a detecção por antivírus.
Negação de serviço (DDoS) é uma técnica que usa engenharia social para enganar usuários e obter informações confidenciais, como senhas e números de cartão de crédito.
Spyware é uma forma de malware que sequestra dados e pede um resgate em troca da sua liberação, geralmente usando criptografia.
Ransomware é um tipo de vírus que se propaga por anexos de e-mail e explora vulnerabilidades no sistema operacional para se instalar silenciosamente.
Ataques de Phishing são projetados para sobrecarregar servidores ou redes, tornando-as inacessíveis para usuários legítimos.
Maria, uma assistente administrativa, recebeu um email de um remetente desconhecido solicitando informações pessoais e um link para preencher um formulário. Desconfiada, Maria decidiu não clicar no link e relatou o e-mail ao departamento de TI. Assinale corretamente a prática recomendada que foi aplicada por Maria para evitar um possível ataque de phishing.
Executar o arquivo anexo para verificar seu conteúdo.
Clicar no link, mas usando um navegador anônimo.
Ignorar o e-mail e deletá-lo imediatamente sem informar ao TI.
Relatar o e-mail suspeito ao departamento de TI e não clicar no link.
Analise as afirmativas a seguir sobre ataque de phishing.
I. O ataque é realizado por meio de comunicações eletrônicas, como um e-mail ou uma chamada telefônica.
II. O invasor disfarça-se como uma pessoa ou organização de confiança.
III. O objetivo é obter informações pessoais confidenciais, como credenciais de login ou números de cartão de crédito.
IV. Os phishers (pessoas por trás do ataque) não querem prejudicar, geralmente só querem propagar lixo eletrônico.
Estão CORRETAS as afirmativas
I, II e III, apenas.
II, III e IV, apenas.
II e III, apenas.
II e IV, apenas.
I, II e IV, apenas.
Faça a correlação entre as colunas para assinalar a alternativa verdadeira.
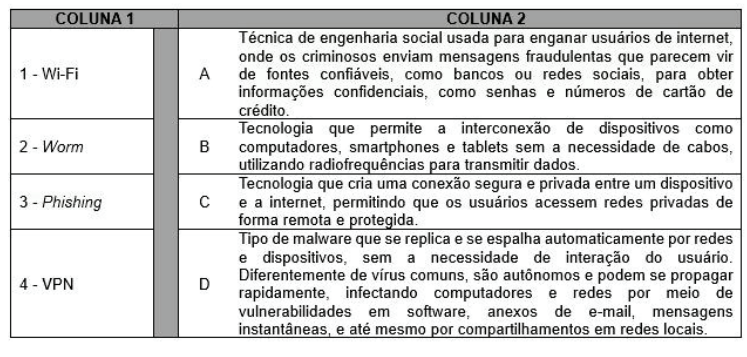
1-B; 2-D; 3-A; 4-C.
1-D; 2-B; 3-C; 4-A.
1-A; 2-C; 3-B; 4-D.
1-C; 2-A; 3-D; 4-B.
Sobre conceitos de tecnologia de informação, é correto afirmar que:
Criptografia é uma prática obsoleta que foi substituída por novas tecnologias de segurança baseadas em inteligência artificial.
Phishing é uma técnica que protege os usuários contra fraudes online ao verificar a autenticidade dos websites.
Spyware é um software que protege os dados do usuário ao monitorar secretamente as ações de hackers sem o conhecimento deles.
Ransomware é um tipo de malware que criptografa os dados da vítima, exigindo um resgate em troca da descriptografia.
Um firewall é uma ferramenta usada para acelerar a transferência de dados através da internet.
Trata-se de crime de enganar as pessoas para que compartilhem informações confidenciais como senhas e número de cartões de crédito. Essa prática recebeu o nome de
vírus.
scamming.
adware.
phishing.
A segurança na internet é fundamental para proteger informações pessoais e profissionais de acessos não autorizados e ataques cibernéticos. Qual das alternativas a seguir melhor descreve uma prática segura para evitar Phishing?
Clicar em links e baixar anexos de e-mails de remetentes desconhecidos para verificar se contêm ameaças.
Compartilhar senhas com colegas de trabalho para garantir que todos tenham acesso às informações necessárias, evitando a perda de dados.
Responder imediatamente a e-mails que informam sobre uma possível violação de segurança, fornecendo os dados solicitados para resolver o problema.
Sempre verificar o endereço de e-mail do remetente e desconfiar de mensagens que solicitam informações pessoais ou financeiras, especialmente se contêm erros gramaticais ou URLs suspeitas.
Um(a) funcionário(a) de uma empresa recebeu um e-mail supostamente do departamento financeiro, solicitando a confirmação urgente de suas credenciais. Qual das alternativas abaixo é uma característica típica de phishing, que sugere que o(a) funcionário(a) deve desconfiar do e-mail?
Solicita informações pessoais urgentes e inclui um link suspeito.
O remetente apresenta uma assinatura oficial com nome e cargo.
O link de redirecionamento possui certificado SSL.
O e-mail foi enviado de um domínio oficial da empresa.
O corpo do e-mail contém apenas uma saudação genérica.
Manter a segurança dos dados em um ambiente digital exige atenção constante às ameaças e a utilização de diferentes mecanismos de proteção. Além de softwares como antivírus e firewalls, outras ferramentas e práticas são essenciais para garantir a segurança da informação. Sobre essas ferramentas e práticas, julgue as seguintes afirmações como verdadeiras (V) ou falsas (F):
(__)Phishing é uma técnica utilizada para roubar dados pessoais, como senhas e números de cartão de crédito, por meio de mensagens falsas que induzem o usuário a fornecer informações confidenciais.
(__)Malware é um termo genérico que se refere a qualquer tipo de software malicioso, incluindo vírus, worms, trojans e spywares, que podem causar danos ao sistema ou roubar dados.
(__)A autenticação em duas etapas aumenta a segurança do acesso a contas online, exigindo que o usuário forneça duas formas de identificação, como senha e código enviado por SMS.
Assinale a alternativa cuja respectiva ordem de julgamento está correta:
V − F − V.
F − F − V.
V − F − F.
V − V − V.
Relacione as ameaças à segurança da informação na COLUNA I com as descrições correspondentes na COLUNA II.
COLUNA I
1. Ataques de engenharia reversa
2. Phishing
COLUNA II
( ) Tentativas de induzir indivíduos a divulgar informações confidenciais, como senhas e informações financeiras, geralmente por meio de e-mails falsos ou páginas da web fraudulentas.
( ) Técnica utilizada para inserir códigos maliciosos em sistemas ou redes, a fim de causar danos ou roubar informações.
( ) Tipo de ataque que busca obter informações sensíveis por meio de técnicas de manipulação psicológica, muitas vezes explorando a confiança das vítimas.
Assinale a sequência correta.
2 1 1
1 2 1
1 2 2
2 1 2



