





Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.
Considere a seguinte configuração:
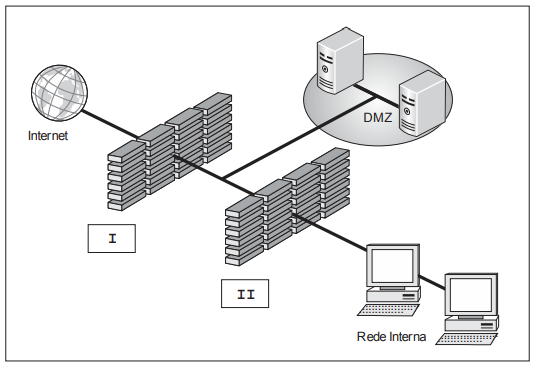
Analisando esta configuração de rede, é correto afirmar:
É uma configuração em que a DMZ faz uso do Bastion Host, que utiliza um firewall de filtragem (caixa I) e um firewall de proxy (caixa II). Suas vantagens incluem o custo mais baixo em relação a outras arquiteturas e a facilidade na administração por haver apenas um firewall para administrar na Rede Interna.
Nesta configuração back-to-back, há um firewall externo (caixa I) e um firewall interno (caixa II) nos lados da DMZ. Para que um usuário externo alcance a Rede Interna, ele terá que passar pelos dois firewalls. Esse cenário é indicado para redes corporativas devido ao custo mais alto e à administração mais complexa.
Nesta configuração é essencial usar senhas fortes para todos os recursos internos, pois caso haja qualquer problema que deixe a Rede Interna ou a DMZ vulneráveis a ataques externos, este seria único recurso para evitar que o atacante tomasse controle sobre os mesmos.
A caixa II traz um firewall de proxy que lê cada pacote de dados que passa por dentro e por fora da DMZ. Este firewall filtra o pacote baseado em conjuntos de regras programáveis implementadas pelo administrador da rede.
A caixa II traz um firewall de filtragem de pacotes que filtra todos os pedidos de um determinado protocolo ou tipo dos clientes da Rede Interna, que então faz estes pedidos à Internet representando o cliente local. Uma máquina da rede atua como um buffer entre usuários remotos mal intencionados e as máquinas dos clientes internos e da DMZ.