







Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.

A NBR ISO/IEC 27001 especifica requisitos para um Sistema de Gestão de Segurança da Informação (SGSI), definido como um sistema de gestão desenvolvido para a segurança da informação de uma organização e baseado em uma abordagem de riscos do negócio. Essa norma também adota o ciclo denominado PDCA para estruturar todos os processos envolvidos em um SGSI, conforme ilustrado na figura abaixo.
EXPECTATIVAS E REQUISITOS DE SEGURANÇA DA INFORMAÇÃO
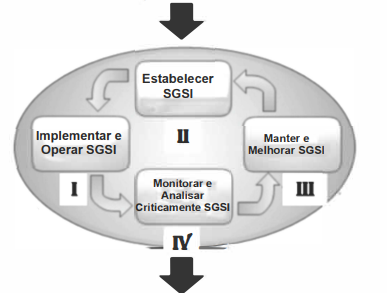
SEGURANÇA DA INFORMAÇÃO GERENCIADA
Sendo o PDCA uma ferramenta gerencial que possibilita a melhoria contínua de processos e a solução de problemas, os indicadores I, II, III e IV são referenciados, respectivamente, como: