





Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.
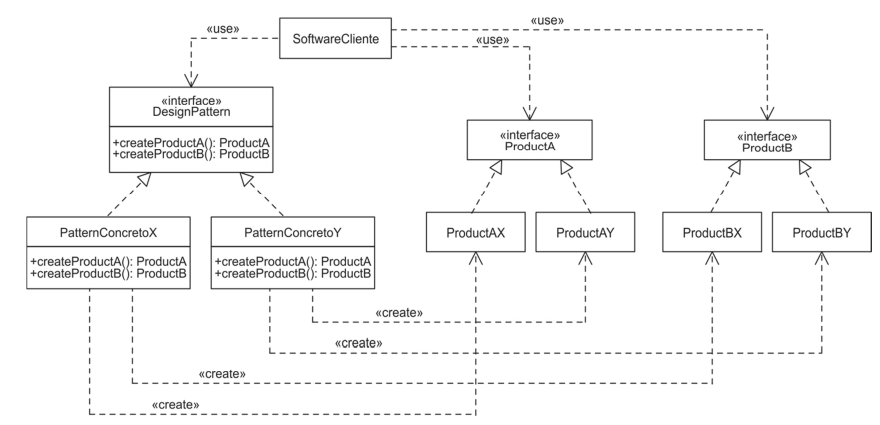
Atenção: Para responder às questões 38 e 39, considere a figura abaixo.
A norma ABNT NBR ISO/IEC 27001:2013, no que tange à coleta de evidências no processo de gestão de incidentes de segurança da informação, indica, como controle, que
incidentes e evidências de segurança da informação devem ser documentados em um repositório não público, acessível a todos os colaboradores autorizados.
os conhecimentos obtidos da análise e resolução de incidentes de segurança devem ser usados para contornar incidentes sem gravidade e identificar evidências que não são claramente identificadas.
incidentes de segurança devem ser documentados e disponibilizados para todos os colaboradores de TI da instituição, incluindo as evidências relacionadas a estes incidentes.
a organização deve definir e aplicar procedimentos para identificação, coleta, aquisição e preservação das informações, as quais podem servir como evidências.
a responsabilidade na coleta de evidências deve ser atribuída a todos os colaboradores da área de TI, para assegurar respostas rápidas, efetivas e ordenadas aos incidentes de segurança.