







Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.

Considere o seguinte diagrama para responder às questões a seguir:
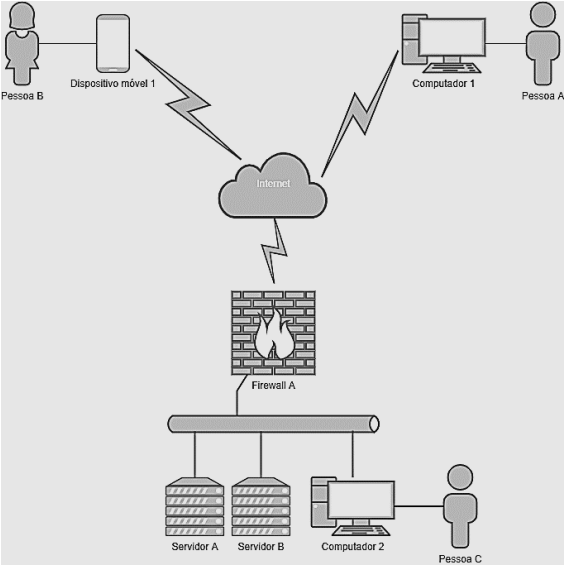
Vamos assumir que:
Os dispositivos possuem as seguintes configurações:
Computador 1:
WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.
Computador 2:
IP: 10.77.1.16/20
Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP: 10.17.17.26/23.
As pessoas A, B e C são funcionários da empresa XPTO.
O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.
Durante uma análise de logs no Servidor B encontrou-se o seguinte registro:
https://www.minhaaplicacao.com.br/atualizacao?mensagem=<script>document.write(“<iframe width=’0’ height=’0’src=’https://ssite.cn’></
Um exemplo da chamada comum para este registro seria:
https://www.minhaaplicacao.com.br/atualizacao?mensagem =Aviso de nova publicação
Identificou-se também que o campo mensagem é utilizado na composição do site e seu conteúdo aparece como parte do html dele.
A seguinte opção é consistente com um ataque que geraria um log deste tipo: