







Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.

Considere o seguinte diagrama para responder às questões a seguir:
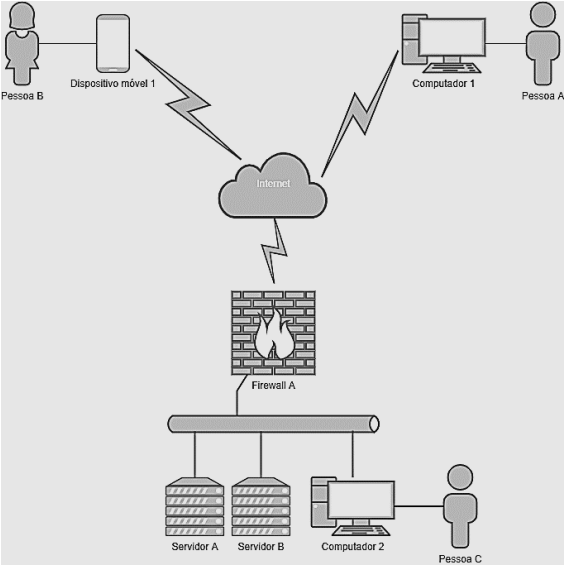
Vamos assumir que:
Os dispositivos possuem as seguintes configurações:
Computador 1:
WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.
Computador 2:
IP: 10.77.1.16/20
Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP: 10.17.17.26/23.
As pessoas A, B e C são funcionários da empresa XPTO.
O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.
Visando a melhorar a segurança de suas aplicações, os responsáveis pela empresa XPTO decidiram contratar uma empresa para fazer a análise do código fonte.
A consultoria utilizou uma ferramenta que fez a análise automática do código fonte e indicou o seguinte código como vulnerável:
<?php
$db = new SQLite3('test.db');
$count = $db->querySingle('select count(*) from
secrets where id = ' . $_GET['id']);
echo "O resultado é: ".$count;
Baseado no resultado, assinale a opção que mostra corretamente: o nome da categoria a que pertence a ferramenta e a categoria da vulnerabilidade.