




Imagem de fundo

A norma NBR-ISSO-IEC 27005:2019 ilustra o processo de...

A norma NBR-ISSO-IEC 27005:2019 ilustra o processo de gestão de riscos de segurança da informação com a figura abaixo.
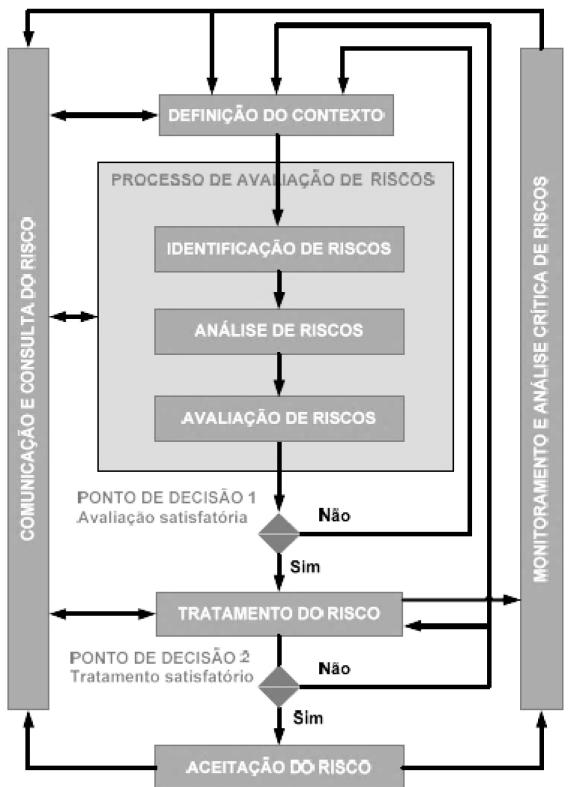

Imagem associada para resolução da questão


FIM DA PRIMEIRA OU DAS DEMAIS ITERAÇÕES


Entendendo o diagrama acima como um processo, devemos esperar como saída da atividade DEFINIÇÃO DO CONTEXTO, de acordo com a norma NBR-ISSO-IEC 27005:2019,


A

o escopo do levantamento de processos, incluindo atividades auto normativas.


B

uma lista de ameaças com a identificação do tipo e da fonte das ameaças.


C

uma lista de ativos com riscos a serem gerenciados e uma lista dos processos de negócio relacionados aos ativos e suas relevâncias.


D

uma lista de riscos avaliados, ordenados por prioridade de acordo com os critérios de avaliação de riscos.


E

a especificação dos critérios básicos, o escopo e os limites do processo de gestão de riscos de segurança da informação e a organização responsável pelo processo.