





Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.
Uma rede local (LAN) está configurada conforme a figura a seguir. Nesta rede, existe um servidor DHCP localizado no roteador de borda, no endereço IP 192.0.2.1. Esta rede está funcionando somente com a VLAN 1 (padrão) em um único domínio de broadcast. Um usuário instalou de forma errada um roteador de acesso para a rede sem fio, fazendo com que este ponto de acesso distribua pelo seu servidor DHCP endereços IPs dinamicamente na rede. Os usuários que receberem os Ips errados não poderão acessar a rede externa, pois o Gateway padrão indicado pelo servidor DHCP do ponto de acesso não é o roteador de borda.
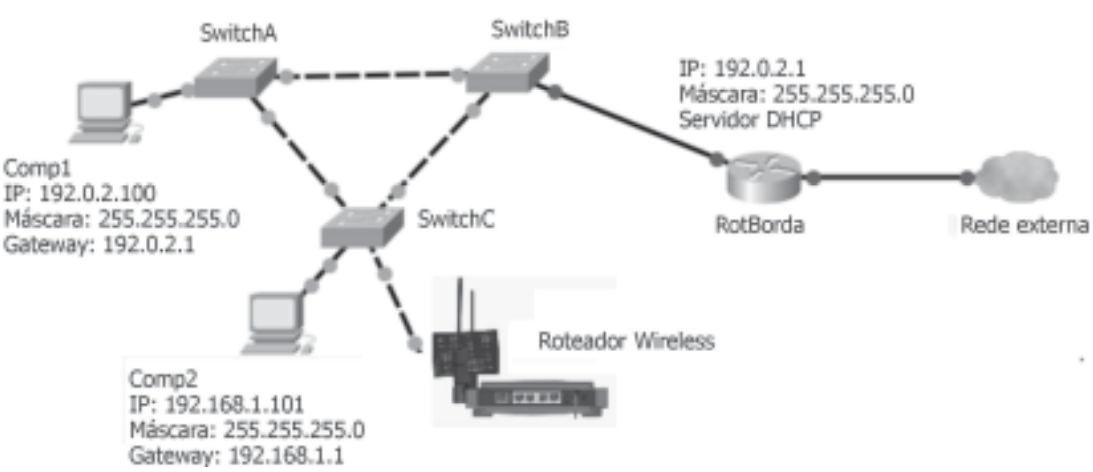
Assinale a alternativa que apresenta a solução possível, para evitar esse tipo de problema.
Não existe solução técnica para esse tipo de problema, o que deve ser feito é uma política interna negando a instalação de qualquer ponto de acesso sem a permissão da administração da rede, para evitar que o ponto de acesso distribua pelo seu servidor de DHCP, IPs de forma errada.
Existem algumas soluções proprietárias de empresas fabricantes de equipamentos de redes que evitam este tipo de problema. O DHCP snooping é disponibilizado em determinados equipamentos de rede e, quando configurado de forma correta, só permite que o servidor DHCP oficial da rede distribua os IPs corretos.
A única solução técnica para esse tipo de problema é a instalação de um Firewall no roteador de borda da rede, impossibilitando assim o ataque de falso DHCP na rede local.
O administrador de redes deve instalar um Intrusion detection system (IDS) na rede local, fazendo com que esse sistema fique fazendo constantemente varreduras na rede em busca desses tipos de ataques. Quando o sistema detecta um ataque falso de DHCP, ele anula o equipamento invasor, determinando o IP: 0.0.0.0 para o equipamento invasor.
Para evitar esse tipo de ataque, o administrador deve configurar a rede interna sempre com endereços da RFC 1918 (falsos), nas faixas 10.0.0.0/8, 172.16.0.0/16 e 192.168.0.0/24. Se for utilizado algum desses endereços, o roteador invasor não irá distribuir IPs por meio de seu servidor DHCP.