





Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.
Observe a figura apresentada.
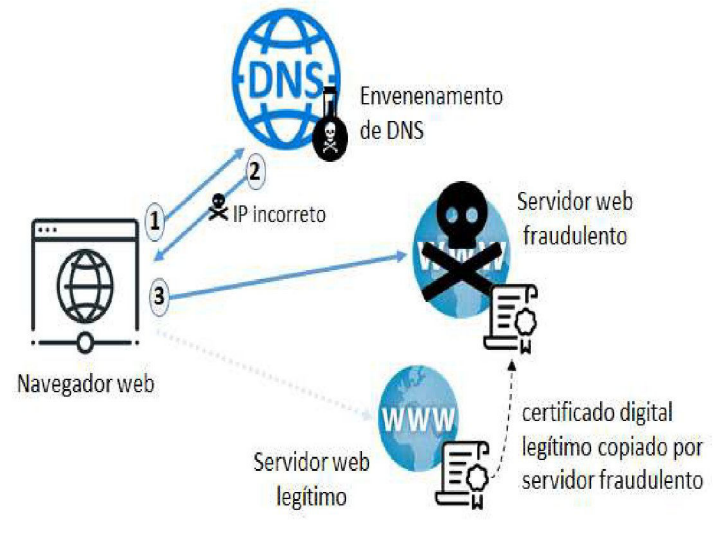
Considere o cenário apresentado em que um servidor de DNS é invadido e suas tabelas alteradas de forma que, ao tentar visitar o site www.banco.com.br, o endereço IP devolvido pelo DNS é o de um servidor web fraudulento, construído de forma a imitar o site legítimo. Suponha que o servidor original usa HTTPS, com um certificado válido, e que o administrador do servidor fraudulento também decida usar comunicações com HTTPS. Se o site fraudulento tentar utilizar o certificado digital do servidor legítimo como se fosse seu, pode-se afirmar que:
O navegador web deve informar que algo está errado, pois o servidor fraudulento não terá acesso à chave privada correspondente àquele certificado, algo necessário para se passar pelo dono legítimo do certificado.
Até que o certificado do servidor legítimo seja revogado, o navegador web não deve informar que algo está errado, pois até então o certificado utilizado pelo servidor fraudulento é válido.
O navegador web não deve informar que algo está errado, pois o certificado utilizado pelo servidor fraudulento permanecerá válido até a sua data de expiração.
A tentativa de copiar o certificado digital do servidor legítimo deve falhar, pois sites legítimos não entregam seus certificados a outros servidores, mas apenas a clientes.
O navegador web deve informar que algo está errado, pois o endereço IP do servidor fraudulento não será aquele informado no certificado digital copiado do servidor legítimo.