





Seu próximo nível começa aqui
Seu desenvolvimento não pode ter limites. Garanta sua Assinatura Ilimitada e libere uma preparação completa com os melhores professores do Brasil.
Analise o fragmento de código, executado no servidor, de uma aplicação WEB.
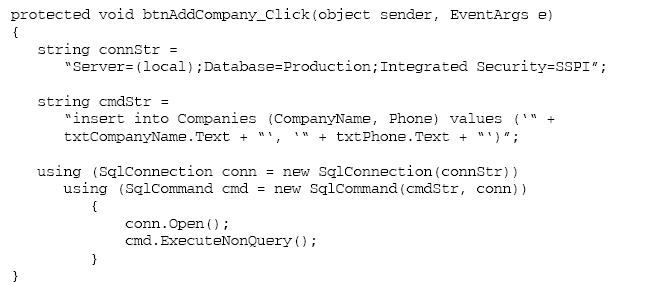
Considerando-se que o fragmento acima lê dados de formulários preenchidos por usuários, o código é vulnerável ao ataque de
buffer overflow, já que o tamanho da entrada não é verificado no objeto connStr.
buffer overflow, mesmo que o método em questão esteja declarado como protegido.
cross site scripting, pois não protege contra injeção de código javascript em cookies.
sql injection, pois permite que o objeto cmdStr seja montado de forma maliciosa.
sql injection, pois permite que o banco de dados seja especificado por parâmetros.