




Uma ferramenta de captura de pacotes de rede (sniffer)...
Imagem de fundo

Uma ferramenta de captura de pacotes de rede (sniffer)...

Uma ferramenta de captura de pacotes de rede (sniffer) executada em um computador apresentou o seguinte quadro (frame) capturado:
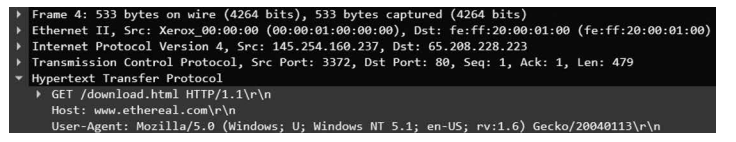
Imagem associada para resolução da questão

Com base nessas informações, é correto concluir que


A

o malware conhecido como Mozilla/5.0 foi detectado tentando infectar o computador.


B

um malware do tipo backdoor foi detectado no computador, recebendo conexões indevidas na porta TCP 3372.


C

se trata de uma requisição a um servidor web que não utiliza HTTPS como conexão segura.


D

o hash criptográfico do endereço de destino do pacote é fe:ff:20:00:01:00.


E

o pacote foi capturado trafegando pela interface de rede a uma taxa de 4264 bits por segundo.