







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em ambientes Windows e Linux, a administração adequada de usuários, permissões e serviços é essencial à segurança e à disponibilidade dos sistemas. Sobre esse tema, assinale a alternativa correta.
Em Linux, todos os usuários possuem necessariamente privilégios administrativos equivalentes ao usuário root.
Em Windows, permissões de arquivos só podem ser definidas para dispositivos removíveis, não para diretórios locais.
Em Linux, permissões de leitura, escrita e execução podem ser atribuídas separadamente ao proprietário, ao grupo e aos demais usuários, enquanto em Windows é comum o uso de listas de controle de acesso para permissões mais granulares.
Em servidores Windows e Linux, serviços de rede não dependem de configuração de permissões, portas ou políticas de segurança.
Em um ambiente com Active Directory executando Windows Server, um analista de segurança descobre que o domínio permite consultas LDAP anônimas. Para resolver essa vulnerabilidade de forma nativa, segura e garantindo a compatibilidade do ambiente, o analista deve
ativar a política RestrictAnonymous no nível O para impedir qualquer comunicação de rede que não utilize autenticação mútua Kerberos.
ativar a política RestrictALL no nível O para impedir qualquer comunicação de rede que não utilize autenticação mútua LDAP.
configurar uma GPO para exigir LOAP Signing e ajustar as permissões de controle de acesso (ACLs) para remover o acesso de leitura do grupo Logon Anônimo.
habilitar o serviço de DNSSec do Active Directory e forçar a comunicação via protocolo SMS assinado de forma anônima.
migrar os serviços para a porta 636, e forçar a utilização de certificados autoassinados gerados individualmente em cada estação de trabalho para garantir que o atacante utilize um certificado comum a todos os usuários.
Em um domínio Windows Server, a correta administração de usuários e grupos é essencial para garantir segurança e organização. No Active Directory, qual é a principal finalidade de uma Política de Grupo (GPO)?
Criar contas de usuários automaticamente no domínio.
Controlar e padronizar configurações de usuários e computadores.
Armazenar arquivos compartilhados em rede.
Monitorar tráfego de rede em tempo real.
No Active Directory, o protocolo LDAP é empregado para consulta e manipulação de objetos do diretório, e o Kerberos é utilizado como principal mecanismo de autenticação.
Certo
Errado
No contexto do Active Directory, um objeto possui SID (security identifier) igual a
S-1-5-21-1004336348-1177238915-682003330-512
onde RID (relative identifier) é igual a
512.
S-1-5-21.
S-1-5.
1004336348.
682003330.
Associe cada afirmativa ao serviço correspondente:
(1) Active Directory Domain Services (AD DS)
(2) Internet Information Services (IIS)
(3) Terminal Services
I. Serviço responsável por armazenar informações sobre usuários, grupos, computadores e outros objetos da rede, fornecendo mecanismos centralizados de autenticação e autorização.
II. Plataforma de servidor web modular utilizada para hospedar sites, aplicações e serviços baseados nos protocolos HTTP e HTTPS.
III. Tecnologia que permite aos usuários acessar remotamente aplicações ou áreas de trabalho executadas em um servidor, com o processamento ocorrendo de forma centralizada.
IV. Possui arquitetura extensível baseada em módulos, permitindo a instalação apenas dos componentes necessários para o ambiente.
Assinale a alternativa que apresenta a sequência correta:
Active Directory Domain Services – Internet Information Services – Terminal Services – Internet Information Services
Internet Information Services – Active Directory Domain Services – Terminal Services – Internet Information Services
Active Directory Domain Services – Terminal Services – Internet Information Services – Active Directory Domain Services
Terminal Services – Internet Information Services – Active Directory Domain Services – Internet Information Services
Active Directory Domain Services – Internet Information Services – Internet Information Services – Terminal Services
A equipe de suporte técnico de um Ministério Público está realizando a padronização das novas estações de trabalho equipadas com o sistema operacional Windows 11. Para garantir que as políticas de segurança e as diretivas de grupo sejam aplicadas corretamente a partir do servidor central, cada notebook deve ser integrado ao domínio organizacional promotoria.local. Visando à eficiência e à agilidade no atendimento das demandas de infraestrutura, o administrador de redes determinou que esse procedimento seja executado via PowerShell, permitindo o provisionamento rápido e automatizado das máquinas na rede local. Para realizar essa operação, o cmdlet que o técnico, com direito administrativo, deve executar é
Set-Domain DomainName "promotoria.local" -InstallDns
netdom join /
join-domain promotoria.local Restart-Computer
Add-Computer -DomainName "promotoria.local" -Credential (Get-Credential) -Restart
Set-ADDomain -Identity "promotoria.local" -Force-Restart
No modelo lógico do Active Directory, os domínios funcionam como partições que delimitam a replicação de dados para a otimização da rede e permitem que as identidades de usuários neles criadas sejam referenciadas em qualquer computador que integre a floresta.
Certo
Errado
Em um ambiente corporativo, o Active Directory permite centralizar a autenticação de usuários e a aplicação de políticas de segurança, como restrição de acesso a pastas administrativas, facilitando a gestão por parte do analista de sistemas.
Certo
Errado
Em um domínio Active Directory, um GPO vinculado ao domínio está marcado com a opção Enforced (Imposto / No Override). Abaixo, uma Unidade Organizacional (OU) está configurada com Block Inheritance (Bloquear Herança), para impedir a herança de políticas dos níveis superiores. Assinale a alternativa que apresenta o resultado para os objetos dessa OU.
O Block Inheritance configurado na OU prevalece sobre qualquer vínculo superior e impede que o GPO do domínio seja aplicado aos objetos dessa OU, mesmo quando o link desse GPO está marcado com a opção Enforced.
O GPO Local da máquina sempre prevalece, processado por último, sobrepondo-se às do domínio e da OU.
As duas opções se anulam mutuamente: como a Enforced força a herança e o Block Inheritance a bloqueia, o sistema descarta ambos os comandos e nenhuma política de grupo dos níveis superiores é aplicada aos objetos da OU.
O GPO marcado como Enforced é aplicado aos objetos da OU, pois o Enforced tem precedência sobre o Block Inheritance.
O GPO modificado mais recentemente prevalece, usando a data de última alteração como critério de desempate.
A administração de sistemas operacionais modernos exige o conhecimento técnico sobre gerenciamento de permissões, serviços de diretório e arquitetura de núcleo. Acerca do assunto, registre V, para as afirmativas verdadeiras, e F, para as falsas:
(__)No Linux, o comando 'chmod 755' define permissão total para o proprietário e permissão de leitura e execução para os demais membros do grupo e outros usuários do sistema.
(__)O Windows Server utiliza o serviço Active Directory para prover a autenticação centralizada e gerenciar a base de dados de objetos de rede em domínios corporativos.
(__)O sistema de arquivos NTFS impede a aplicação de permissões granulares em arquivos individuais, restringindo o controle de segurança apenas ao nível de diretórios e pastas.
(__)O núcleo do sistema operacional Linux é do tipo monolítico, integrando drivers e funções de gerenciamento de memória em um único espaço de endereçamento privilegiado.
Assinale a alternativa que apresenta a sequência correta, de cima para baixo.
V, F, F, V.
V, V, V, V.
F, V, V, F.
V, V, F, V.
Em um controlador de domínio do Windows Server com o módulo do Active Directory para PowerShell instalado, qual comando PowerShell é válido para habilitar uma conta de usuário de Active Directory?
Enable-ADAccount
Enable-ADUser
Enable-User
Enable-AuthUser
Enable-AuthAccount
Um técnico de informática precisa configurar um serviço no Windows Server que permita federação de identidades, ou seja, autenticação entre domínios ou sistemas diferentes.
Para isso, ele poderá utilizar o seguinte serviço:
AD DS.
DHCP.
DNS.
DFS.
AD FS.
Em ambientes corporativos baseados em serviços de diretório, a integração entre autenticação centralizada, administração remota e controle de acesso é essencial para a gestão segura de usuários e recursos computacionais. Acerca do uso de LDAP (lightweight directory access protocol), Active Directory, Serviços de Terminal e os mecanismos de administração de usuários e computadores, assinale a alternativa que apresenta a afirmativa correta:
Serviços de Terminal, como o Remote Desktop Services, operam exclusivamente para acesso remoto a estações de trabalho individuais, não sendo empregados na administração centralizada de servidores em ambientes corporativos.
A administração de usuários no Active Directory baseia-se prioritariamente em permissões atribuídas individualmente a cada conta, sendo o uso de grupos uma prática restrita a ambientes de pequeno porte.
No Active Directory, o LDAP é utilizado como protocolo de acesso ao diretório, permitindo consultas e autenticação de objetos como usuários e computadores, enquanto a atribuição de permissões ocorre, em grande parte, por meio de grupos associados a direitos de acesso.
Em estruturas baseadas em LDAP, o controle de acesso a recursos do sistema operacional é realizado diretamente pelo diretório, dispensando a necessidade de mecanismos locais de autorização nos servidores e estações.
No Windows Server, qual é a função primária do Active Directory Domain Services (AD DS) em uma rede corporativa administrada por um analista de suporte?
Fornecer serviços de armazenamento de arquivos compartilhados na rede, controlando permissões de acesso aos diretórios corporativos.
Armazenar e emitir certificados digitais utilizados pela Autoridade Certificadora corporativa.
Gerenciar a alocação dinâmica de endereços IP via DHCP, controlando o escopo de concessão de IPs da rede.
Centralizar a autenticação, autorização e gestão de identidades e políticas de grupo (GPO) de usuários e computadores em um domínio.
No Microsoft Entra ID, uma unidade administrativa configurada com regras de grupos de associação dinâmica pode conter usuários ou dispositivos, mas atualmente não dá suporte à inclusão de ambos os tipos de objeto em uma única regra.
Certo
Errado
O Microsoft Active Directory (AD) apresenta diversos tipos de objetos que representam recursos em redes baseadas em Windows Server.
A respeito dos objetos do tipo “computador”, é correto afirmar que
podem conter objetos do tipo “usuário”, apenas.
podem conter objetos do tipo “usuário” e “impressora”.
podem conter objetos do tipo “unidade organizacional”.
podem conter objetos do tipo “grupo”.
não podem conter outros objetos do AD.
A inclusão de um computador em um domínio gerenciado pelo Microsoft Active Directory é prática comum em redes corporativas, pois proporciona centralização da autenticação e das permissões, aplicação de políticas de segurança via GPOs, e acesso controlado a recursos compartilhados na rede. Com base nesses benefícios, trata-se de correto requisito para incluir um computador em um domínio Active Directory.
O firewall do computador deve estar desabilitado para permitir a replicação entre domínios.
O computador deve possuir um endereço IP público e uma conta de administrador local desabilitada.
O computador deve estar no mesmo grupo de trabalho que o domínio para ser incluído automaticamente.
O computador deve estar configurado para usar o DNS do controlador de domínio e ter credenciais com permissões no AD.
Considere um administrador gerenciando um ambiente com o AD DS, em funcionamento na rede local. Para simplificar o gerenciamento de usuários, ele decide criar alguns grupos, conforme hierarquia ilustrada na imagem a seguir:
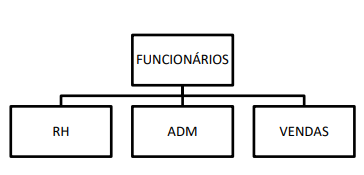
Nesse contexto, o administrador criou um arquivo chamado “listagem.txt”, em uma unidade de disco NTFS, e definiu as seguintes permissões para os grupos:
• FUNCIONÁRIOS: Leitura, Ler & Executar (Permitir).
• RH: Modificar (Negar).
• ADM: Gravar (Permitir).
• VENDAS: Gravar (Negar).
Após a criação dos grupos, o administrador adiciona um usuário nos grupos FUNCIONÁRIOS, ADM e RH. Diante do exposto, assinale a alternativa CORRETA acerca do cenário apresentado.
O usuário poderá apenas ler o arquivo “listagem.txt”.
O usuário poderá apenas ler e gravar no arquivo “listagem.txt”.
O usuário não poderá realizar ação alguma no arquivo “listagem.txt”.
O usuário poderá apenas ler, gravar e modificar o arquivo “listagem.txt”.
Em relação ao AD (Active Directory) e ao AD DS (Active Directory Domain Services), assinale a opção correta.
Um RODC (read-only domain controller) pode servir como schema master ou escolha de funções, permitindo controle completo da floresta AD.
O infrastructure master atualiza referências de objetos de outros domínios, como membros de grupos universais ou relacionamentos cruzados.
Por não manter cache de credenciais, se um RODC falhar, todos os usuários locais e as permissões configuradas em cache serão, automaticamente, perdidas.
Um domain controller pode ser promovido mesmo sem um servidor DNS configurado, já que o AD DS registra automaticamente entradas DNS ao ser instalado.
Cada domain controller em um domínio possui a sua própria base de dados LDAP independente, sem haver replicação ativa entre eles.



