







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O Active Directory (AD) em sistemas Windows é
um sistema de backup automático.
um serviço de autenticação e de gerenciamento de recursos em rede.
um editor de textos avançado.
uma ferramenta para limpeza de disco.
um firewall integrado ao sistema operacional.
Uma floresta do Active Directory é uma coleção de uma ou mais unidades organizacionais (UOs), nas quais os domínios na mesma floresta são vinculados manualmente a relações de confiança bidirecionais e transitivas.
Certo
Errado
Ao promover um servidor Windows Server 2019 a controlador de domínio por meio de ADDS (active directory domain services), o assistente de configuração cria automaticamente a partição de sistema SYSVOL, que é replicada entre os controladores de domínio para disponibilizar scripts e políticas de grupo.
Certo
Errado
Active Directory (AD) é um serviço de diretório da Microsoft utilizado para gerenciar identidades e recursos de rede, permitindo o controle de acesso centralizado em ambientes Windows Server.
Certo
Errado
Uma conta de serviço no Active Directory deve ser criada com permissões em nível de usuário e pode ser adicionada ao grupo Domain Admins ou ao grupo Administrators local no servidor, para facilitar a administração e a execução dos serviços.
Certo
Errado
Em um ambiente corporativo, o Windows Server é utilizado para centralizar a administração de usuários, permissões e recursos de rede. O Active Directory (AD) é um serviço fundamental nesse contexto.
Assinale a alternativa que descreve CORRETAMENTE a função do Active Directory:
Permite apenas o compartilhamento de arquivos entre computadores, sem controlar usuários ou permissões.
Substitui totalmente a necessidade de um servidor de arquivos, armazenando todos os documentos localmente nos computadores clientes.
Centraliza a autenticação de usuários, controla permissões de acesso a recursos de rede e organiza computadores e usuários em domínios e unidades organizacionais.
É um software antivírus integrado ao Windows Server para proteger a rede contra malwares.
Em um laboratório de informática com Windows Server, o técnico responsável deseja automatizar a aplicação de configurações de sistema, como definição de papel de parede, instalação de impressoras e restrição de acesso a certos recursos para os usuários da rede. Qual funcionalidade do Active Directory deve ser usada para esse fim?
Serviço de Federação do Active Directory (Active Directory Federation Services – FS).
Serviço de Certificados do Active Directory (Active Directory Certificate Services – CS).
Política de Grupo do Active Directory (Active Directory Group Policy Objects – GPO).
Serviço de Diretório Leve do Active Directory (Active Directory Lightweight Directory Services – LDS).
Serviço de Gerenciamento de Direitos do Active Directory (Active Directory Rights Management Services – RMS).
No Active Directory, ao configurar permissões específicas para o acesso a recursos compartilhados em uma rede, qual mecanismo é utilizado diretamente para controlar o acesso de usuários e grupos aos arquivos e pastas no nível do sistema de arquivos?
Políticas de Grupo (GPO).
Organização Unidades (OUs).
Controle de Acesso Baseado em Papel (RBAC).
Lista de Controle de Acesso (ACL).
Uma empresa utiliza o Active Directory em um servidor Windows para autenticação centralizada. Ela deseja permitir que usuários em máquinas Linux também possam se autenticar usando suas credenciais de rede.
Com base nessa situação hipotética, assinale a opção que apresenta a tecnologia que pode ser utilizada para isso.
FTP
SSH
LDAP
SAMBA
NFS
O Active Directory permite o gerenciamento centralizado de contas de usuário, políticas de grupo e permissões de acesso a recursos de rede.
Certo
Errado
No contexto do Microsoft Active Directory (AD), assinale a alternativa que apresenta um tipo de objeto do AD que pode conter outros objetos do AD.
Pasta compartilhada.
Unidade organizacional.
Usuário.
Computador.
Contato.
Em um domínio AD, uma GPO de hardening do Windows Defender Firewall está vinculada ao Domínio e precisa prevalecer mesmo quando algumas OUs usam Block Inheritance e possuem GPOs conflitantes. Qual ação atende ao objetivo com menor impacto administrativo?
Marcar a vinculação da GPO no Domínio como Enforced, garantindo aplicação mesmo com Block Inheritance e impedindo que GPOs de nível inferior sobrescrevam suas configurações.
Habilitar Block Inheritance no Domínio para impedir que GPOs de OUs sejam processadas.
Copiar a GPO para cada OU e definir Link Order = 1 em todas elas.
Desabilitar a seção User Configuration da GPO para “evitar conflitos”.
Alterar o Link Order no Site para que a GPO seja processada por último.
Hosts administrativos seguros são computadores definidos para dar suporte à administração para Active Directories e outros sistemas conectados. Por motivo de segurança, esses hosts não executam software não administrativo, tais como navegadores web, pacote Office e aplicativos de e-mail. Nesse sentido, são princípios gerais de um host administrativo seguro:
I. Não realiza administração de um sistema confiável a partir de um host menos confiável.
II. Exige autenticação multifator quando utiliza contas com privilégios.
III. Considera a segurança do sistema e da rede mais importante do que a segurança física dos hosts administrativos.
Quais estão corretos?
Apenas II.
Apenas I e II.
Apenas I e III.
Apenas II e III.
I, II e III.
Entre as práticas recomendadas pela Microsoft para proteger o AD (Active Directory), está a redução da superfície de ataque do AD por meio do controle dos privilégios excessivos a determinadas contas. São grupos internos que têm privilégios mais altos no AD por padrão:
Administradores corporativos, administradores de domínio e administradores.
Administradores corporativos, controladores de domínio e administradores.
Controladores corporativos, administradores de domínio e controladores.
Controladores corporativos, controladores de domínio e controladores.
Controladores corporativos, controladores de domínio e administradores.
No contexto da administração de sistemas operacionais e serviços de diretório, é importante compreender os recursos oferecidos tanto pelo Windows Server (2018, 2019, 2022) quanto pelas distribuições Linux, como o RedHat. Entre as principais atividades do administrador estão a criação e manutenção de usuários e grupos, a definição de permissões de acesso, bem como a integração com serviços de diretório, como o Microsoft Active Directory e o LDAP (Lightweight Directory Access Protocol), cuja implementação em código aberto é conhecida como OpenLDAP. Com base nesses conceitos, sobre a administração de usuários, grupos, permissões e serviços de diretório, assinale a afirmativa correta.
No RedHat Linux, o comando “chmod” é primariamente utilizado para adicionar novos usuários ao sistema, enquanto o comando “useradd” gerencia permissões de arquivo.
No Windows Server, a ferramenta padrão para o gerenciamento centralizado de usuários e grupos em um domínio Active Directory é o Gerenciador de Tarefas (Task Manager).
O Microsoft Active Directory utiliza o protocolo SMB (Server Message Block) como seu protocolo principal para serviços de autenticação de usuários e controle de acesso em seu diretório.
O OpenLDAP é uma implementação de código aberto e livre do protocolo LDAP, sendo amplamente utilizado em sistemas Linux para o gerenciamento centralizado de autenticação de usuários, grupos e informações de diretório.
À execução do comando a seguir no Windows PowerShell, é criada uma conta de usuário User1 e, por padrão, concedida a associação ao grupo usuários do domínio.
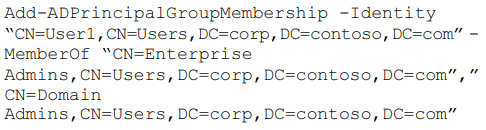
Certo
Errado
A execução do comando a seguir corrigirá o problema que surge quando a senha do computador não está sincronizada com o banco de dados do controlador de domínio.
Add-Computer -DomainName “YourDomainName” - Credential (Get-Credential) Restart-Computer
Certo
Errado
No Windows Server 2019, a função principal do Active Directory Domain Services é
fornecer autenticação e gerenciamento centralizado de identidades.
gerenciar configurações de rede de forma dinâmica.
sincronizar arquivos em servidores remotos.
monitorar o consumo de energia dos hosts.
armazenar dados relacionais para aplicações empresariais.
No Windows Server, o serviço AD DS (Active Directory Domain Services) permite centralizar a autenticação e o controle de acesso de usuários, computadores e políticas de segurança em um domínio.
Certo
Errado
Os AD DS (Active Directory Domain Services) organizam seus dados em partições de diretório, também conhecidas como contextos de nomenclatura. Estas partições são partes contíguas do diretório com escopo de replicação independente. Cada controlador de domínio em uma floresta AD armazena diferentes partições, responsáveis por funções específicas na estrutura do diretório. Acerca dos contextos de nomenclatura (partições de diretório) no AD DS, assinale a opção correta.
As partições de esquema e configuração são replicadas para todos os controladores de domínio da floresta.
A partição de esquema armazena contas de usuários e grupos de segurança.
Controladores de domínio replicam partições de domínio de todos os domínios da floresta.
A partição de configuração armazena os dados de auditoria e logs de eventos dos controladores de domínio.
Um controlador de domínio não armazena a partição de esquema quando está configurado como servidor secundário.



