







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Assinatura digital pode ser definida como um método de autenticação de algoritmos de criptografia de chave pública operando em conjunto com uma função resumo, também conhecida como função de hash. Assinale a alternativa correta que contenha um algoritmo para gerar o hash de uma mensagem.
Com base nos conceitos sobre Certificado Digital, analise as assertivas e assinale a alternativa que aponta as corretas.
I. O Certificado Digital é um mecanismo utilizado para criptografia dos dados que são transportados na rede.
II. Dentro de um Certificado Digital podem ser encontradas informações tanto de quem emitiu as informações quanto para quem foi emitido.
III. Ele é um método que utiliza o sistema de criptografia de chaves pública e privada, de forma inversa.
IV. O Certificado Digital é um arquivo eletrônico que contém dados que podem comprovar a autenticidade de um determinado arquivo.
Apenas I e II.
Apenas II e IV.
Apenas I e III.
Apenas I, III e IV.
I, II, III e IV.
A assinatura digital tem sido um facilitador quando se trata de questões de segurança e digitalização de documentos. Sobre a assinatura digital, assinale a alternativa INCORRETA.
Tem como um dos objetivos o não repúdio de transações eletrônicas.
Garante a integridade dos dados assinados digitalmente.
Qualquer pessoa pode assinar um documento digitalmente, basta ter acesso a um computador.
Do ponto de vista da legitimidade das informações de documentos, é mais eficiente que uma assinatura por escrito.
Pode ser utilizada para assinar documentos com validade jurídica.
A segurança de um sistema criptográfico simétrico deve estar na chave e no tamanho dessa chave, e não nos detalhes do algoritmo.
Para obter uma certa confiabilidade no tráfego de informações dentro de uma rede de computadores, há técnicas que podem ser aplicadas, por exemplo, os sistemas de criptografias. Dentro desses sistemas, existe um algoritmo para essa implementação denominado RSA. A sua aplicação consiste em três etapas principais. Quais são essas etapas?
Encriptação; Geração das Chaves; e Decriptação.
Encriptação; Geração de Chave Pública; e Geração de Chave Privada.
Fracionamento do texto em blocos; Permuta entre os blocos; e Decriptação.
Geração das Chaves; Permuta entre blocos; e Desfragmentação dos blocos.
Geração das Chaves; Encriptação; e Decriptação.
No processo de Assinatura Digital, a função hash é utilizada para
criptografar a Assinatura Digital a ser enviada.
criptografar o documento original.
gerar a Chave Privada do receptor do documento.
gerar a Chave Pública do emissor do documento.
gerar um resumo do documento original.
O WhatsApp não é só um mensageiro, como também se tornou repositório de informações valiosas — visto que muita gente confia na criptografia de ponta a ponta do software para bater papos sigilosos. Por isso, cuidar bem da sua conta se tornou ainda mais importante. A plataforma acaba de anunciar novas dicas e alerta para proteger seus dados.
Fonte: https://www.tecmundo.com.br/software/141536-whatsapp-cria-novo-alerta-proteger-melhor-conta.htm
No texto, o termo “criptografia de ponta a ponta” tem relevante aplicação para quais princípios da segurança da informação?
Confidencialidade e Integridade.
Autenticidade e Legalidade.
Integridade e Legalidade.
Legalidade e Confidencialidade.
Disponibilidade e Integridade.
João iniciou processo de compra de um produto em um site, mas, no momento de fazer o cadastro, ele decidiu verificar algumas informações do site no navegador, onde encontrou a seguinte frase: Conexão criptografada (TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256). A partir dessa informação, João conclui que:
o site A, para manter a conexão segura, utiliza, dentre outros recursos, um algoritmo de criptografia de chave assimétrica conhecido como Rijndael com bloco de 128 bits e chave de 256 bits.
o esquema criptográfico utilizado é mais seguro do que se fosse utilizado DES no lugar de AES, visto que, ao contrário do primeiro, o último utiliza cifras de substituição e também de transposição.
o esquema criptográfico do site utiliza o algoritmo de chave pública RSA (Rivest, Shamir, Adleman), que, apesar de ser considerado mais seguro que o algoritmo de chave simétrica, é mais lento, exigindo chaves de 256 bits.
um algoritmo de chave pública está sendo utilizado para distribuir chaves de um algoritmo de chave simétrica.
Analise as afirmativas abaixo:
I- A emissão de um certificado digital é realizada por uma Autoridade Certificadora.
II- O SSL (Secure Sockets Layer) usa um sistema de criptografia que utiliza duas chaves para criptografar os dados, uma chave pública e uma chave privada.
III- Os certificados A1 vêm como um dispositivo físico, tanto no formato de um cartão inteligente ou de um token.
IV- O e-CPF é a versão eletrônica do CPF. Esse documento digital garante a autenticidade das transações eletrônicas de pessoas físicas.
Estão corretas:
apenas I
apenas I e II
apenas I, II e IV
apenas II , III e IV
I, II , III e IV
O comando 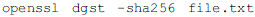 gera
a assinatura digital do usuário dgst com saída no arquivo

Em relação a definição de Criptografia Simétrica, assinale a alternativa incorreta.
Baseado em 2 componentes - um algoritmo e uma chave de segurança
A chave é compartilhada entre o emissor e o destinatário de um conteúdo
Baseada em 2 tipos de chaves de segurança - uma privada e a outra pública
A gestão de chaves torna-se mais complexa conforme o número de pessoas que se comunica aumenta
Considere Criptografia Simétrica e assinale a alternativa correta.
são mais demoradas computacionalmente do que os algoritmos de chave assimétrica
exigem mais de uma única chave secreta compartilhada, com uma cópia em cada extremidade
são irreversíveis
pode usar cifras de fluxo ou cifras de bloco
Segundo CERT .BR (2012), a técnica pela qual um atacante utiliza um computador para tirar, de operação um serviço, um computador ou uma rede conectada à Internet é chamada de:
lnterceptação de tráfego.
Pharming.
Phishing.
Negação de serviço.
Furto de identidade.
Segundo Tanenbaum (2003), qual técnica é utilizada para esconder informações no bit de mais baixa ordem de cada valor de cor RGB de uma imagem?
Cifra de substituição.
Criptografia assimétrica.
Esteganografia.
Assinatura digital.
Criptografia simétrica.
Bancos de Dados não relacionais, também conhecidos como NoSQL, surgiram para armazenar dados não estruturados, usando modelos de armazenamento específicos para os tipos de dados que são armazenados, usualmente, fugindo do padrão de armazenamento de linhas e colunas dos bancos de dados tradicionais. Em relação ao Banco de Dados NoSQL, quais são as categorias consideradas para esse tipo de armazenamento?
Armazéns chave-valor; Banco de dados orientados a documentos; Banco de dados de grafos.
Primeira forma normal; Banco de dados orientados a documentos; Normalização.
Armazéns chave-valor; Normalização; Banco de dados orientados a coluna.
Banco de dados de grafos; Banco de dados orientados a linha; Formas normais de armazenamento.
Banco de dados orientados a linha; Normalização; Banco de dados orientados a coluna.
Informações sensíveis que trafegam em uma rede podem estar expostas caso algum atacante esteja utilizando técnicas de sniffing. Em relação a esse tipo de ameaça, qual seria o mecanismo mais eficiente para mitigá-la?
Auditoria.
Criptografia.
Antimalware.
Firewall.
Autenticação.
Avalie as afirmações a seguir sobre a segurança da informação.
I- A quebra da confidencialidade ocorre quando alguém obtém acesso não autorizado aos seus dados e lê as informações.
II- A quebra da integridade ocorre quando alguém obtém acesso não autorizado aos seus dados e altera informações.
III- Na criptografia assimétrica, é utilizada a mesma chave para criptografia e descriptografia.
Está correto apenas o que se afirma em
I.
II.
III.
I e II.
I e III.
A respeito do Modelo de Criptografia RSA (Rivest-Shamir-Adleman), analise as afirmativas abaixo e dê valores Verdadeiro (V) ou Falso (F).
( ) É um sistema de criptografia Assimétrica.
( ) A chave é compartilhada entre emissor e destinatário.
( ) A chave pública é baseada em dois números primos grandes, junto com um valor auxiliar.
( ) Produz um valor de dispersão de 160 bits (20 bytes) conhecido como resumo da mensagem
Assinale a alternativa que apresenta a sequência correta de cima para baixo.



