







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre segurança, analise as seguintes afirmações:
1) Alguns tipos de ataque, como, por exemplo, escaneamentos de portas e ataques de vulnerabilidade de aplicações, não podem ser detectados por um IDS. Mesmo que os sistemas IDS com base em assinaturas sejam eficientes ao analisar cada pacote que passa, comparando-o com as assinaturas no banco de dados, eles possuem limitações.
2) Um IDS pode notificar o administrador do site acerca de um ataque mesmo quando o firewall já o tenha impedido.
3) O Intrusion Prevention System (IPS) é uma ferramenta que adiciona funcionalidade reativa ao Intrusion Detection System (IDS).
Está(ão) correta(s), apenas:
1.
2.
1 e 2.
2 e 3.
3.
Uma das atividades da perícia digital é a recuperação de senhas, que pode ser efetuada de algumas maneiras, tais como:
Recuperação direta, ataque de DoS e pharming.
Ataque de DoS, pharming e ataque do dicionário.
Ataque de força bruta, ataque de DoS e rainbow tables.
Ataque do dicionário, ataque de força bruta e rainbow tables.
Pharming, ataque de força bruta e recuperação direta.
Dentre os vários tipos de ataques de segurança pela rede de computadores, há o ataque conhecido como injeção SQL, que se aproveita das vulnerabilidades da estrutura de acesso às bases de dados. Um dos tipos de injeção SQL é conhecido como Filter Bypassing, que se caracteriza
pela alteração de palavras de forma a burlar os filtros de entradas.
pelo escape de caracteres da assinatura de acesso ao sistema.
pela forma indireta de busca de informações na base de dados.
pela passagem de parâmetros não filtrados e de forma direta na consulta.
pela passagem de parâmetro de tipo não validado e filtrado para a consulta.
Roger é administrador de rede de uma empresa e tem recebido diversas reclamações dos usuários relatando que e-mails aparentemente enviados de uma origem, na verdade, foram enviados de outra. Alguns usuários também reclamaram que, ao navegar para um site, são redirecionados para outro.
A rede que Rogers administra pode ter sido vítima de um ataque que falsifica endereços IP, e-mails e DNS, chamado
spoofing.
flood.
DoS.
DDoS.
worm.
Um ataque de negação de serviço a uma instituição foi detectado pelo sistema de proteção instalado, que colocou automaticamente regras de proteção para evitá-lo. Pode-se concluir que o sistema de proteção usado é do tipo:
IDS;
IPS;
EPP;
DLP;
DNSSEC.
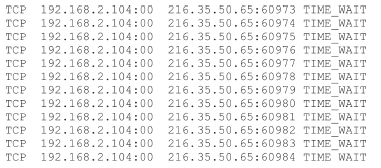
Suponha que os dados a seguir constituam parte de um log de auditoria obtido a partir da execução do comando netstat-an. Considere, ainda, que o estado da conexão exibido na última linha se repita de maneira contínua. Nessa situação, deve-se concluir que o ativo em questão está sofrendo um ataque DDoS (Distributed Denial of Service).
A técnica que consiste em manipular o sistema de resolução de nomes da Internet, criada por um código malicioso introduzido no computador da vítima, de forma que, quando o usuário acredita que está acessando uma página de um site confiável, como, por exemplo, um banco, está acessando, na realidade, uma página falsa, é o(a)
engenharia social.
ataque DoS
ataque Smurf.
exploit.
pharming.
O “ping da morte” (ping of death) é um ataque que objetiva a indisponibilidade de servidores por meio do envio maciço de pacotes de ping mal formados. Um ataque dessa categoria é classificado como:
Worm
Ranzomware
Backdoor
Spyware
DoS/DDoS
Como é conhecida a técnica de invasão indevida a sistemas em que o invasor tem como objetivo interceptar o tráfego?
Sniffing
Brute force
Spoofing
DoS
Após analisar e concluir que realmente se tratava de um ataque DDoS, um Especialista em Tecnologia da Informação, conhecendo o objetivo deste tipo de ataque, recomendou algumas ações e técnicas para auxiliar a reduzir os danos causados, conforme listados abaixo.
I. Tentar reduzir o volume de tráfego por meio do uso de rate-limiting e ACLs em equipamentos de rede.
II. Usar recursos para distribuir o tráfego do ataque entre diferentes servidores por meio de técnicas como GSLB e Anycast.
III. Ativar serviços de Sink Hole (null-routing) para descartar o tráfego destinado ao alvo do ataque e serviços Black Hole (clean-pipe ou traffic-scrubbing) para tentar filtrar o tráfego malicioso.
IV. Criptografar todo o conteúdo armazenado e em trânsito na rede interna da organização para evitar que seja lido se interceptado.
São ações e técnicas corretas para mitigar os danos causados por ataques DDoS o que consta APENAS em
II e III.
I e IV.
I e II.
III e IV.
I e III.
Com relação ao ataque de negação de serviço, avalie as assertivas a seguir.
I. A lentidão causada por muitos acessos simultâneos a um site de compra de ingresso que acaba de lançar uma promoção para o show de uma artista famosa, se caracteriza como um ataque de negação de serviço.
II. Uma aplicação que se paralisa ou finaliza de maneira não normal, devido a uma condição de exceção não tratada adequadamente se caracteriza como negação de serviço.
III. Enviar tipos de pacotes específicos para consumir recursos limitados de um sistema ao invés de gerar grande volume de dados de tráfego para consumir banda de rede, se caracteriza como um ataque de negação de serviço.
IV. Um malware explorando uma vulnerabilidade do tipo dia zero (zero-day) que paralisa uma aplicação, mesmo sem afetar a rede, se caracteriza como um ataque de negação de serviço.
V. A exaustão de recursos como unidade central de processamento, memória, largura de banda e espaço em disco, que impede ou prejudica o uso autorizado de redes, sistemas e aplicações, se caracteriza como um ataque de negação de serviço.
É CORRETO apenas o que se afirma em:
III, IV e V.
I, II e IV.
I e V.
I, III e V.
II e IV.



