




Questões de Concurso sobre Ataque


Disciplina 1
Assunto 1
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
308 questões encontradas
Questões por página
20
Mais recentes
 
Ferramentas automatizadas para ataques MITM (man-in-the-middle) na camada de enlace provocam muito ruído na rede e, consequentemente, ocasionam sobrecarga desnecessária e mau funcionamento dos switches.

C
Certo

E
Errado

No contexto de segurança de redes de computadores entende-se por Ataque uma tentativa deliberada de violar a Política de Segurança de um sistema. Os ataques podem ser classificados em ativos e passivos. São tipos de ataques passivos


A

Vazamento de conteúdo de mensagem e análise de tráfego.


B

Disfarce e repasse.


C

Modificação de mensagens e negação de serviços.


D

Análise de tráfego e disfarce.


E

Repasse e vazamento de conteúdo de mensagem.

O ataque a sistemas computacionais que explora a relação de confiança entre um aplicativo web e seu usuário legítimo é denominado

A
SYN flood.

B
phishing.

C
CSRF.

D
trojan.

E
spyware.
IP spoofing é um ataque que consiste em mascarar (spoof) pacotes IP utilizando endereços de remetentes falsificados, o reencaminhamento de pacotes é feito com base numa premissa muito simples: o pacote deverá ir para o destinatário (endereço-destino) e não há verificação do remetente, para isso acontecer não há.

A
Validação do Endereço IP;

B
Validação do DNS;

C
Validação da Rede;

D
Todas as Alternativas;
Um atacante introduziu um dispositivo em uma rede para induzir usuários a se conectarem a este dispositivo, ao invés do dispositivo legítimo, e conseguiu capturar senhas de acesso e diversas informações que por ele trafegaram. A rede sofreu um ataque de

A
varredura.

B
interceptação de tráfego.

C
negação de serviço.

D
força bruta.

E
personificação.
Diferentemente dos golpes de phishing, os ataques de spear phishing são realizados mediante o envio aleatório e em massa de emails enganosos para múltiplos usuários, para a obtenção de informações bancárias das vítimas ou apropriação da identidade delas.

C
Certo

E
Errado
Em ataques APT (Advanced Persistent Threat), são aplicadas técnicas de engenharia social para que se invadam, de forma discreta, os sistemas organizacionais.

C
Certo

E
Errado
Quando a autenticação e o gerenciamento da sessão de aplicação não são feitos corretamente, ocorre o ataque de referência insegura a objetos, por meio do qual o atacante, ao assumir a identidade da vítima, compromete senhas, chaves e sessões web.

C
Certo

E
Errado
Em caso de um serviço de rede sofrer ataque de negação de serviço distribuído, os usuários conectados permanecerão com tempo de resposta garantido; as novas tentativas de conexão serão negadas e novos acessos ao serviço, bloqueados.

C
Certo

E
Errado

Quando um atacante introduz ou substitui um dispositivo de rede para induzir outros a se conectarem a este dispositivo, ao invés do dispositivo legítimo, permitindo a captura de senhas de acesso e informações que por ele passem a trafegar, pode-se afirmar que há um


A

ataque de negação de serviço.


B

ataque de força bruta.


C

ataque de personificação.


D

port scanning.


E

ataque de negação de serviço distribuído.
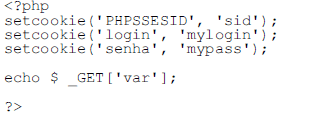
Assinale a alternativa que apresenta um método utilizado como base para o ataque de segurança chamado de pharming.


A

Envenenamento de cache de DNS.


B

Negação de serviço distribuída.


C

Código malicioso escondido em arquivos.


D

Troca de endereços nos cabeçalhos IP das mensagens.


E

Troca de portas nos cabeçalhos TCP das mensagens.

Um tipo de ataque que vem se popularizando é o chamado “ransomware“, que tem por característica:

A
o envio de e-mails falsos, com a finalidade de obter dados privados de usuário;

B
a combinação de ataques simultâneos a um site a partir de várias máquinas infectadas;

C
o envio de determinadas mensagens a portas específicas, procurando vulnerabilidades em função das respostas obtidas;

D
a quebra de senhas através da combinação de todas as combinações possíveis;

E
o sequestro de dados via criptografia, cobrando um “resgate” para a liberação da chave.
Um cracker passou a controlar diversos computadores remotamente após infectá-los com um tipo de programa malicioso chamado bot. Por meio desse programa, ele enviou instruções para desferir ataques maciços para tirar de operação serviços, computadores e redes conectadas à internet. Assim, conseguiu enviar grande quantidade de requisições para um serviço, tirando-o de operação. Conseguiu também gerar grande tráfego de dados para uma rede, ocupando toda a banda disponível, até conseguir sua queda. Esse tipo de ataque é conhecido como

A
Ping of Death.

B
Sniffing.

C
Spoofing.

D
Defacement.

E
DDoS.

Para defender os servidores de ataques DDoS, um Analista recomendou um mecanismo de proteção baseada em autenticação que faz com que todos que não forem usuários autenticados sejam barrados antes de acessarem o servidor, conforme imagem abaixo.

Imagem associada para resolução da questão

O mecanismo de proteção recomendado pelo Analista é conhecido como


A
Honeypot.

B
Switch Fabric.

C
Intrusion Detection System.

D
Reverse Proxy.

E
DMZ Bridge.

Várias técnicas de ataque podem ser utilizadas para tentar violar a política de segurança de um sistema.


O objetivo do ataque passivo é tentar


A

fingir ser uma entidade diferente da que realmente é.


B

retransmitir mensagens capturadas para produzir um efeito não autorizado.


C

adulterar mensagens legítimas para produzir um efeito não autorizado.


D

impedir o uso ou gerenciamento normal das instalações de comunicação.


E

descobrir informações do sistema sem afetar seus recursos.

Constituem estratégias para evitar ataques de XSS (cross-site scripting): a utilização da flag HTTPOnly nos cookies, pela qual se evita que estes sejam manipulados por JavaScript; e a ativação da flag Secure, que garante que o tráfego seja feito apenas por HTTPS.

C
Certo

E
Errado
 
Ir para a página:
OK
 
Gerar simulado


