







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Suponha que certo aplicativo de segurança móvel utilize análise de comportamento para detecção de atividades suspeitas. Nesse caso, se um usuário realizar ações legítimas, mas incomuns, como acessar dados corporativos em um horário atípico e de um local diferente, o aplicativo sempre classificará essas ações como ameaças.
Certo
Errado
Uma ameaça conhecida e amplamente divulgada é considerada uma avaliação de riscos.
Certo
Errado
As vulnerabilidades relativas à área de segurança do tipo hardware incluem
ausência de um controle eficiente de mudança de configuração.
ausência de uma trilha de auditoria.
tabelas de senhas desprotegidas, sem criptografia.
procedimentos de recrutamento inadequados.
Vulnerabilidade é o grau de suscetibilidade de um objeto a uma ameaça.
Certo
Errado
Os analistas de segurança da informação estão pesquisando como mitigar riscos e monitorar ameaças que podem surgir no futuro.
No modelo de ameaças STRIDE, a ameaça que tenta violar o princípio da confidencialidade é:
spoofing;
tampering;
repudiation;
information disclosure;
elevation of privilege.
Uma aplicação web pode ser atacada por meio da exploração de vulnerabilidades, como, por exemplo, quando os dados fornecidos pelos usuários não são validados, filtrados ou mesmo limpos pela aplicação; pela não renovação dos identificadores de sessão após o processo de autenticação ter sido bem-sucedido; pela elevação de privilégios, atuando como usuário sem autenticação, ou como administrador, mas tendo perfil de usuário regular. Aplicações com essas características são vulneráveis à falha de
I injeção;
II quebra de autenticação;
III quebra de controle de acesso.
Assinale a opção correta.
Apenas o item I está certo.
Apenas o item III está certo.
Apenas os itens I e II estão certos.
Apenas os itens II e III estão certos.
Todos os itens estão certos.
Durante a manutenção de rotina, foi descoberto um defeito de segurança em um software da gestão de redes de computadores do ITEP que estava sendo utilizado. Assinale a alternativa que apresenta corretamente o nome técnico dado a defeitos encontrados em software.
Falha.
Bug.
Não conformidade.
Vulnerabilidade.
Erro.
Em conformidade com a Cartilha de Segurança para Internet, sobre privacidade, alguns dos principais riscos relacionados ao uso de rede sociais são:
I. Contato com pessoas mal-intencionadas, pois qualquer pessoa pode criar um perfil falso, tentando se passar por uma pessoa conhecida e, sem que saiba, o usuário pode ter, na sua rede (lista) de contatos, pessoas com as quais jamais se relacionaria no dia a dia.
II. Invasão de privacidade: quanto maior a rede de contatos do usuário, maior é o número de pessoas que possui acesso ao que ele divulga, e menores são as garantias de que suas informações não serão repassadas.
III. Vazamento de informações: há diversos casos de empresas que tiveram o conteúdo de reuniões e detalhes técnicos de novos produtos divulgados na internet e que, por isso, foram obrigadas a rever políticas e antecipar, adiar ou cancelar decisões.
Estão CORRETOS:
Somente os itens I e II.
Somente os itens I e III.
Somente os itens II e III.
Todos os itens.
Nenhum dos itens.
A inadequada configuração de segurança, um dos riscos da OWASP Top 10, pode ocorrer em qualquer nível de serviço de uma aplicação; em razão disso, o uso de scanners e testes automatizados é ineficaz na tarefa de detectar falhas de configuração.
Certo
Errado
No contexto da segurança, existem diversas formas de classificar o ativo da informação, devendo estar centrada nos aspectos da confidencialidade, disponibilidade, integridade e autenticidade. Quanto à confidencialidade, uma organização é enquadrada em um determinado nível quando a situação possui as características listadas a seguir.
I. Os ativos de acesso restrito dentro da organização estão protegidos do acesso externo.
II. A integridade é vital.
III. O acesso não autorizado dessas informações pode comprometer as operações da organização e causar prejuízos financeiros.
IV. São exemplos dessas informações os dados de clientes, senhas de acesso, dados sobre vulnerabilidades da organização.
A situação descrita acima enquadra a organização no seguinte nível:
1 - INFORMAÇÃO PÚBLICA
2 - INFORMAÇÃO INTERNA
3 - INFORMAÇÃO CONFIDENCIAL
4 - INFORMAÇÃO SECRETA
Um método de criptografia possui as características listadas a seguir.
- É similar ao processo de assinatura digital, existindo uma função matemática que criptografa a mensagem.
- As chaves usadas para criptografar e decriptografar são diferentes.
- A mensagem é criptografada com a chave pública do destinatário, para que qualquer entidade possa lhe enviar mensagens criptografadas.
- A mensagem cifrada é decriptografada com a chave privada do destinatário, para que apenas ele possa abrir a mensagem.
- A relação matemática entre as chaves precisa ser bem definida para que se possa criptografar a mensagem sem o conhecimento da chave que irá decriptografá-la.
Esse método é denominado criptografia de chave:
reversa
cruzada
simétrica
assimétrica
Considerando questões de segurança em sites na Web, analise as afirmativas a seguir.
I. A Infraestrutura de Chaves Públicas (ICP-Brasil) viabiliza a emissão de certificados digitais para identificação virtual do cidadão.
II. O Secure Socket Layer (SSL) cria um canal criptografado entre um servidor web e um navegador para garantir que os dados transmitidos sejam seguros.
III. A certificação digital provê mecanismos de segurança capazes de garantir autenticidade, confidencialidade e integridade às informações eletrônicas.
Considerando V como afirmativa verdadeira e F como falsa, a sequência que expressa corretamente o julgamento das afirmativas é
Sobre segurança na internet, analisar a sentença abaixo:
Varredura em redes, ou scan, é uma técnica que consiste
em efetuar buscas minuciosas em redes, com o objetivo
de identificar computadores ativos e coletar informações
sobre eles como, por exemplo, serviços disponibilizados e
programas instalados (1ª parte). Com base nas
informações coletadas nas varreduras de rede, não é
possível associar possíveis vulnerabilidades aos serviços
disponibilizados e aos programas instalados nos
computadores ativos detectados (2ª parte).
A sentença está:
Totalmente correta.
Correta somente em sua 1ª parte.
Correta somente em sua 2ª parte.
Totalmente incorreta.
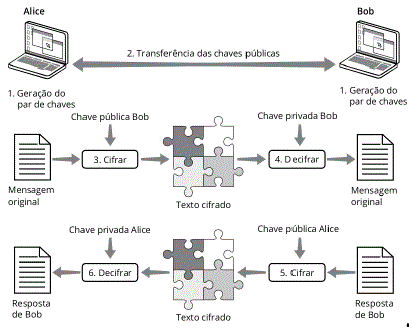
De acordo com a imagem a seguir, qual a técnica de criptografia que usa um par de chaves (pública/privada) para o processo de cifrar e decifrar a mensagem?
Criptografia simétrica
Criptografia assimétrica
Criptografia Quântica
Assinatura Digital
Nenhuma das alternativas
Essa técnica pode ser utilizada para a obtenção de informações sobre uma rede remota protegida por um firewall. Ela permite que pacotes passem por portas em um gateway, além de determinar se um pacote com várias informações de controle pode passar pelo gateway. Pode-se ainda mapear roteadores encontrados antes do firewall. Isso é possível devido à possibilidade de modificar o campo Time To Live (TTL) do pacote e as portas utilizadas, que permitem que as portas abertas pelo firewall sejam utilizadas para o mapeamento da rede.
Essa técnica que explora as vulnerabilidades descritas chama-se:
IP spoofing.
Firewalking.
Ataque de negação de serviço.
SYN Flooding.
Com relação ao uso de Certificados Digitais e Assinaturas Digitais, assinale a alternativa CORRETA
Integridade, Confidencialidade, Autenticidade e Não Repúdio são propriedades de segurança garantidas com o uso da assinatura digital baseada em criptografia assimétrica.
As autoridades certificadoras que fazem parte de uma infraestrutura de chave pública atuam como terceiros confiáveis no processo de criação dos certificados digitais. Essas autoridades devem assinar digitalmente o conteúdo dos certificados utilizando suas chaves públicas.
Em um processo de assinatura digital eficiente, deve-se primeiramente gerar um hash do conteúdo a ser assinado para, então, cifrar o hash gerado com a chave pública do destinatário da mensagem.
Para o envio de um e-mail confidencial, o emissor deve cifrar o conteúdo da mensagem utilizando seu certificado digital emitido por uma autoridade certificadora confiável.
Sobre as ameaças ao conectar o computador à rede, analisar os itens abaixo:
I. Informações pessoais e outros dados podem ser obtidos tanto pela interceptação de tráfego como pela exploração de possíveis vulnerabilidades existentes no computador.
II. Um atacante pode usar a rede para enviar grande volume de mensagens para um computador, até tornálo inoperante ou incapaz de se comunicar.
Os itens I e II estão corretos.
Somente o item I está correto.
Somente o item II está correto.
Os itens I e II estão incorretos.
A criptografia é considerada a ciência e a arte de escrever mensagens em forma cifrada ou em código, constituindo um dos principais mecanismos de segurança que se pode usar para se proteger dos riscos associados ao uso da internet. De acordo com o tipo de chave usada, os métodos criptográficos podem ser subdivididos em duas grandes categorias, descritas a seguir.
(1) Utiliza uma mesma chave tanto para codificar como para decodificar informações, sendo usada principalmente para garantir a confidencialidade dos dados. Casos nos quais a informação é codificada e decodificada por uma mesma pessoa, não há necessidade de compartilhamento da chave secreta. Entretanto, quando estas operações envolvem pessoas ou equipamentos diferentes, é necessário que a chave secreta seja previamente combinada por meio de um canal de comunicação seguro (para não comprometer a confidencialidade da chave). Exemplos de métodos criptográficos que usam chave simétrica são: AES, Blowfish, RC4, 3DES e IDEA.
(2) Utiliza duas chaves distintas: uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono. Quando uma informação é codificada com uma das chaves, somente a outra chave do par pode decodificá-la. Qual chave usar para codificar depende da proteção que se deseja, se confidencialidade ou autenticação, integridade e não repúdio. A chave privada pode ser armazenada de diferentes maneiras, como um arquivo no computador, um smartcard ou um token. Exemplos de métodos criptográficos que usam chaves assimétricas são: RSA, DSA, ECC e Diffie- Hellman.
Os métodos descritos em (I) e em (2) são denominados, respectivamente, criptografia de chave:
direta e indireta
digital e analógica
hashing e hamming
reservada e secreta
simétrica e assimétrica
Por medida de segurança, na manipulação de arquivos em ambientes Windows, não se recomenda a compactação de arquivos criptografados. Essa medida é tomada em decorrência de que:
No ambiente Windows, podem ocorrer variações de tamanho dos arquivos na compactação, ocasionando dificuldades na descompactação.
Pode ocorrer a divulgação não intencional de informações pessoais ou confidenciais, pois os arquivos serão descriptografados quando forem descompactados.
Na descompactação dos arquivos, pode acontecer perda de arquivos batch.
Ocasionalmente, na criptografia dos arquivos, pode não haver a geração correta de chave descriptográfica, comprometendo a compactação.
Nas versões atuais de Windows (7, 10 ou 8.1), não há distinção entre arquivos compactados e descompactados, gerando uma criptografia dual.
Uma das vulnerabilidades mais comuns em aplicações Web é conhecida como XSS. Destaque abaixo o nome real do XSS.
Screenlogger.
Rootkit.
Spyware.
Cross-site Scripting.
Sniffer.



