







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Analise as seguintes afirmativas sobre ameaças à Segurança da Informação:
I. Cavalo de Troia é um programa que contém código malicioso e se passa por um programa desejado pelo usuário com o objetivo de obter dados não autorizados do usuário.
II. Worms, ao contrário de outros tipos de vírus, não precisam de um arquivo host para se propagar de um computador para outro.
III. Spooging é um tipo de ataque com consiste em mascarar pacotes IP utilizando endereços de remetentes falsos.
Estão CORRETAS as afirmativas:
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
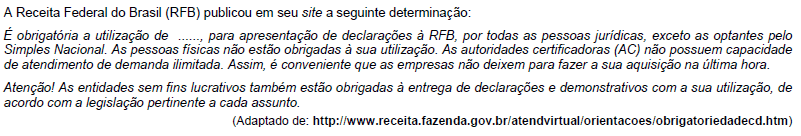
Preenche corretamente a lacuna:
A segurança da informação é importante nos diversos níveis da organização. Quando, por exemplo, um usuário que vai entrar de férias passa a própria senha de autenticação de uma máquina ou sistema para um colega, é correto afirmar que, no que se refere à segurança, esta trata-se de falha
humana.
do sistema.
da política de segurança.
de segurança do computador.
da norma de segurança.
A segurança de um sistema de informação muitas vezes é atrelada à segurança computacional por meio de antivírus, firewalls entre outros, no entanto muitos ataques são direcionados aos usuários dos sistemas, induzindo‐os ao erro.
Com relação ao ataque a computadores, assinale V para a afirmativa verdadeira e F para a falsa.
( ) Phishing é o envio de uma mensagem com anexo curioso ou malicioso.
( ) A informação descartada incorretamente pode ser utilizada para um ataque.
( ) O uso de protocolo TELNET garante segurança à conexão com a internet.
As afirmativas são respectivamente:
F, F e V.
F, V e V.
F, V e F.
V, F e V.
V, F e F.
Alguns significados de termos utilizados na segurança da informação estão disponibilizados na Coluna I. Faça a correta correspondência com seus termos dispostos na Coluna II.
Coluna I
1. Fraqueza presente nos mecanismos de comunicação que podem ser exploradas.
2. Programa malicioso que tem como característica replicar mensagens sem o consentimento do usuário.
3. Programa espião.
4. Brecha, normalmente inserida pelo próprio programador em um sistema para uma invasão.
5. Algoritmo de criptografia simétrica.
Coluna II
( ) spyware
( ) backdoor
( ) IDEA
( ) worm
( ) vulnerabilidade
A sequência correta é:
3, 4, 5, 2 e 1.
2, 1, 3, 5 e 4.
3, 1, 5, 2 e 4.
2, 4, 3, 5 e 1.
3, 4, 5, 1 e 2.
O gerenciamento das chaves criptográficas tem grande influência sobre o uso adequado de procedimentos de criptografia, como ocorre no caso da criptografia assimétrica, que depende da preservação do estrito sigilo das chaves criptográficas privadas.
Certo
Errado
O uso de assinatura digital tem maior potencial de garantia de não repúdio que segurança de sigilo sobre determinada informação digital.
Caso um professor queira fazer becape de arquivos diversos de suas aulas em destino seguro, fora do disco rígido de seu computador, e esses arquivos ocupem dois gigabaites de espaço em disco, será recomendável que ele opte pela utilização de um CD, desde que ele grave seus arquivos em seu formato original, ou seja, que não empregue recursos de compressão ou de criptografia de dados.
Sobre os sistemas de criptografia, analise as seguintes afirmativas:
I. Nos sistemas de criptografia baseados em chave secreta, todas as partes envolvidas devem possuir a chave para codificar e decodificar mensagens.
II. PGP ou Pretty Good Privacy é um software de criptografia multiplataforma de alta segurança utilizado para troca de mensagens eletrônicas.
III. Nos sistemas de criptografia baseados em chave pública, a chave privada deve ser conhecida por todas as partes envolvidas para codificar ou decodificar mensagens.
Estão CORRETAS as afirmativas:
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
A criptografia, mecanismo de segurança auxiliar na preservação da confidencialidade de um documento, transforma, por meio de uma chave de codificação, o texto que se pretende proteger.
É possível, utilizando-se uma conexão VPN criptografada, acessar os dados da intranet do TCE/RS por meio da Internet.
Marque a alternativa correta.
Um sistema de informação, para ser considerado seguro, deve ter confidencialidade, integridade e disponibilidade. Em qualquer instante de tempo, basta que dois desses requisitos sejam assegurados.
Integridade é assegurar que os dados foram recebidos exatamente como foram enviados.
Não repúdio significa que quem recebe os dados não pode negar que os recebeu.



