




Questões de Concurso sobre Ataque


Disciplina 1
Assunto 1
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
308 questões encontradas
Questões por página
20
Mais recentes
 

Ataques do tipo Zero-Day apresentam baixa taxa de sucesso na exploração da falha, já que ela é desconhecida do fabricante do produto explorado.


C

Certo


E

Errado

Em redes de computadores, ataques do tipo Zero-Day são eliminados quando a falha prévia é corrigida no fluxo do pacote assim que ele entra na rede.


C

Certo


E

Errado

Ataques de negação de serviço SYN floods, fundamentados no protocolo UDP, são caracterizados pelo envio de diversos pacotes com a flag SYN ativa, o que faz com que o dispositivo vítima aloque recursos desnecessariamente.

C
Certo

E
Errado
The heartbleed bug é uma vulnerabilidade grave encontrada no OpenSSL, e pode ser mitigada pela atualização do OpenSSL, pela revogação das chaves que tenham indicação de estarem comprometidas e pela emissão e distribuição de novas chaves.

C
Certo

E
Errado
E-mail spoofing é uma técnica que pode ser utilizada para propagação de códigos maliciosos, envio de spam e golpes de phishing. Esta técnica consiste em

A
alterar as configurações de um servidor de e-mail para que dispare uma infinidade de e-mails falsos até encher a caixa de correio de um ou muitos usuários.

B
falsificar o protocolo SMTP para inspecionar os dados trafegados na caixa de e-mail do usuário, por meio do uso de programas específicos.

C
alterar os campos do cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra.

D
efetuar buscas minuciosas no computador do usuário, com o objetivo de identificar informações sigilosas.

E
alterar os campos do protocolo SMTP, de forma que os e-mails do usuário sejam direcionados para outra conta sem que ele saiba.
Um atacante mal-intencionado obteve uma única vez acesso físico ao computador de sua vítima. Ele aproveitou a oportunidade para instalar um programa capaz de gravar todas as teclas que o usuário pressiona em seu teclado e outro programa para conseguir uma cópia dessa gravação remotamente, através da internet. A classificação específica dos dois programas instalados pelo atacante são, respectivamente:

A
Botnet e rootkit.

B
Keylogger e backdoor.

C
Malware e spyware.

D
Worm e cavalo de troia.

Sobre um programa de código malicioso − malware, considere:

I. É notadamente responsável por consumir muitos recursos devido à grande quantidade de cópias de si mesmo que costuma propagar e, como consequência, pode afetar o desempenho de redes e a utilização de computadores.

II. Programa capaz de se propagar automaticamente pelas redes, enviando cópias de si mesmo de computador para computador.

III. Diferente do vírus, não se propaga por meio da inclusão de cópias de si mesmo em outros programas ou arquivos, mas sim pela execução direta de suas cópias ou pela exploração automática de vulnerabilidades existentes em programas instalados em computadores.

Os itens I, II e III tratam de características de um


A
Keylogger.

B
Scan.

C
Worm.

D
Spoofing.

E
Trojan Proxy.

Considere, abaixo, as células assinaladas por um tique, como características de códigos maliciosos.
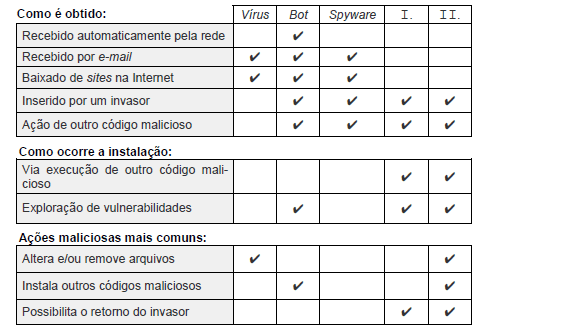
Imagem associada para resolução da questão

Neste caso, I e II correspondem, correta e respectivamente a


A
Rootkit e Trojan.

B
Trojan e Rootkit.

C
Backdoor e Rootkit.

D
Trojan e Backdoor.

E
Rootkit e Backdoor.

No contexto de segurança da informação, um ataque na rede de computadores que consiste em adivinhar, por tentativa e erro, o nome de usuário e a senha para acessar computadores e executar indevidamente processos, é conhecido como ataque de


A

Varredura.


B

Força Bruta.


C

Spoofing.


D

Defacement.


E

DoS.

Pedro recebeu um e-mail contendo uma mensagem que parece ter sido enviada por uma empresa conhecida e confiável. Contendo uma linguagem comercial e urgente, a mensagem solicita o envio de informações pessoais e apresenta uma URL para direcionar o destinatário diretamente para um website falso. Esse mecanismo de fraude eletrônica que tenta enganar você para que revele informações pessoais, simulando ser uma fonte legítima, é denominado:

A
SYN flood;

B
phishing;

C
spyware;

D
spoofing;

E
backdoor.

João notou que nos últimos dias passou a receber mensagens em sua caixa de entrada de correio eletrônico em que consta como remetente o seu próprio e-mail. No entanto, esses e-mails nunca foram enviados por João, que desconfia que o problema tenha relação com alguma ação de cibercriminosos.

A técnica que altera o remetente da mensagem para induzir a vítima a clicar em links maliciosos é denominada:


A
spoofing;

B
phishing;

C
syn flood;

D
spyware;

E
backdoor.

Ataques costumam ocorrer na internet com diversos objetivos, visando diferentes alvos e usando variadas técnicas. Sobre ataques é correto afirmar:


A

Ataques do tipo spoofing são muito usados para envio de spam e em golpes de phishing. Atacantes utilizam-se de endereços de e-mail coletados de computadores infectados para enviar mensagens e tentar fazer com que os seus destinatários acreditem que elas partiram de pessoas conhecidas.


B

A técnica de phishing é possível devido a características do protocolo SNTP que permite que campos do cabeçalho, como "From", "Reply-To" e "Return-Path" sejam falsificados.


C

DoS é uma técnica que consiste em alterar campos do cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra.


D

DDoS é uma técnica pela qual um atacante utiliza um único computador para tirar de operação um serviço ou um outro computador conectado à internet.


E

O objetivo dos ataques do tipo DoS é invadir e coletar informações sigilosas. Para isso usam os botnets como um exército para exaurir recursos e causar indisponibilidades ao alvo. Quando isto ocorre, todas as pessoas em rede são prejudicadas, pois seus dados podem ser roubados pelos atacantes.


Um ataque de SQL injection tenta explorar as características da linguagem SQL, principalmente do interpretador de comandos SQL, podendo danificar as informações armazenadas em um servidor, sem, entretanto, conseguir quebrar a confidencialidade desse conteúdo.

C
Certo

E
Errado
SQL Injection é uma técnica usada para executar um código no espaço de outro programa, o que, normalmente, força o programa a carregar a DLL (dynamic-link library), que assume o espaço de memória do programa em execução.

C
Certo

E
Errado
Um tipo de ataque que permite a um computador interceptar pacotes em uma rede local, associando seu endereço MAC com o endereço IP de outro computador, é chamado de

A
sniffing.

B
arp spoofing.

C
ahijacking.

D
spamming.

E
dns poisoning.
A Sniffing consiste na captura de pacotes que trafegam no mesmo segmento de rede em que o software funciona. Diante desta afirmação, analise as assertivas: I. A Sniffing é uma técnica utilizada pelos hackers. II. O processo de Sniffing consiste em usar um programa, o sniffer, em um computador da rede para que este programa possa desviar pedaços de informação que trafegam no mesmo segmento de rede local. III. O processo de Sniffing consiste em usar um programa, o sniffer, em um computador da rede para que este programa possa capturar todos os pedaços de informação que trafegam no mesmo segmento de rede local. IV. A Sniffing é uma técnica padrão somente do sistema operacional Linux. A sequência correta é:

A
Apenas as assertivas II e IV são corretas.

B
Apenas as assertivas I e IV são corretas.

C
Apenas as assertivas I e III são corretas.

D
Apenas as assertivas I, II, III e IV são corretas.

E
a
Em um ataque de DDoS, que objetiva deixar inacessível o recurso computacional para os usuários legítimos, um computador mestre controla milhares de computadores zumbis que acessam um sistema ao mesmo tempo (um servidor web, por exemplo), com o objetivo de esgotar seus recursos.

C
Certo

E
Errado
 
Ir para a página:
OK
 
Gerar simulado

