







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No contexto de Sistemas de Controle Interno em Sistemas de Informação, é fundamental alinhar a implementação de controles automatizados (logs de auditoria, permissões, autenticação entre outros) às normas reconhecidas, como COSO (Committee of Sponsoring Organizations of the Treadway Commission) e COBIT (Control Objectives for Information and Related Technologies), para garantir a eficácia e a conformidade das operações.
Assinale a afirmativa correta acerca da aplicação desses controles segundo as normas mencionadas.
COSO enfatiza exclusivamente controles financeiros, não abordando aspectos relacionados à tecnologia da informação, o que torna desnecessária a integração com COBIT para sistemas de informação.
Permissões baseadas em função (RBAC), conforme recomendado pelo COBIT, permitem que usuários tenham acesso apenas aos recursos necessários para suas funções, reforçando a segurança e facilitando a conformidade com os princípios de segregação de tarefas do COSO.
Logs de auditoria são considerados desnecessários segundo as diretrizes do COSO, uma vez que a confiabilidade dos dados é garantida apenas por meio de validações automatizadas.
A autenticação multifator é uma prática recomendada pelo COBIT para aumentar a segurança, porém, não possui relação com os componentes de controle interno definidos pelo COSO.
Validações de dados automatizadas são recomendadas tanto pelo COSO quanto pelo COBIT, mas são apenas relevantes para a prevenção de fraudes financeiras, não impactando a segurança geral dos sistemas de informação.
Um administrador quer registrar tentativas de acesso não autorizado ao sistema.
Com base nessa situação hipotética, assinale a opção que apresenta a ferramenta adequada para isso.
firewall de borda
log de auditoria do sistema
agendamento de backup
antivírus gratuito
DNS interno
No desenvolvimento dos achados de auditoria, a partir dos resultados da análise das informações feita com auxílio de IAG, o auditor deve atentar à possibilidade de ocorrência do viés de exclusão, que ocorrerá caso as comunidades quilombolas tenham sido sub-representadas ou excluídas do conjunto de dados utilizado no treinamento da IAG.
Certo
Errado
Os sistemas desenvolvidos de acordo com os ePING (padrões de interoperabilidade) devem possuir registros históricos (logs) para permitir auditorias e provas materiais.
Certo
Errado
Um sistema de gerenciamento de dados dos beneficiários de um programa governamental coleta diversas informações pessoais, incluindo nome, endereço e dados bancários para depósito dos benefícios.
Durante uma auditoria, o auditor descobriu que:
1. O sistema não informa aos usuários como seus dados serão utilizados.
2. Não há procedimentos estabelecidos para que os beneficiários solicitem a remoção de seus dados.
3. Não existe a opção de correção de certos dados fornecidos pelo usuário.
Considerando os direitos do titular de dados pessoais previstos na LGPD, podemos dizer que, entre os direitos violados, encontra-se o direito de
acesso aos dados pessoais.
revogação do consentimento.
eliminação dos dados pessoais após o término do tratamento.
portabilidade dos dados pessoais.
oposição ao tratamento de dados pessoais.
Com uso do Microsoft Power Automate, uma repartição pública pode, por exemplo, automatizar a coleta de dados financeiros de diversas fontes, o que lhe possibilita melhorar a eficiência e a precisão das auditorias realizadas.
Certo
Errado
Durante uma manutenção de rotina, a equipe de banco de dados Oracle da Comissão de Valores Mobiliários identificou que uma tablespace de sistema estava com um crescimento descontrolado. Ao refinar a pesquisa, observou que os registros de auditoria ainda estavam com a sua tablespace default.
Conforme a documentação de melhores práticas da Oracle, é recomendado que seja criada uma tablespace específica para os dados de auditoria e que estes sejam removidos da tablespace:
system;
users;
temp;
sysaux;
undo.
A fim de garantir a segurança da informação, é preciso adotar um conjunto de medidas de proteção para tornar sistemas de informação e sistemas de comunicação resistentes a ataques. Dentre essas medidas de proteção, existe uma que visa fornecer evidências que podem ser armazenadas e, posteriormente, apresentadas a terceiros, para resolver disputas que surgem se e quando uma comunicação é negada por uma das entidades envolvidas.
Essa medida de proteção é conhecida como
integridade
autenticidade
irretroatividade
irretratabilidade
confidencialidade
O Envers é um módulo presente no Hibernate ORM que proporciona uma forma fácil de auditar suas classes entidades.
Diante desse contexto, marque (V) para a(s) afirmativa(s) verdadeiras e (F) para a(s) afirmativa(s) falsas acerca do Envers.
( ) É necessário adicionar a dependência hibernate-envers ao classpath.
( ) Bem como controladores de versão do código-fonte, o Envers emprega um conceito de revisões.
( ) Para que uma entidade ou propriedades de entidade sejam auditadas, é preciso anotá-las com @Audited.
As afirmativas são, respectivamente,
V – V – V.
V – V – F.
F – F – V.
V – F – F.
F – V – V.
O analista Cléber foi designado para auditar alterações de dados feitas pelo aplicativo TRFDigital. Ele deve analisar especificamente os registros da entidade Processo. O TRFDigital persiste a entidade Processo em uma tabela homônima de um banco de dados relacional e emprega o Hibernate Envers como solução de auditoria de entidades. As tabelas de auditoria foram criadas automaticamente pelo Envers, em sua configuração padrão.
Para discriminar, utilizando Structured Query Language, quais registros de Processo foram removidos, Cléber deve utilizar a consulta:
SELECT * FROM Processo_AUD WHERE REVTYPE = 0
SELECT * FROM Processo_AUD WHERE REVTYPE = 1
SELECT * FROM Processo_AUD WHERE REVTYPE = 2
SELECT * FROM Processo_REV WHERE AUDTYPE = 0
SELECT * FROM Processo_REV WHERE AUDTYPE = 1
Com vistas à detecção de movimentações atípicas, um auditor desenvolveu uma consulta que identificasse médias de empréstimos em meses de 2024 que fossem destoantes do comportamento da média de empréstimos desse mesmo ano.
Para isso, ele desenvolveu a consulta a seguir, que necessita ser complementada:
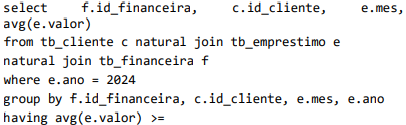
( /
A fim de substituir o trecho da consulta, marcado com o comentário /
select avg(e.valor) from tb_financeira f2 where e.id_cliente = c.id_cliente and f2.id_financeira = f.id_financeira group by f2.id_financeira, e.ano
select avg(e2.valor) from tb_emprestimo e2 group by e2.ano
select avg(e2.valor) from tb_emprestimo e2 where e.id_cliente = c.id_cliente and e.id_financeira = f.id_financeira and e.ano = e.ano group by f.id_financeira, e2.ano
select avg(e2.valor) from tb_emprestimo e2 where e2.id_cliente = c.id_cliente and e2.id_financeira = f.id_financeira and e2.ano = e.ano group by f.id_financeira, e2.ano
select avg(e2.valor) from tb_emprestimo where e2.id_cliente = c.id_cliente and e2.id_financeira = f.id_financeira group by f.id_financeira, e2.ano
No contexto de segurança da informação, o seguinte trecho refere-se à qual técnica ou conceito?
Usada para manter um registro das atividades efetuadas no sistema, visando à contabilização de uso dos recursos, à análise posterior de situações de uso indevido ou à identificação de comportamentos suspeitos.
Autenticação.
Não repúdio.
Auditoria.
Controle de acesso.
Constituem objeto do exame da auditoria os sistemas eletrônicos de processamento de dados, seus inputs e outputs, visando tanto a eficiência na utilização dos equipamentos (hardware) quanto a segurança lógica e a confiabilidade nos sistemas (software).
Certo
Errado
_________________ tem como meta/função manter a conformidade regulatória, entender a atividade do banco de dados e obter informações sobre discrepâncias e anomalias. Isso é essencial para identificar possíveis preocupações para o negócio ou suspeitas de violações de segurança nos sistemas da companhia.
O termo que completa CORRETAMENTE a lacuna é:
Auditoria de Modelagem de Linguagem.
Modelo de Armazenagem.
Modelo de Bancos de Dados.
Auditoria em Banco de Dados.
A auditoria do banco de dados é um mecanismo utilizado para
controlar a atribuição de privilégios concedidos aos usuários.
registrar as atualizações que os usuários realizaram no banco de dados através do log do sistema.
permitir ou não o acesso dos usuários aos dados armazenados.
bloquear operações ilegais nos dados realizadas pelos usuários.
controlar os usuários que têm privilégios de administrador do banco de dados.
Considere as afirmações abaixo sobre Gestão de Recursos.
I - O planejamento da Gestão de Recursos é o processo que tem por objetivo a elaboração do plano da gestão dos recursos e sua inserção, no todo ou em parte, no plano do projeto.
II - A desmobilização dos recursos visa controlar os recursos, comparando as situações, empregos e resultados dos recursos e o ajuste da execução com o plano de gestão dos recursos.
III - Recebimento e distribuição de recursos são processos para providenciar a devolução dos recursos não consumidos no projeto, bem como daqueles que lhes tenham sido alocados: máquinas, equipamentos, material permanente, material de consumo, entre outros.
Quais estão corretas?
Quando dos estudos de um processo de negócio, não se pode negligenciar que na avaliação dos recursos humanos aplicados ao processo
uma tarefa de um processo de negócio independe dos recursos compartilhados com outros processos para ser realizada.
um recurso não pode realizar mais de um tipo de tarefa, devido aos princípios de especialização e dedicação de recursos para atividades.
múltiplas instâncias de um mesmo processo de negócio podem estar ativas simultaneamente e, por essa razão, podem disputar o acesso aos recursos.
os recursos disputam entre si para realizar concorrentemente uma tarefa, seguido o princípio de não ruptura de processo.
recursos exclusivos são aplicados em diversos processos e tipos de tarefas, seguindo o princípio de otimização de processo de trabalho.
A confirmação da disponibilidade de todos os recursos humanos para um projeto deve ser feita na etapa de planejamento do projeto.
No gerenciamento de recursos humanos de projetos, uma das técnicas de resolução de conflitos é a liderança, por meio da qual se busca manter a equipe estimulada para alcançar alto desempenho.
A eficácia de um grupo depende, em certa medida, da natureza do projeto e da organização que realiza o trabalho. No entanto, apesar de questões de projeto e organizacionais, existem três fatores genéricos que afetam o trabalho de equipe, sendo elas: as pessoas presentes no grupo, a organização deste grupo e
a diferença entre os requisitos funcionais e não funcionais.
a tecnologia utilizada na empresa.
a correta identificação dos riscos tecnológicos.
as comunicações técnicas e gerenciais.
o desempenho das ferramentas CASE.



