







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A utilização de VPN (virtual private network) entre o usuário e o ponto de acesso que difunde o sinal em uma rede wireless garante confidencialidade e integridade ao tráfego da rede.
Em VPN do tipo SITE-TO-SITE, o usuário é o responsável pelo estabelecimento do túnel.
O SSL tunnel VPN permite que o navegador acesse aplicações e serviços de rede por meio de um túnel que ele esteja executando sob o SSL.
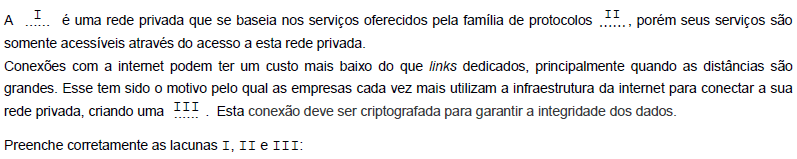
I-intranet - II-VPN - III-TCP/IP
I-intranet - II-TCP/IP - III-VPN
I-extranet - II-TCP/IP - III-VPN
I-rede wireless - II-TCP/IP - III-intranet
I-VPN - II-ipv6 - III-intranet
Em uma VPN com IPSEC é possível fazer uso do 3DES com algoritmo de criptografia que emprega três chaves de 56 bits.
Certo
Errado
O recurso VPN (virtual private network), utilizado para interligar de forma segura dois pontos através de um meio público como a Internet, pode fazer uso de IPSEC, que recorre ao ESP (encapsulating security payload) para manter a confidencialidade dos dados e à AH (authentication header) para garantir a integridade dos dados.
Certo
Errado
Em VPN do tipo USER-TO-SITE, o túnel só é estabelecido se for utilizado o protocolo IPSec.
Quando se utiliza um firewall com funções de VPN, as mensagens entram cifradas na rede e somente são decifradas no nível de aplicação.
Nas redes MPLS, os pacotes percorrem a rede pública por meio de caminhos estáticos do tipo circuito, que são a base para redes virtuais privadas (VPNs).
Em um filtro de pacotes que atue como firewall em uma rede por onde se verifique tráfego VPN IPSEC (Internet Protocol Security), é necessário liberar a porta 500 e o protocolo UDP (User Datagram Protocol) para o funcionamento da VPN.
Considere:
I. Uma rede compartilhada onde a informação e separada de outras no mesmo meio, de modo que apenas o destinatário pretendido tenha acesso.
II. Um conceito arquitetural no qual uma ou mais camadas de protocolo são repetidas, criando uma topologia virtual no topo da topologia física.
III. Faz uso da infraestrutura pública de comunicações, como a internet, para proporcionar acesso remoto e seguro a uma determinada rede localizada geograficamente distante do local de acesso.
Os itens acima se referem a tecnologia conhecida por:
NAT.
VPN.
IDS.
IDS e IPS.
Proxy.
O uso do protocolo AH (Authentication Header) no IPSEC (Internet Protocol Security) de uma VPN tem a função de garantir a confidencialidade dos dados trafegados.
Atualmente, muitas instituições utilizam uma rede VPN (Virtual Private Network) para a comunicação interdepartamental.
Os datagramas IP que transitam através de uma rede VPN são
autenticados por um DNS ao deixar a rede interna da instituição e entrar na internet.
convertidos em datagramas IPsec ao deixar a rede interna da instituição e entrar na internet.
criptografados antes da transmissão, mesmo que os pontos de origem e destino estejam na mesma rede local.
enviados de volta ao destinatário pelo roteador de borda, caso estejam prestes a transpor o limite da rede da institição e cair na internet.
roteados, a priori, por redes privadas da instituição ou de instituições parceiras cadastradas na tabela de roteamento.
Considere:
I. Virtual Leased Line − VLL.
II. Virtual Private Routed Network − VPRN.
III. Virtual Private Dial Network − VPDN.
IV. Virtual Private Lan Segment − VPLS.
V. Virtual Leased Dial Network − VLDN.
VPNs podem ser baseadas em conexões gatewaygateway e usuário-gateway e quanto aos tipos básicos elas podem ser o que consta APENAS em
I e II.
I, II e III.
II, IV e V.
I, II, III e IV.
II, III, IV e V.
As Redes Virtuais Privadas (VPN) tê usadas para a transmissão segura de pacotes sob uma rede insegura, como a Internet, através de um mecanismo chamado de tunelamento. Este mecanismo é viabilizado mediante de protocolos que já possuem implementação na maioria dos sistemas operacionais da atualidade. Marque a opção abaixo que somente tunelamento para a construção de VPN.
IPSec, GRE e PPP
L2TP, GRE e PPTP
PPPoE, PLC e GRE
PPP, Frame Relay e ATM
GRE, PPTP e PPP
Uma VPN (Virtual Private Network) pode ser implementada por meio do IPSec. Considerando o frame original IP, o IPSec introduz segmentos conforme apresentado na figura a seguir.
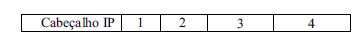
No frame, o segmento de número 1 é destinado para o
É uma rede de comunicações privada normalmente utilizada por uma empresa ou um conjunto de empresas e/ou instituições, construída em cima de uma rede de comunicações pública (como por exemplo, a Internet). O tráfego de dados é levado pela rede pública utilizando protocolos padrão, não necessariamente seguros. Usam normalmente protocolos de criptografia por tunelamento que fornecem a confidencialidade, autenticação e integridade necessárias para garantir a privacidade das comunicações requeridas. Quando adequadamente implementados, estes protocolos podem assegurar comunicações seguras através de redes inseguras. Estamos falando de uma rede conhecida como:
VPN;
VLK;
VNS;
HTTPS
NetLink.



