







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Para que se possa atestar a integridade de negócios, garantindo que uma operação realizada através da Internet seja legítima, deve-se usar o(a)
assinatura digital.
chave pública.
chave privada.
algoritmos de confidencialidade.
certificado digital.
O certificado digital de um site é
um código de 12 bits que garante a segurança de um site na internet.
uma senha privada emitida por uma autoridade de certificação (CA), que protege o acesso a um site ou aplicativo.
um dispositivo físico (token) que protege o acesso a um site ou aplicativo.
um arquivo digital que contém informações sobre uma entidade de confiança, como uma empresa ou um indivíduo.
um software que protege o acesso ao sistema operacional de um computador.
Quando um certificado SSL autoassinado é utilizado em um servidor web, os navegadores, em geral, não consideram o website confiável pela seguinte razão:
o certificado não foi emitido por uma Autoridade Certificadora.
a ausência da chave privada do servidor no certificado baixado pelo navegador.
o certificado foi emitido por Autoridade Certificadora, mas sua chave pública está ausente no certificado.
a ausência de data de validade no certificado, o que é característico de certificados autoassinados.
o nome de domínio para o qual o certificado foi emitido não corresponde ao domínio da URL do website.
O certificado digital é utilizado para verificar se uma chave pública pertence a um determinado usuário. Ele é assinado digitalmente:
Pelo sistema operacional do computador, após comparar a chave do usuário com o seu login de acesso ao computador.
Pelo servidor da rede, após comparar a chave do usuário com o seu login de acesso à rede de computadores.
Pelo usuário, ao fazer o seu login na rede de computadores.
Por uma autoridade de certificação (certificate authority) que verifica a autenticidade da chave pública criada e enviada pelo usuário.
Por um servidor de e-mail, por onde é feito o recebimento do documento a ser certificado.
De acordo com a estrutura hierárquica de confiança da ICP-Brasil – Infraestrutura de Chaves Públicas Brasileira, a entidade que fornece serviços de armazenamento de chaves privadas para usuários finais é o(a):
Comitê Gestor;
Autoridade de Registro;
Autoridade Certificadora Raiz;
Prestador de Serviço de Confiança;
Prestador de Serviço de Suporte.
A ICP-Brasil foi criada para viabilizar a emissão de certificados digitais no país, para transações que precisam de validade e segurança dos dados.
Conforme o ITI, e considerando o uso de um certificado digital ICP-Brasil, é correto afirmar que a assinatura digital é
gerada a partir do uso do certificado digital ICP-Brasil e possui pleno valor jurídico garantido pela legislação brasileira.
importada no computador via a cadeia de certificação nível a3 e possui pleno valor jurídico garantido pela legislação brasileira.
gerada a partir do uso do certificado digital ICP-Brasil e seu valor jurídico depende da autoridade pública do município que é apresentado.
gerada por um navegador, que também autentica automaticamente o certificado emissor, e está restrita ao governo federal pelas regras do judiciário.
gerada a partir do uso do certificado digital ICP-Brasil e, uma vez assinado um documento, sua alteração é possível em qualquer situação nos sistemas de governo.
Uma empresa vai trabalhar com uma infraestrutura de chave pública (PKI). Um elemento PKI básico a ser considerado para essa implementação é o:
Message Digest
Hashing Calculator
Certificate Authority
Message Authentication Code
Uma das vantagens da certificação digital é que ela pode ser usada também como garantia de sigilo e privacidade de sites.
Certo
Errado
Caso o usuário acesse uma página na internet e com um certificado digital de segurança, a conexão utilizada por esse usuário será apresentada
com cifra, de acordo com o uso de HTTPS.
sem cifra, segundo o uso de HTTP.
sem cifra para uso de 3G.
com cifra para uso de pendrive.
O certificado é um arquivo que identifica os dados de determinada pessoa ou empresa, sendo conhecido também como identidade digital.
Certo
Errado
Segundo o padrão X.509, o certificado digital não deve conter a chave privada do usuário.
Certo
Errado
Um processo de autenticação simples é aquele que usa uma senha como informação necessária para verificar uma identidade reivindicada por um usuário do sistema de informação. Para aumentar a segurança do processo de autenticação, o sistema pode exigir a verificação de algo que o usuário possui, como, por exemplo, um certificado digital. Nesse processo de verificação, o usuário envia seu certificado digital para o sistema que, por sua vez, deve verificar se o certificado está válido, ou seja, se está íntegro, se é autêntico, se está no prazo de validade e se não está revogado.
Considerando-se que está tudo em ordem com o certificado digital enviado pelo usuário, o sistema deve verificar se o usuário tem a posse da
chave pública, que é par da chave privada que consta do certificado digital.
chave privada, que é par da chave pública que consta do certificado digital.
assinatura digital, gerada pela chave pública que consta do certificado digital.
assinatura digital, gerada pela chave privada que consta do certificado digital.
assinatura digital, gerada pela chave pública fornecida pelo sistema de informação.
Com relação aos fundamentos sobre assinatura digital e certificação digital analise os itens a seguir:
I - Um certificado digital pode ser visto como uma carteira de identidade para uso na internet.
II - Tecnicamente, um certificado digital é um conjunto de dados (um arquivo), assinado digitalmente pela autoridade certificadora.
III - Um certificado digital contém a chave pública referente a chave privada da entidade especificada no certificado.
Em relação aos itens apontados, pode-se afirmar que:
os itens I, II e III são falsos.
somente o item II é verdadeiro.
somente os itens I e II são verdadeiros.
os itens II e III são falsos.
os itens I, II e III são verdadeiros.
A utilização de um certificado digital, emitido por uma autoridade certificadora, para gerar uma assinatura digital em um documento, tem como uma de suas característica:
utilizar a chave pública de quem assina
garantir a confidencialidade desse documento
proteger o documento contra falhas de hardware
autenticar o conteúdo no momento da assinatura
estabelecer uma conexão segura entre origem e destino
A respeito da chave pública de um certificado digital de um website para acesso por TLS, emitido por uma autoridade certificadora (AC), é correto afirmar que
deve ser mantida em segredo, não podendo ser divulgada.
deve ser previamente conhecida pelos navegadores web que farão acesso a esse website, permitindo a validação de sua identidade.
deve ser trocada diariamente para que haja segurança efetiva.
pode ser divulgada ao navegador que faz acesso ao website sem necessidade de encriptação.
pode ser divulgada ao navegador que faz acesso ao website, mas precisa ser encriptada por uma chave privada.
Segundo Batista (2012), em tecnologia da informação, o que permite a codificação e assinatura de mensagens para assegurar sua autenticidade, integridade e inviolabilidade é o(a):
I. Certificado Digital.
II. Identidade Digital.
III. ID Digital.
Quais estão corretas?
Apenas II.
Apenas I e II.
Apenas I e III.
Apenas II e III.
I, II e III.
Considere a imagem a seguir e as afirmativas propostas a respeito dela:
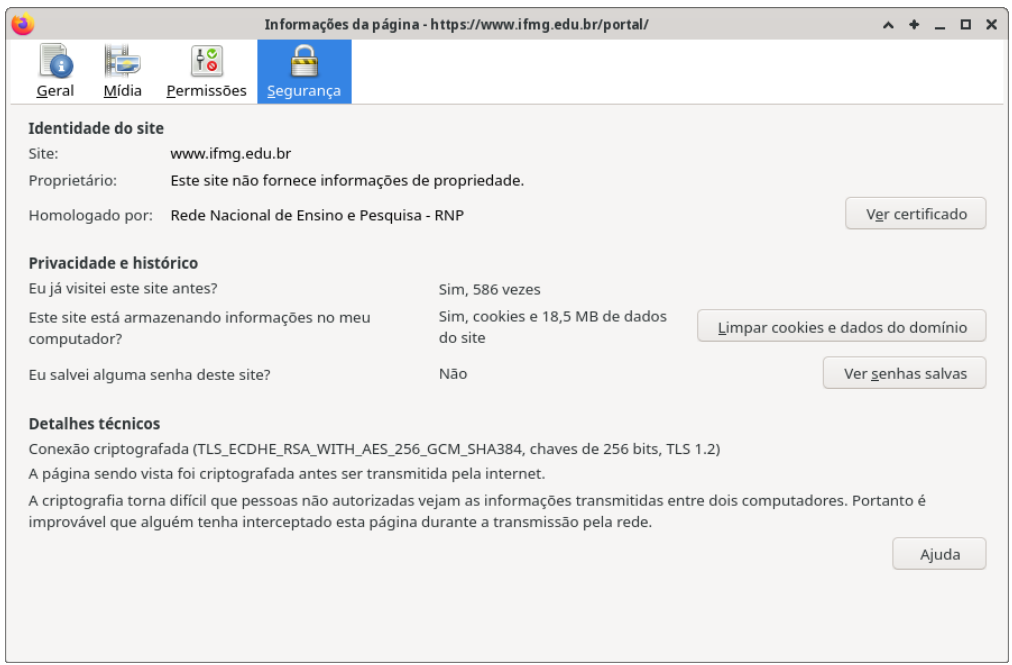
I. A conexão é protegida por um certificado digital assinado por uma autoridade certificadora.
II. A conexão é estabelecida por TLS (Transport Layer Security), com troca inicial de chaves simétricas de 256 bits utilizando o algoritmo AES (Advanced Encryption Standard).
III. A criptografia simétrica, mais lenta, é descartada após a troca criptografada dos certificados digitais, que usam chaves assimétricas com o algoritmo RSA, mais rápido.
Está(ão) correta(s):
I, apenas.
II, apenas.
III, apenas.
I e II.
II e III.
Para que possa ser aceito e utilizado por pessoas, empresas, governos e qualquer tipo de instituição, os certificados digitais precisam ser emitidos por entidades apropriadas. O Brasil conta com o ICP-Brasil para essa finalidade. Ele trabalha, essencialmente, com duas categorias de certificados digitais: “A” e “S”, sendo que cada uma se divide em quatro tipos: A1, A2, A3 e A4; S1, S2, S3 e S4.
Os certificados da categoria “A” costumam ser usados para fins de identificação e autenticação. Podem ser usados para assinar documentos ou validar transações eletrônicas, por exemplo. Já a categoria “S” é direcionada a atividades sigilosas, como proteção de arquivos confidenciais.
Nesse contexto, assinale a alternativa que associa CORRETAMENTE às categorias cuja geração das chaves é feita por hardware e têm validade máxima de cinco anos.
A1 e S1.
A2 e S2.
A3 e S3.
A4 e S4.
Na figura 3, Bob deseja enviar uma longa mensagem para Alice. Ele coloca sua longa mensagem original em uma função de hash, que gera um resumo curto dessa mensagem. Em seguida, utiliza sua chave criptográfica privada para criptografar o hash resultante (resumo). A mensagem original, em texto aberto, e o resumo criptografado dessa mensagem são, então, enviados para Alice.

Figura 3
Fonte: Kurose; Ross (2021, s/p)
Esse processo de envio da mensagem longa de Bob para Alice, ilustrado na figura 3, é denominado:
Certificação Digital.
Assinatura Digital.
Criptografia Simétrica.
Criptografia Assimétrica.
Autoridade Certificadora.
Analise as assertivas abaixo sobre os requisitos para saber se o certificado digital de um site é confiável:
I. O certificado não foi revogado pela Autoridade Certificadora emissora.
II. O endereço do site não confere com o descrito no certificado.
III. O certificado está dentro do prazo de validade.
IV. O certificado foi emitido por uma Autoridade Certificadora pertencente a uma cadeia de confiança reconhecida.
Quais estão corretas?
Apenas I.
Apenas I e IV.
Apenas II e III.
Apenas I, III e IV.
Apenas II, III e IV.



