







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A taxonomia dos ataques em segurança de redes, permite a classificação e o estudo sistemático de ameaças. Analise as afirmações e marque a opção que descreve, corretamente, uma categoria ou técnica de ataque.
Spoofing é uma técnica restrita à camada de rede, e refere-se apenas à falsificação de endereços IP para se passar por outro sistema.
Em um ataque de repetição, o atacante cria novas credenciais de autenticação para explorar falhas em protocolos de login.
Um ataque DoS caracteriza-se pela participação de diversos sistemas coordenados, frequentemente formando uma botnet para sobrecarregar o alvo.
Na escuta ativa, um atacante pode interceptar e alterar pacotes em trânsito, enquanto a escuta passiva concentra-se em coletar o tráfego para análise sem modificá-lo.
Enumeração é uma etapa inicial de reconhecimento, conduzida sem interação com os serviços do alvo, utilizando apenas informações públicas disponíveis.
As tecnologias têm evoluído constantemente e facilitado muitos processos que no passado eram totalmente analógicos. Junto a isto, inúmeras técnicas, ferramentas e métodos de ataques surgiram no cenário digital. Assinale qual alternativa explica corretamente o que são ataques de negação de serviço - DoS (Denial of Service).
Os ataques DoS (Denial of Service) tentam interromper um serviço ou um computador por meio de sobrecarga de processamento no computador alvo ou na rede que o computador alvo está conectado.
Os ataques DoS (Denial of Service) tem por objetivo coletar informações sigilosas por meio de fraudes em e-mails, páginas web e/ou SMS.
Os ataques DoS (Denial of Service) explora vulnerabilidades dos browsers, sistemas operacionais, servidores DNS (Domain Name System) com objetivo de redirecionar o usuário para páginas web falsas onde coletam informações sigilosas.
Os ataques DoS (Denial of Service) objetiva assumir a identidade de outro computador por meio de envio de pacotes com IPs falsos de origem de outra máquina.
Quando um ataque a um serviço ou computador conectado à internet é realizado de forma distribuída, com o objetivo de tirar de operação esse serviço ou computador, o ataque é conhecido como:
DDoS.
Pharming.
Engenharia social.
DMA.
Força bruta.
Um dos métodos usados em ataques PDoS consiste em explorar vulnerabilidades de um sistema ou dispositivo para substituir seu software básico por uma imagem corrompida de firmware, inviabilizando, assim, o funcionamento do dispositivo ou do sistema inteiro.
Certo
Errado
“Um incidente de segurança em computadores pode ser definido como uma atividade nas máquinas ou na rede que possa ameaçar a segurança dos sistemas computacionais.”
(Fonte: https://cert.br/certcc/csirts/csirt_faq-br.html).
Um indício de que um ativo ou rede foi atacado com sucesso ou continua sendo atacado é chamado de:
payload.
vetor de ataque.
vulnerabilidade.
indicador de comprometimento.
A prática de acessar ou invadir dispositivos informáticos alheios sem autorização, mesmo que não haja dano, configura crime tipificado no Código Penal Brasileiro.
Certo
Errado
O que é um ataque de negação de serviço (DoS)?
Uma tentativa de acessar um sistema sem autorização
Um método para roubar dados confidenciais
Uma ação para tornar um recurso indisponível para seus usuários
Uma técnica para quebrar senhas criptografadas
Um Tribunal, hipoteticamente, foi vitima de um ataque Distributed Denial of Service (DDoS) do tipo SYN flood, que sobrecarregou seus servidores HTTPs localizados em uma plataforma de nuvem, impossibilitando o acesso do público aos serviços online. O ataque foi coordenado por uma rede de bots infectados, e investigações apontam que os criminosos buscavam extorquir o Tribunal, Para reduzir o impacto desse tipo de ataque, um analista sugeriu como medida mais eficaz
a implementação de um firewall de aplicação para aumentar o número máximo de conexões UDP no estado de licensing que ele pode receber e encaminhar aos servidores.
o posicionamento de servidores em uma DMZ e o monitoramento do tráfego com ferramentas de IPS para gerar alertas com base em assinaturas e encaminhá-las para um WAF.
a implementação de um firewall de última geração para bloquear qualquer tentativa de sincronização como parte do three-way handshake.
diminuir o número máximo de conexões UDP entreabertas que o sistema operacional dos servidores pode permitir.
a utilização de filtros de rate limiting e sistemas de blackholing em roteadores, para identificar e bloquear tráfego malicioso antes que sobrecarregue os servidores do Tribunal.
Assinale a opção que apresenta o tipo de ataque no qual o atacante, fazendo uso de um bot-net, envia vários pacotes ou requisições de uma vez, com o objetivo de sobrecarregar um servidor e, como consequência, impedir o fornecimento do serviço para os demais usuários.
DDoS
spoofing
XSS
SQL injection
path traversal
Um Analista de Informática precisa implementar medidas de proteção para garantir a segurança da informação em uma empresa. Ele deve considerar os diferentes tipos de ataques e vulnerabilidades que podem afetar os ativos da empresa, incluindo hardware, software, sistemas operacionais, aplicações, bancos de dados, redes, pessoas e ambiente físico.
Relacione os tipos de ataque com as medidas de proteção mais adequadas:
1.Ataque de phishing.
2.Ataque de negação de serviço (DoS).
3.Invasão física ao data center.
4.SQL injection.
5.Ataque de malware.
Firewall
(__)Sistema de detecção de intrusão (IDS).
(__)Controle de acesso físico e sistema de vigilância.
(__)Treinamento de conscientização sobre segurança.
(__)Antivírus e sistema de prevenção de intrusão (IPS).
Assinale a alternativa que apresenta a sequência correta de preenchimento dos parênteses de cima para baixo:
2, 5, 3, 1, 4.
5, 4, 1, 2, 3.
1, 3, 2, 4, 5.
4, 1, 5, 3, 2.
3, 2, 5, 1, 4.
Sobre as medidas eficientes para mitigar ataques DDos, considere como verdadeira (V) ou falsa (F) cada uma das afirmativas a seguir:
I. Utilizar firewalls e sistemas de detecção de intrusão (IDS);
II. Implementar filtros de tráfego e rate limiting;
III. Redefinir a largura de banda da rede.
A sequência correta é
I – V, II – V, III – F.
I – V, II – F, III – V.
I – F, II – V, III – F.
I – F, II – F, III – V.
I – V, II – V, III – V.
Conceitualmente, a principal diferença entre um ataque do tipo DoS e um DDoS é que o ataque do tipo DoS
tem como alvo específico o sistema operacional Linux (bastante comum em servidores da Internet), enquanto o DDoS é capaz de atacar múltiplos sistemas operacionais.
tem como alvo o protocolo de camada de transporte UDP, enquanto o DDoS tem como alvo o TCP, de modo que as aplicações que podem ser atacadas são distintas entre ambos.
tem como alvo servidores de aplicações web, enquanto o DDoS tem como alvo o lado do cliente, principalmente os navegadores de Internet.
é lançado, em geral, a partir de uma única origem, enquanto o DDoS é lançado a partir de múltiplas origens simultaneamente, ainda que possa ser disparado por um comando único.
tem como alvo o protocolo de camada de rede IPv4, enquanto o DDoS tem como alvo o IPv6.
DDoS (Distributed Denial of Service) é um ataque malicioso em que múltiplos dispositivos comprometidos, conhecidos como botnets, são usados para sobrecarregar um servidor, rede ou serviço, tornando-o inacessível para os usuários legítimos. Sobre as características do ataque DDoS, o procedimento realizado por esse ataque para esconder a origem do tráfego malicioso é a utilização
do tráfego legítimo para esconder a origem do ataque.
de servidores proxy ocultos para esconder a origem do ataque.
da técnica de IP spoofing para mascarar o endereço de origem dos pacotes.
de criptografia de ponta a ponta para garantir que o tráfego não seja detectado.
Os ataques DoS e DDoS visam indisponibilizar recursos, enquanto técnicas de sniffing e spoofing interceptam e manipulam dados.
Certo
Errado
Enquanto método de prevenção contra ataques DDoS em redes corporativas, a redução da superfície de ataque concentra-se em restringir o número de portas abertas no firewall, sem a necessidade de outros controles adicionais ou de monitoramento contínuo, sendo uma abordagem eficaz para evitar sobrecarga de tráfego malicioso.
Certo
Errado
Um serviço online sofre sobrecarga de conexões simultâneas vindas de múltiplos dispositivos comprometidos, impossibilitando o acesso de usuários legítimos.Tal situação se caracteriza como um ataque do tipo
man-in-the-Middle.
trojan Horse.
negação de Serviço Distribuída (DDoS).
privilege Escalation.
DNS Spoofing.
O ataque cibernético malicioso que sobrecarrega um servidor, um site ou uma rede com tráfego massivo vindo de múltiplas fontes, como uma rede de computadores infectados, para tornar o alvo indisponível para usuários legítimos é conhecido como
XSS.
MITM.
falsificação de DNS.
SQL injection.
DDoS.
Durante o monitoramento de tráfego em uma rede corporativa, o administrador observou o gráfico a seguir, que mostra aumento súbito no número de pacotes de dados em determinado horário.
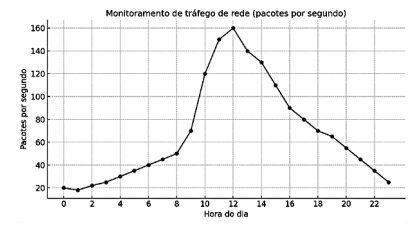
Esse cenário pode indicar:
Diminuição do uso de largura de banda em horário crítico.
Normalização do tráfego e redução de riscos de ataque.
Otimização do desempenho da rede após atualização de hardware.
Atividade anormal na rede, como um ataque de negação de serviço (DoS).
Configuração incorreta do protocolo HTTP.
Em um ataque DDoS, o objetivo do invasor é explorar vulnerabilidades de softwares para obter acesso não autorizado ao sistema, instalando código malicioso para controle remoto.
Certo
Errado
O ataque de flood é eficaz apenas quando executado localmente na rede interna da vítima, pois depende de acesso direto aos dispositivos para sobrecarregar as suas interfaces de rede.
Certo
Errado



