







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A Figura 1 abaixo apresenta a parte de um código Java que exemplifica um tipo de ataque comum em computadores.
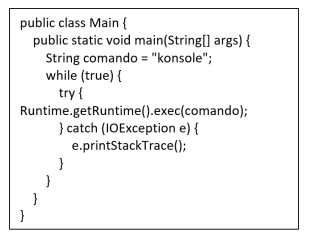
Figura 1 - Parte de código em Java
Esse tipo de ataque, que pode prejudicar operações de um computador, é conhecido como:
Carding
Brutal Force
Port Scanning
Denial of Service
Você provavelmente já recebeu um e-mail solicitando para atualizar seus dados, fornecer suas credenciais de usuário e senha, indicando que você ganhou algum prêmio ou ainda solicitando que clique no link e faça download de um arquivo. Esse tipo de ataque consiste em tentativas de fraude para obter ilegalmente informações pessoais, senhas bancárias, número de cartão de crédito, entre outras. É extremamente importante para a segurança das informações e sistemas que você nunca forneça informações pessoais e sigilosas no e-mail ou clique em links duvidosos.
Assinale a alternativa que corretamente apresenta o nome da técnica utilizada nos ataques descritos no excerto:
Spoofing
Falsificação de DNS
Pishing
DDoS
Ransonware
Um hacker consegue explorar uma vulnerabilidade de um browser, de um sistema operacional ou de um servidor DNS, com o objetivo de redirecionar usuários para uma página web falsa de um banco, por exemplo, com o intuito de obter informações sensíveis. Esse tipo de ataque é chamado de:
IP Spoofing.
Malware.
DDoS.
Engenharia Social.
Pharming.
Preocupados com a possibilidade de interrupção no negócio em caso de falhas na infraestrutura de TI, os responsáveis pela empresa XPTO solicitaram a elaboração de um plano contendo ações que fossem efetivas em caso de um ataque DDOS contra a empresa.
Assinale a opção que contém ações que poderiam proteger a empresa do referido ataque.
Implementação de antivírus nos servidores e a contratação de um novo circuito de internet.
Implementação de IPV6 na rede substituindo o IPV4.
Desativação da VPN.
Contratação de serviço de teste de intrusão e troca de um firewall por um modelo com mais capacidade.
Contratação de um serviço de proteção contra-ataques na provedora de internet e implementação de filtros no firewall delimitando a velocidade de chamada a serviços.
Avalie as informações abaixo sobre segurança da comunicação.
I- As VPNs (Virtual Private Networks) podem ser construídas diretamente sobre a internet.
II- O DoS (Denial of Service) caracteriza-se por um ataque cujo objetivo é desativar o destino e não roubar os dados; é chamado de ataque de negação de serviço.
III- O firewall inspeciona os pacotes que entram e saem da rede, funciona como um filtro de pacotes.
IV- A DMZ (DeMilitarized Zone) é a parte da rede que cuida da segurança física do perímetro interno.
Está correto o que se afirma em
I, II, III e IV.
II, III e IV.
I somente.
I, II e III.
O tipo de ataque que envia uma grande quantidade de tráfego falso para um servidor ou rede, por meio de uma "botnet", sobrecarregando os recursos e tornando-os inacessíveis para os usuários legítimos, é:
DDoS (Distributed Denial of Service).
DoS (Denial of Service).
Malware.
Phishing.
Spoofing.
Para que você esteja apto a proteger um computador de possíveis ataques é importante conhecer as técnicas de ataque. Assinale a alternativa correta sobre o ataque chamado “DoS”.
Esta técnica é utilizada pelos hackers, onde a identidade real do atacante é mascarada por outra identidade, ou seja, o atacante se esconde numa identidade falsa e, desta forma, se faz passar por outro usuário.
Sua função principal é consumir todos os recursos de um sistema até a sua parada total, e desta forma, usuários legítimos não terão acesso ao serviço. A evolução do DoS é o ataque DDoS, um ataque que utiliza o mesmo artifício do DoS, mas que age de forma sincronizada com várias máquinas infectadas, de forma a iniciar um ataque distribuído (Redes Zumbi).
É um programa, ou parte de um programa, que contém código malicioso. Esse programa se propaga pela rede e em outros computadores inserindo várias cópias de si mesmo. O DoS é um programa que não pode existir sozinho, ele precisa de um arquivo hospedeiro para que possa se tornar ativo e, posteriormente, continuar infectando outros computadores.
Consiste em realizar propaganda através de algum software instalado. É muito comum os DoS serem incorporados em softwares gratuitos como forma de patrocínio.
É um programa que tem como objetivo capturar pacotes que trafegam através de um segmento de rede. Desta forma, ajudam o administrador da rede a realizar uma análise do tráfego, detectar e resolver problemas na rede e até mesmo observar possíveis pontos de degradação no desempenho da rede.
Assinale a opção que apresenta um ataque que consuma todos os recursos do sistema, ferindo a disponibilidade como propriedade de segurança da informação e não permitindo o acesso normal a um sistema por usuários legítimos.
varredura de porta
pescaria de senha
engenharia social
força bruta
negação de serviço
Ataques de negação de serviço (Denial of Service – DoS) podem ser realizados de diversas formas, como por meio
da interceptação de tráfego, inspecionando os dados trafegados em redes de computadores, utilizando programas específicos para a captura de informações sensíveis, como senhas.
da descoberta, por tentativa e erro, da senha de um usuário conhecido de um computador ligado à Internet, para então ser possível acessar sites, computadores e serviços em nome desse usuário.
do envio de grande quantidade de requisições para um serviço de um computador atacado, consumindo os recursos necessários ao seu funcionamento, o que impede que as requisições dos demais usuários sejam atendidas.
do furto de senhas de acesso à interface Web usada para administração remota de um computador ligado à Internet.
do mascaramento de pacotes IP com endereços remetentes falsificados, impedindo que o atacante seja identificado.
No contexto da Segurança da Informação, analise as seguintes afirmativas em relação aos tipos de ataque:
I. Spoofing é uma ameaça em que o atacante se passa por uma pessoa, empresa, serviço ou site, afirmando que a fonte de informação é legítima e confiável, mas não é.
II. Um ataque de DDoS tem como objetivo tornar os recursos de um sistema indisponíveis para os seus utilizadores, fazendo com que o limite de requisições simultâneas a esses recursos seja atingido.
III. Cavalo de Troia é um malware autônomo, que não precisa de hospedeiro e cuja função principal é se replicar e propagar para outros computadores, explorando partes do sistema operacional não visíveis para os usuários.
Estão CORRETAS as afirmativas:
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
Um hacker criou um vírus que transformava o conjunto de computadores infectados em uma rede zumbi. Usando essa rede, coordenou um ataque a um site de comércio eletrônico, deixando-o inacessível aos seus clientes. Que tipo de ataque é este?
Cryptojacking.
Spoofing.
Phishing.
Backdoor.
DDoS.
Assinale a opção que indica um ataque em que um golpista visa obter dados pessoais e financeiros de um usuário pela utilização combinada de meios técnicos e engenharia social.
DDoS (distributed denial of service)
brute force
port scanning
eavesdropping
phishing
O recebimento de pacotes, maliciosamente formatados, que NÃO podem ser identificados pela aplicação tornando-a indisponível, caracteriza um ataque de:
Man in the middle.
Phishing.
Backdoor.
Ransomware.
DOS.
Alexandre chegou ao trabalho e foi impedido de acessar sua estação de trabalho pela equipe de crise. Conversando com os membros da equipe, foi informado de que os arquivos foram criptografados, e que o sequestrador exigiu um pagamento em bitcoins para que ocorresse a decriptografia.
Nesse contexto, Alexandre logo percebeu que foi um ataque por meio de:
Backdoor;
Negação de serviço;
Keylogger;
Ransomware;
Injeção de código.
Enquanto alguns ataques de Denial of Service (DoS) focam o consumo da largura de banda, outros focam a inanição de recursos. Em um desses ataques de inanição de recursos, o atacante comanda os seus bots para que abram conexões TCP com o servidor alvo e dividam solicitações GET ou POST do protocolo HTTP em vários pacotes ou sessões. Para ser mantida a conexão aberta com o servidor, cabeçalhos HTTP são enviados em cada solicitação, antes que a conexão TCP atinja o tempo limite.
Esse ataque de DoS geralmente é realizado de forma distribuída, sendo conhecido como
smurf
mirai
slowloris
brobot
PoD
A Internet é um espaço onde costumam ocorrer ataques com diversos objetivos, com diferentes alvos e variadas técnicas. Um computador ou rede que esteja conectado à Internet pode ser alvo de um ataque. Os ataques podem ser por simples diversão até a realização de ações criminosas. Qual ataque busca tirar do ar um serviço ou até um computador?
Malware.
Ransomware.
DDoS.
Phishing.
Exploração de dia zero.
Ataques de Negação de Serviço Distribuído (DDoS) têm o objetivo de sobrecarregar um alvo com excesso de tráfego, e, normalmente, são realizados explorando outra vulnerabilidade inerente ao modelo TCP/IP, conhecida e caracterizada, respectivamente, por
Ataque de sniffers - quebra de senhas por meio da repetição de todas as combinações possíveis contidas em um dicionário de senhas.
Flood SYN - exploração de portas UDPs abertas.
Phishing — envio de e-mail ao administrador da rede solicitando que ele clique em um link.
Ataque com rootkits — espionagem do tráfego interceptado pelo atacante.
IP spoofing — falsificação dos endereços IP de origem do ataque para dificultar os esforços de mitigação e detecção do atacante.
Em 2021, o número de moradias com acesso a internet no Brasil chegou ao patamar de 90,0% de acordo com a pesquisa por Amostras de Domicílios. Isso quer dizer que estamos cada dia mais conectados à rede mundial de computadores. E diante disso, muitos ataques estão acontecendo pelo mundo e no Brasil razão pela qual devemos estar preparados para prevenir um ataque cibernético. Os ataques são denominados de acordo com a técnica empregada, sendo assim, informe a opção que indica corretamente a técnica e o objetivo a ser alcançado.
Engenharia Social é um ataque que tem como objetivo ajudar as pessoas de forma a persuadir para ganhar a confiabilidade do usuário e explicar como a internet funciona para, assim, obter informações pessoais do usuário.
DoS (Deniel of Service) são ataques de negação de serviço que objetivam interromper um serviço ou um computador conectado a internet usando uma sobrecarga no processamento do PC (Personal Computer) ou no tráfego de dados da infraestrutura de rede.
Phishing é um ataque que tem como objetivo apanhar informações por meio de um sistema de ajuda eletrônica, para isso, são criadas páginas web para que sejam enviados e-mails para todos os usuários da rede.
IP Spoofing o seu principal objetivo é assumir a identidade de outro computador através do envio de pacotes contendo endereços IPs verdadeiros de origem.
Para conter ou impedir os efeitos de ataques DoS e DDoS, um Técnico sugeriu como medida correta e eficiente
o bloqueio de todos os IPs externos para impedir os atacantes de alcançarem a rede da empresa.
limitar o número de conexões que podem ser estabelecidas por um único IP em determinado período de tempo.
aumentar a capacidade de armazenamento do servidor e a largura de banda da internet.
a centralização do tráfego de entrada em um único servidor de alta capacidade.
desativar as portas de rede e alterar o endereço IP público do servidor regularmente.
João recebeu uma ligação telefônica de um suposto funcionário de um banco onde ele tem conta-corrente. Esse funcionário informou que o motivo da referida ligação era a confirmação de uma transferência bancária de alto valor que o cliente em questão teria realizado. Após João negar a autoria da transferência, a qual não havia feito, o suposto funcionário pediu que ele digitasse, no teclado do telefone, os seus dados pessoais, como CPF, agência, conta e senha, para que o sistema do banco processasse o cancelamento da transferência. Preocupado, João atendeu ao pedido do suposto funcionário do banco. A referida transferência bancária nunca ocorreu.
Nessa situação hipotética, João foi vítima de um ataque baseado em
engenharia social.
exploração de vulnerabilidade.
força bruta.
negação de serviço.
código malicioso.



